 vqkro/ultrasploiter
Un singolo binario che unisce un port scanner, l'indice completo di Exploit-DB (47k voci) e moduli exploit eseguibili in un unico strumento. Scritto in Rust, funziona su Linux, Windows e macOS.
port scanner, l'intero indice exploit-db e una serie di exploit eseguibili in un unico binario. file singolo, nessuna dipendenza. linux, windows e macos.
se normalmente useresti nmap + searchsploit + metasploit, questo è tutti e tre dietro un unico comando:
| normalmente | qui |
|---|---|
nmap | UltraSploiter scan <ip> |
searchsploit | UltraSploiter search <kw> |
msfconsole | UltraSploiter exploit <ip> <module> |
questa è grossa. lo scopo dell'intera release è che passare dalla scansione a una shell debba sembrare un unico movimento, e una volta dentro la macchina non dovresti più digitare comandi grezzi in una pipe stupida.
sessions -i <id> apre un
vero menu che guidi con ↑/↓ e invio. esegui comandi, elenca file, scarica file,
carica file, cattura il loro desktop direttamente sul tuo, cambia il loro
wallpaper, estrai info di sistema, installa persistenza, pulisci. ogni azione capisce
da sola se è windows o linux.-T3 ora è 2500 socket in volo, -T5 è 12000), quindi la scansione delle top-1000
arriva sensibilmente più in fretta su una rete attiva.la versione breve: stessa promessa in tre lettere, un percorso molto più corto da scan
a una shell sulla macchina.
quando una reverse shell si connette viene registrata come sessione. entra nel menu:
UltraSploiter console
usp > sessions
usp > sessions -i 1
ottieni un elenco in cui ti muovi con i tasti freccia (anche i tasti numerici saltano), invio per selezionare:
| azione | cosa fa |
|---|---|
| shell | shell dei comandi interattiva, back per tornare |
| files | ls -la / o dir C:\ |
| sysinfo | host, utente, OS, interfacce |
| screenshot | cattura il desktop del target, lo salva in ~/.ultrasploiter/loot |
| download | scarica un file in ~/.ultrasploiter/loot (base64) |
| upload | invia un file locale al target (base64) |
| wallpaper | scarica un'immagine e la imposta come sfondo |
| persist | scrive una voce di riavvio (chiede prima) |
| cleanup | cancella la cronologia della shell e gli artefatti temporanei |
rileva da solo l'OS del target (linux vs windows) e costruisce il comando giusto per ogni azione — powershell su windows, sh/coreutils su linux. i trasferimenti di file passano sulla socket esistente come base64, quindi non serve installare nient'altro su nessuno dei due lati.

il modo più semplice è prendere il binario precompilato ed eseguirlo. niente da installare.
dalla pagina delle release:
UltraSploiter-windows-x86_64.exe, fai doppio clicUltraSploiter-linux-x86_64è uno strumento di sicurezza quindi l'antivirus e SmartScreen lo segnaleranno. su windows clicca ulteriori informazioni -> esegui comunque, oppure aggiungi un'esclusione se vuoi tenerlo.
fai doppio clic su UltraSploiter.exe, si apre il menu. se SmartScreen si lamenta di
un editore sconosciuto (lo farà, non è firmato), clicca ulteriori informazioni -> esegui comunque.
chmod +x UltraSploiter-linux-x86_64
./UltraSploiter-linux-x86_64
chmod +x UltraSploiter-macos-arm64
./UltraSploiter-macos-arm64
se gatekeeper lo blocca (di nuovo, non è firmato) fai clic destro -> apri, oppure rimuovi il flag di quarantena una volta:
xattr -d com.apple.quarantine UltraSploiter-macos-arm64
necessario solo se non esiste un binario per la tua piattaforma o se vuoi modificare qualcosa. richiede rust 1.74+.
sudo apt install build-essential
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
xcode-select --install
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
./build.sh
git clone https://gitlab.com/vqkro/ultrasploiter
cd ultrasploiter
.\build.ps1
build.ps1 usa la toolchain gnu, quindi non hai bisogno di visual studio o msvc; la installa se manca. se hai già gli msvc build tools, anche un semplice cargo build --release funziona.
una particolarità di windows: windows-sys (incluso da tokio) chiama dlltool, che richiede l'assembler as, e il componente rust-mingw non lo include. build.ps1 cerca una bin mingw che lo contenga in tools\mingw64\bin e %USERPROFILE%\tools\mingw64\bin e la antepone al PATH. inserisci una build di winlibs in una di quelle directory se incontri error calling dlltool. non influisce su msvc.
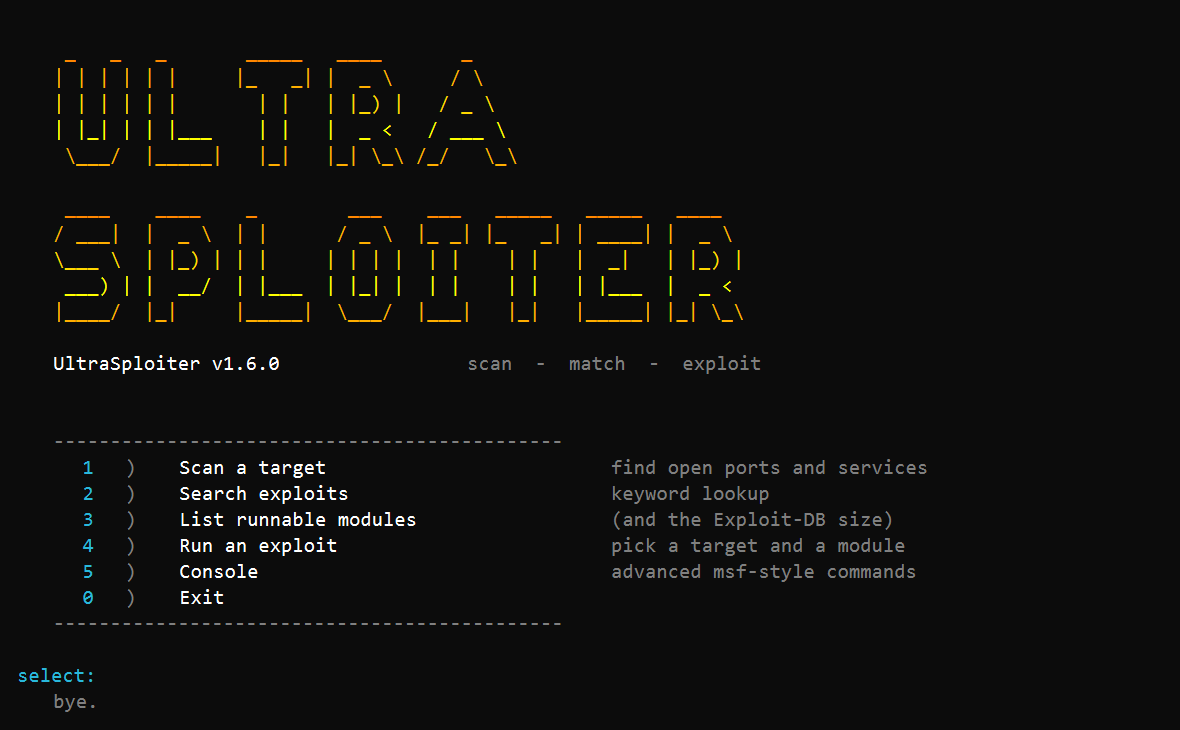
senza argomenti ottieni il menu:
   1)  Scan a target           find open ports and services
   2)  Search exploits         keyword lookup
   3)  List runnable modules
   4)  Run an exploit          pick a target and a module
   5)  Console                 advanced msf-style commands
   0)  Exit
la forma breve: fornisci un target, aggiungi un modulo se vuoi eseguirne uno, e il resto viene gestito automaticamente.
UltraSploiter 10.0.0.5                           # scan it (same as scan 10.0.0.5)
UltraSploiter 10.0.0.5 -p 22,80,443 -T4          # scan with flags
UltraSploiter 10.0.0.5 vsftpd_234                # run a native/catalog module
UltraSploiter 10.0.0.5 exploit/windows/smb/ms17_010_eternalblue
                                                 # route an msf module, RHOSTS set for you
i comandi espliciti, se li preferisci:


