logdata-anomaly-miner

Questo strumento analizza i dati di log e consente di definire pipeline di analisi per il rilevamento di anomalie. È stato progettato per eseguire…

Questo strumento analizza i dati di log e consente di definire pipeline di analisi per il rilevamento di anomalie. È stato progettato per eseguire…

Controlla le impostazioni del registro eventi di Windows rispetto alle linee guida delle best practice e alla rilevabilità tramite regole Sigma, con…

Laboratorio di rilevamento Blue Team creato con Terraform e Ansible su Azure.

A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs

Strumento di raccolta di artefatti per sistemi *nix

Questo progetto è un SIEM con SIRP e Threat Intel, tutto in uno.

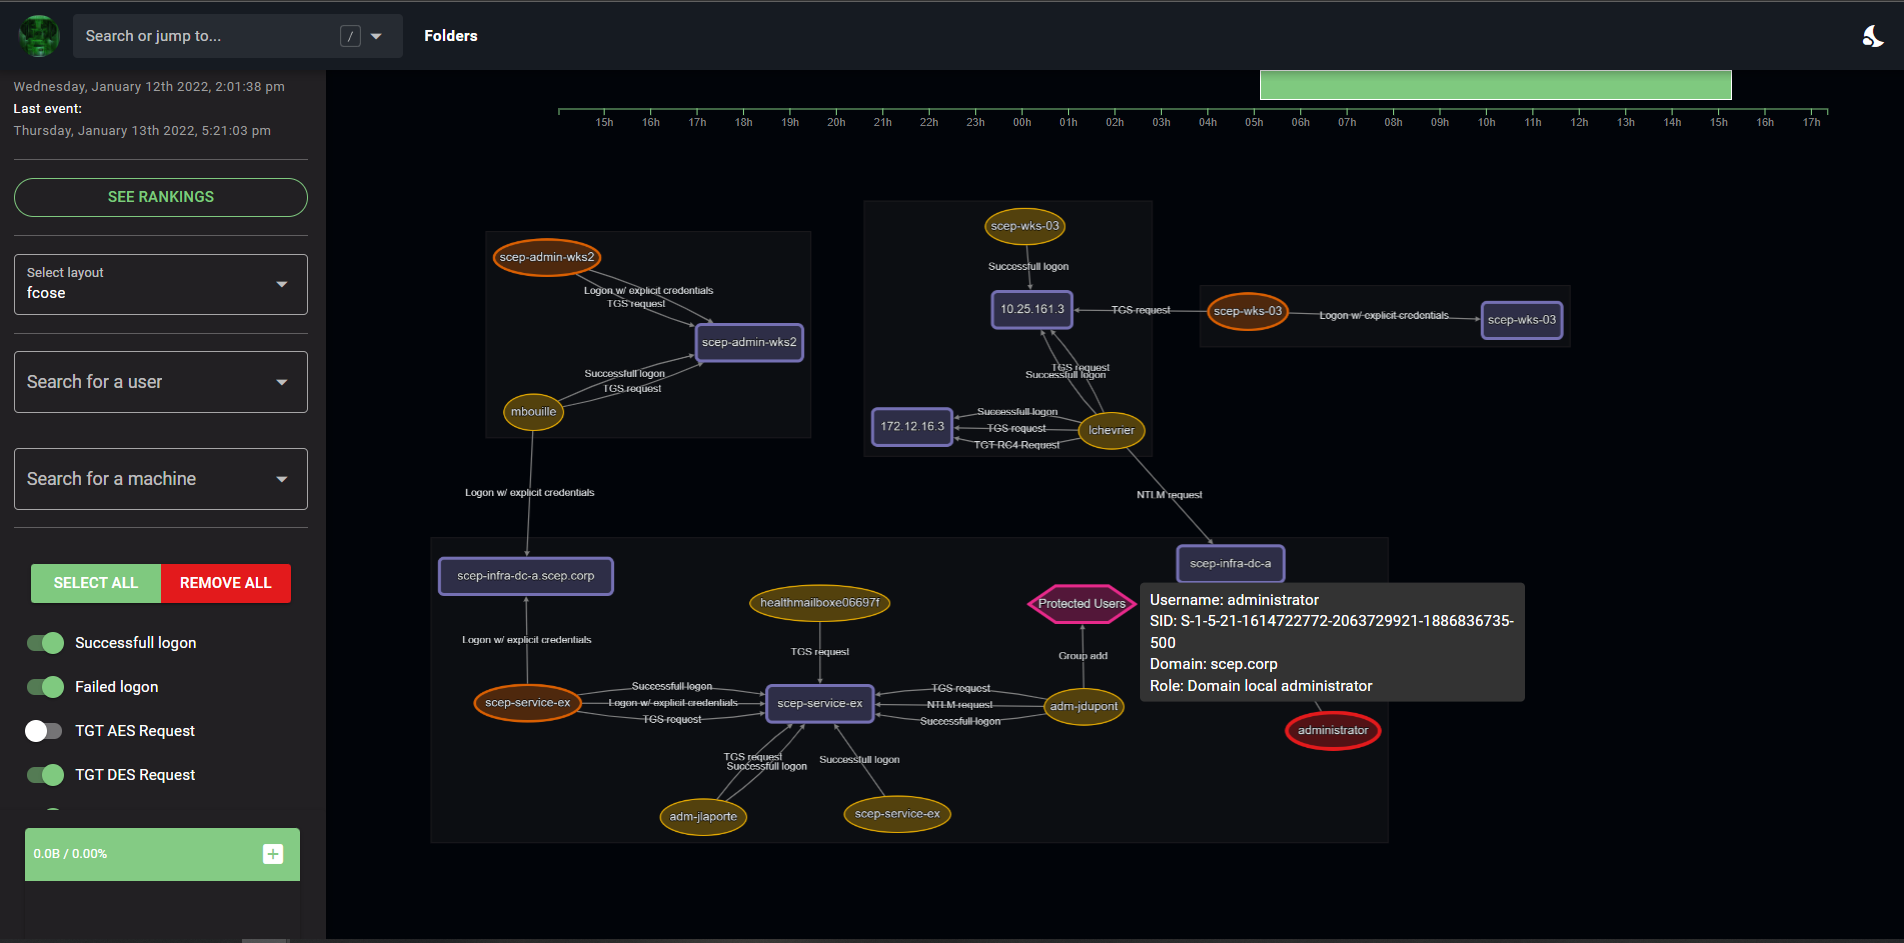
Visualizzazione grafica per i log degli eventi di Windows

Generatore di timeline forensi per log eventi di Windows multi-thread e strumento di threat hunting con supporto completo delle regole Sigma, che…

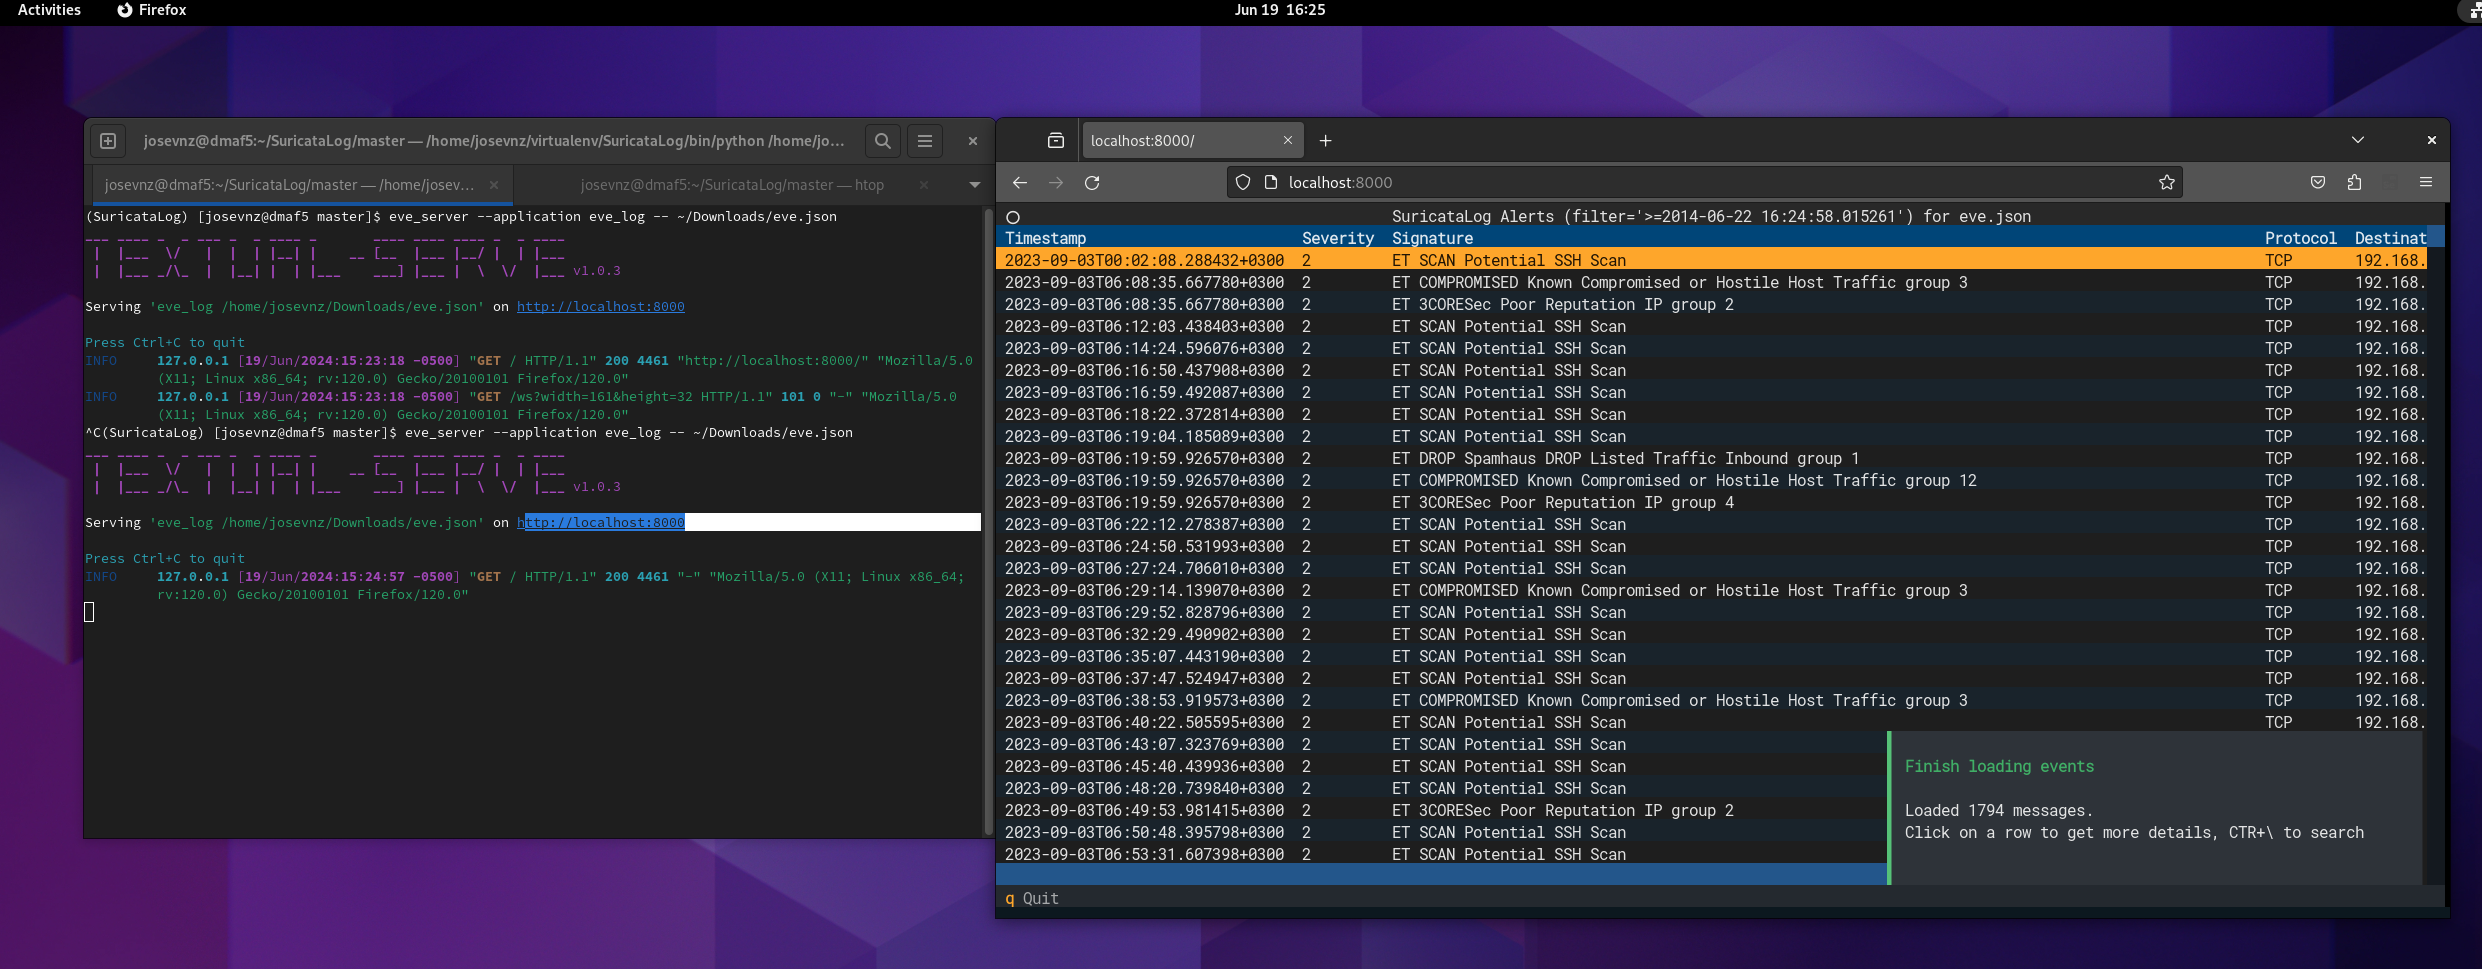
Analizza, filtra e visualizza i log Suricata eve.json con strumenti CLI per alert, flussi, DNS e payload. Include un tutorial per imparare Suricata e…

Sistema di monitoraggio di rete basato sul web che fornisce tracciamento della larghezza di banda in tempo reale, metriche delle prestazioni del…

DetectionLabELK è un fork di DetectionLab che utilizza lo stack ELK al posto di Splunk.

Server DNS basato su database con interfaccia utente web

Modulo PowerShell per la raccolta di log di Office 365 e Azure

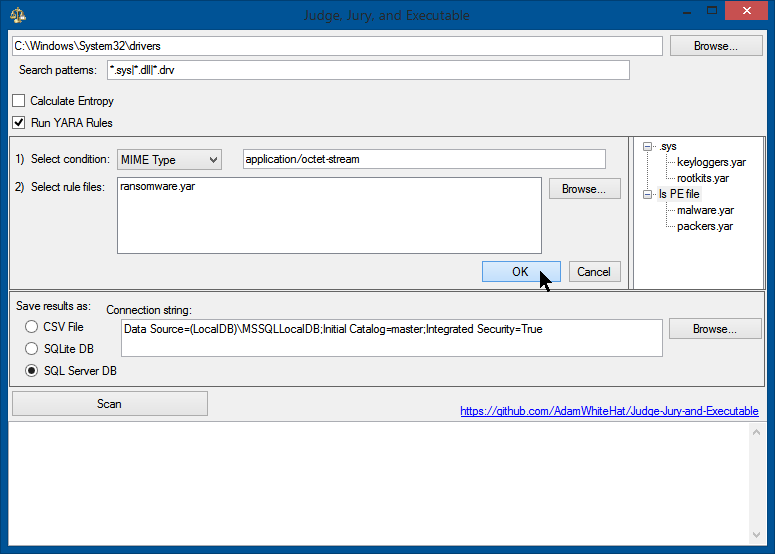
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…

Strumento basato su PowerShell per la raccolta di informazioni relative a intrusioni O365 e potenziali violazioni.

Honeypot SSH/Telnet di media interazione costruito con Cowrie, Loki, Promtail e Grafana - provisionato su DigitalOcean tramite Terraform con una…

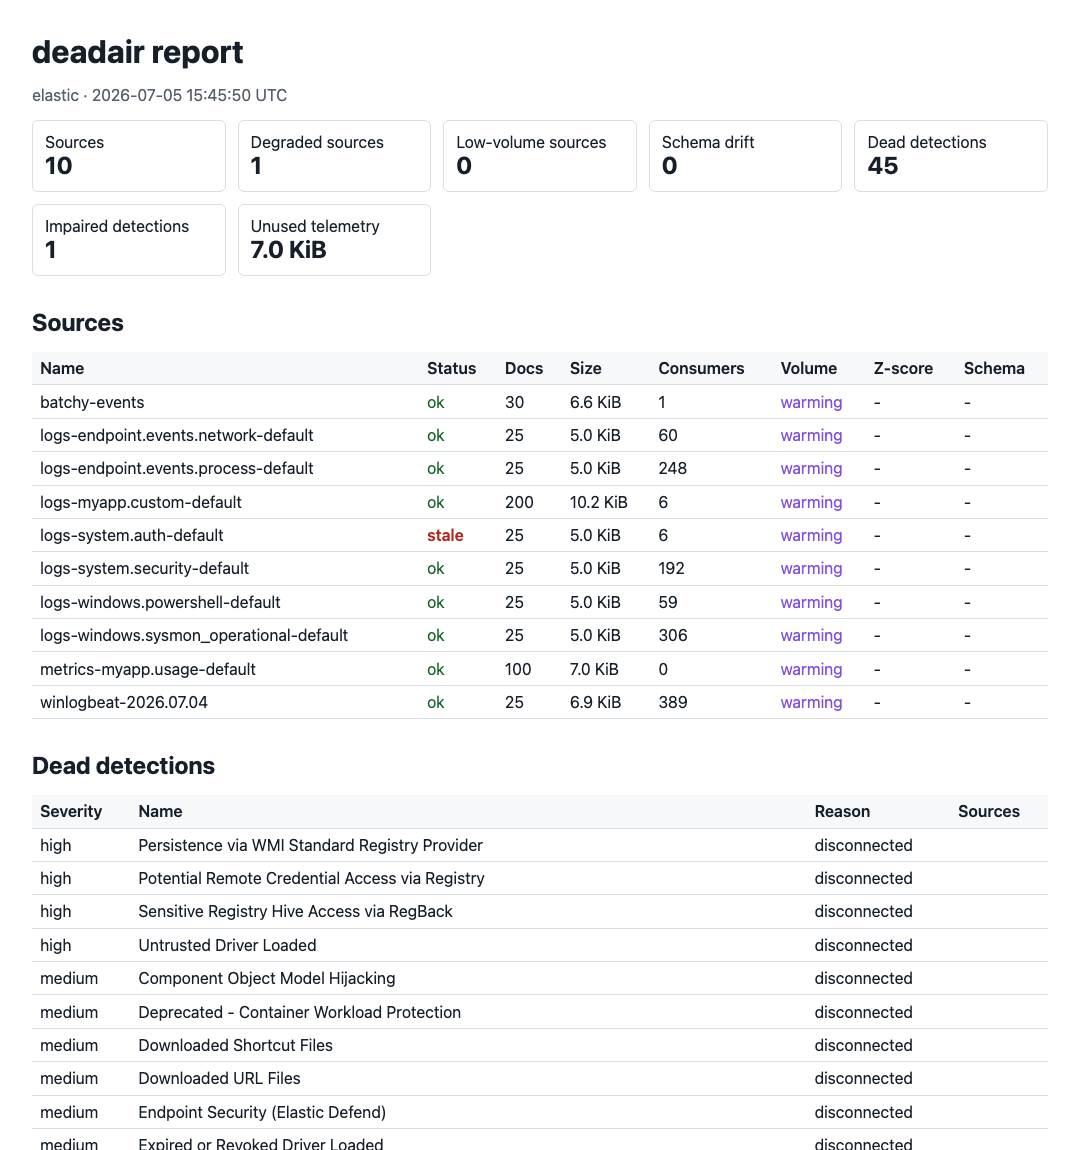
Trova le regole di rilevamento nel tuo SIEM che operano alla cieca.

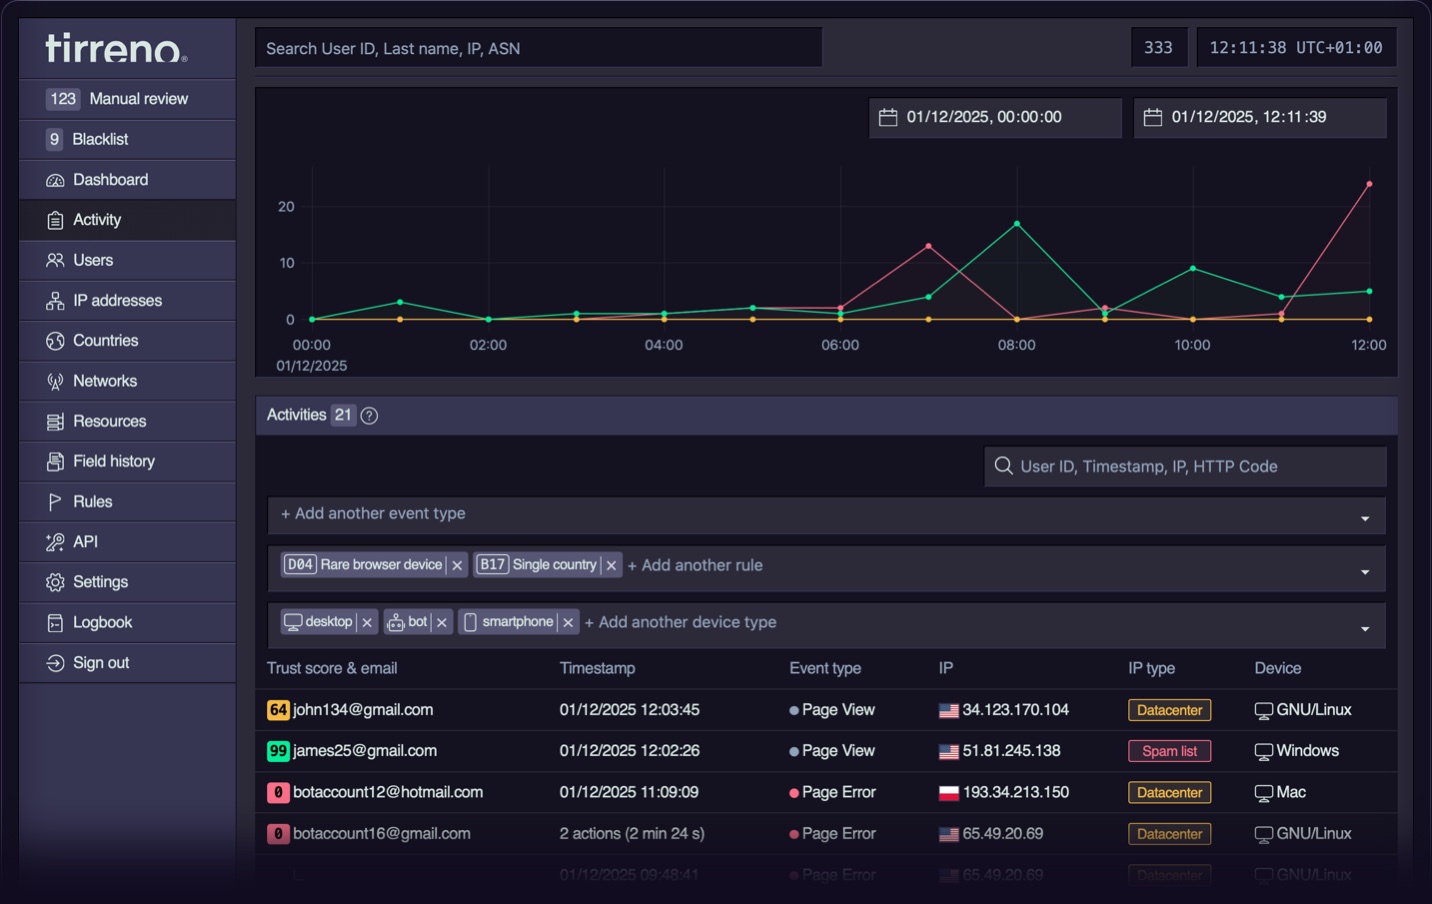
Framework di sicurezza open-source per il monitoraggio degli eventi in tempo reale, la rilevazione delle minacce e la valutazione del rischio.…