Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
epagneul — Visualizzazione grafica per i log degli eventi di Windows | Kitploit

Strumenti/GitHubGitHub/jurelou/epagneul
Informatica ForenseAnalisi dei Log
GitHubjurelou/epagneul

epagneul

Visualizzazione grafica per i log degli eventi di Windows
Vedi Repository
25133401 anno faRevisionato da Kitploit
Condividi

Logo Vue

epagneul

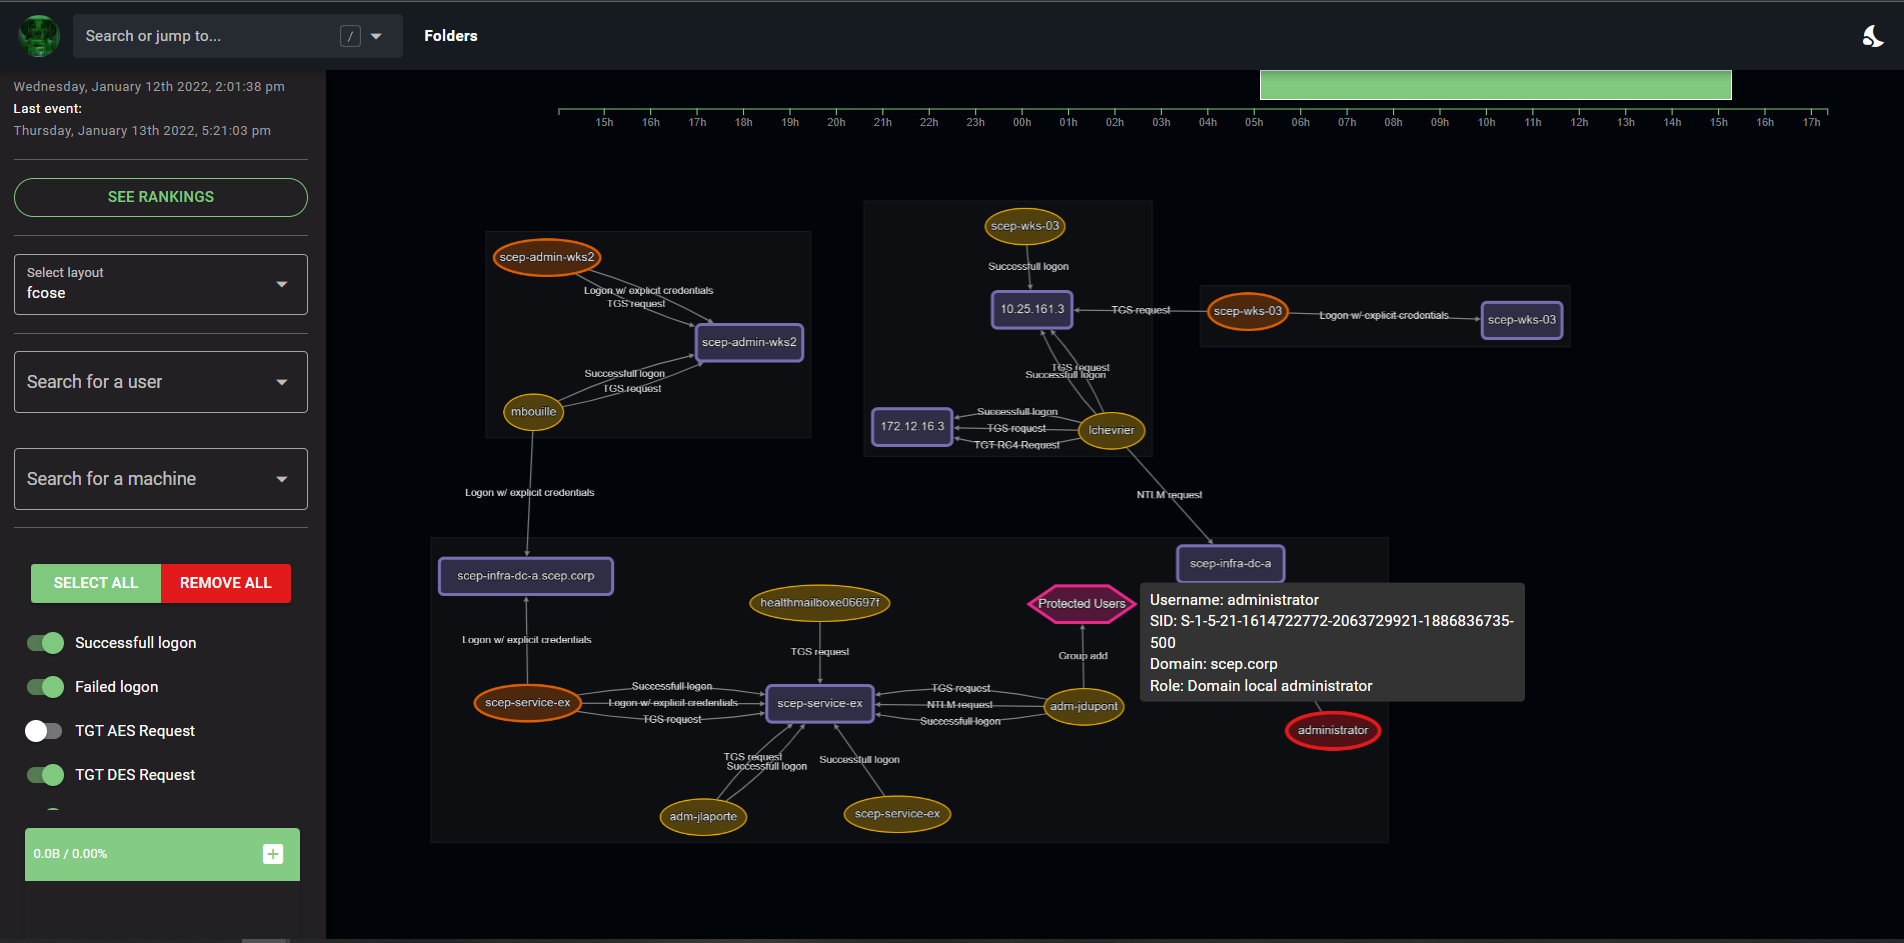
Epagneul è uno strumento per visualizzare e investigare i log degli eventi di Windows.

layout

Deploy

Richiede che docker e docker-compose siano installati.

Installazione

make

Deploy offline

Su una macchina connessa a internet, costruisci una release offline:

make release

Questo creerà una cartella release contenente le immagini docker pronte all'uso. Copia il progetto nella tua macchina air-gapped, quindi esegui:

make load
make

Verranno installati:

  • interfaccia web epagneul (porta 8080)
  • backend epagneul (porta 8000)
  • neo4j (porta 7474)

Strumento Utilità: Caricare File o Cartelle in Epagneul

Il progetto include un'utilità Python per caricare file EVTX o JSONL in Epagneul per l'analisi.

Funzionalità

  • Crea automaticamente cartelle nel backend di Epagneul.
  • Valida e carica file EVTX o JSONL.
  • Supporta il caricamento di singoli file o intere cartelle.

Utilizzo

Esegui il seguente comando per usare lo strumento:

python upload.py --input-path <percorso_file_o_cartella> --folder-name <nome_cartella> --console-url <url_console> [--console-port <porta>]

Argomenti

  • --input-path: Percorso del file o della cartella contenente file EVTX o JSONL.
  • --folder-name: Nome della cartella da creare in Epagneul.
  • --console-url: URL di base del backend di Epagneul (es. http://127.0.0.1).
  • --console-port: Porta del backend di Epagneul (predefinito: 6327).

cose da fare

  • Migliori correlazioni SID
  • Aggiungere suggerimenti sui bordi
  • Algoritmo di propagazione delle etichette
  • PageRank
  • Aggiungere ID evento mancanti (sysmon)
  • Conversione appropriata di SID noti / principal di sicurezza, ...
  • catene di Markov nascoste
  • Mostrare una timeline dei logon / almeno un grafico riassuntivo
  • dare un'occhiata a: https://github.com/ahmedkhlief/APT-Hunter
  • Importare dati da ELK / splunk
  • rilevare comunità usando louvain
  • Documentare il metodo di filtraggio evtx usando il filtro 3,4648,4624,4625,4672,4768,4769,4771,4776,4728,4732,4756

Bug noti

  • Il valore count sui bordi non si aggiorna in base alla timeline selezionata


Riferimenti:

  • https://adsecurity.org/wp-content/uploads/2017/04/2017-BSidesCharm-DetectingtheElusive-ActiveDirectoryThreatHunting-Final.pdf
  • https://github.com/JPCERTCC/LogonTracer

Costruito con

  • Vue.js - Il framework web utilizzato
  • Cytoscape.js - Libreria utilizzata per la visualizzazione e l'analisi dei grafi
  • d3 - Utilizzato per visualizzare la timeline
  • neo4j - Database backend
  • evtx - Parser per il formato XML EventLog di Windows

Autori

  • jurelou - Lavoro iniziale - jurelou
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →