

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
tirreno — Framework di sicurezza open-source per il monitoraggio degli eventi in tempo reale, la rilevazione delle minacce e la valutazione del rischio. Monitora il comportamento degli utenti, rileva frodi, attacchi bot e takeover di account tramite un motore di regole e trail di audit. | Kitploit
Strumenti/GitHubGitHub/tirrenotechnologies/tirreno
Threat IntelligenceRisposta agli IncidentiSicurezza delle APIAnti-BotRilevamento di AnomalieAnalisi dei Log
GitHubtirrenotechnologies/tirreno

tirreno

Framework di sicurezza open-source per il monitoraggio degli eventi in tempo reale, la rilevazione delle minacce e la valutazione del rischio. Monitora il comportamento degli utenti, rileva frodi, attacchi bot e takeover di account tramite un motore di regole e trail di audit.

Condividi
Vedi RepositorySito web
1.5k1776825 giorni faRevisionato da Kitploit

tirreno

Codacy Badge Docker Pulls

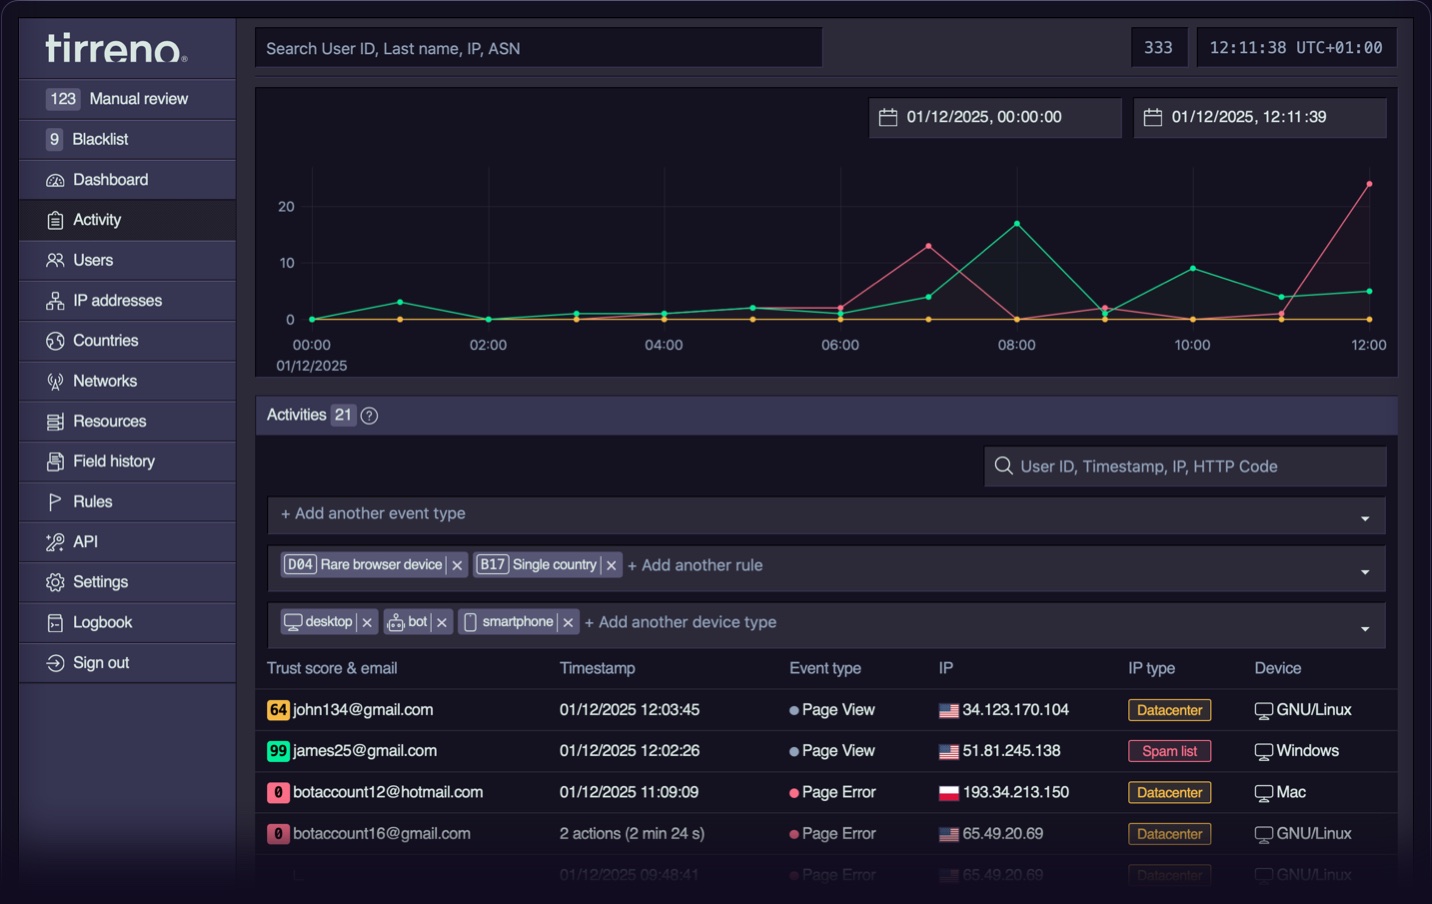
screenshot di tirreno

tirreno è un framework di sicurezza.

tirreno [tir.ˈrɛ.no] aiuta a comprendere, monitorare e proteggere il tuo prodotto da minacce e abusi. Mentre la cybersecurity classica si concentra sull'infrastruttura e sul perimetro di rete, la maggior parte delle violazioni avviene tramite account compromessi e abusi della logica applicativa che aggirano firewall, SIEM, WAF e altre difese. tirreno rileva le minacce dove si verificano realmente: all'interno del tuo prodotto.

tirreno è un'applicazione PHP/PostgreSQL scritta a mano, con poche dipendenze e "low-tech". Dopo una semplice installazione di cinque minuti, puoi acquisire eventi tramite chiamate API e accedere immediatamente a una dashboard.

Componenti principali

  • SDK e API Integra tirreno in qualsiasi prodotto con gli SDK. Invia eventi con il contesto completo in poche righe di codice.
  • Dashboard integrata Monitora e comprendi gli eventi di sicurezza e rischio del tuo prodotto da un'unica interfaccia.
  • Vista singolo utente Analizza pattern comportamentali, punteggi di rischio e timeline delle attività per una specifica entità.
  • Motore di regole Calcola automaticamente i punteggi di rischio con regole predefinite o crea le tue personalizzate per il tuo prodotto.
  • Coda di revisione Sospendi automaticamente le entità con eventi rischiosi o segnalale per la revisione manuale tramite impostazioni di soglia.
  • Audit trail dei campi Tieni traccia delle modifiche ai campi importanti, inclusi cosa è cambiato e quando, per semplificare audit e conformità.

Pensato per

  • App self-hosted, interne e legacy: Integra un livello di sicurezza per estendere la tua protezione tramite audit trail, proteggere gli account utente dal takeover, rilevare minacce informatiche e monitorare minacce interne.
  • Applicazioni mission critical: Protezione di applicazioni sensibili, anche in deployment air-gapped.
  • Sistemi di controllo industriale (ICS) e command & control (C2): Proteggi tecnologie operative, sistemi di comando e piattaforme di infrastruttura critica da accessi non autorizzati e comandi malevoli.
  • SaaS: Previeni fughe di dati tra tenant, escalation di privilegi, esfiltrazione di dati e abusi della logica di business.
  • Identità non umane (NHI): Monitora account di servizio, chiavi API, comportamenti dei bot e rileva identità macchina compromesse.
  • Applicazioni API-first: Protezione da abusi, aggiramenti del rate limiting, scraping e accessi non autorizzati.

Demo live

Dai un'occhiata alla demo live su play.tirreno.com (admin/tirreno).

Requisiti

  • PHP: Versione da 8.0 a 8.3
  • PostgreSQL: Versione 12 o superiore
  • Estensioni PHP: PDO_PGSQL, cURL
  • Server web HTTP: Apache con mod_rewrite e mod_headers abilitati
  • Sistema operativo: Si consiglia un sistema Unix-like
  • Requisiti hardware minimi:
    • PostgreSQL: 512 MB di RAM (4 GB consigliati)
    • Applicazione: 128 MB di RAM (1 GB consigliato)
    • Archiviazione: Circa 3 GB di spazio PostgreSQL per 1 milione di eventi

Installazione basata su Docker

Per eseguire tirreno all'interno di un container Docker puoi usare il comando seguente:

curl -sL tirreno.com/t.yml | docker compose -f - up -d

Continua con il passaggio 4 di Quickstart.

Installazione rapida

  1. Scarica la versione più recente di tirreno (file ZIP).
  2. Estrai il file tirreno-master.zip nella posizione in cui desideri installarlo sul tuo web server.
  3. Vai a http://localhost:8585/install/index.php in un browser per avviare il processo di installazione.
  4. Dopo l'installazione riuscita, elimina la directory install/ e il suo contenuto.
  5. Vai a http://localhost:8585/signup/ in un browser per creare un account amministratore.
  6. Per la configurazione del cron job, inserisci la seguente espressione di pianificazione (ogni 10 minuti) con il comando crontab -e oppure modificando il file /var/spool/cron/your-web-server:
*/10 * * * * /usr/bin/php /absolute/path/to/tirreno/index.php /cron

Tramite Composer e Packagist (opzionale)

tirreno è pubblicato su Packagist e può essere installato con Composer:

composer create-project tirreno/tirreno

oppure potrebbe essere integrato in un progetto esistente:

composer require tirreno/tirreno

SDK

  • PHP
  • Python
  • NodeJS
  • WordPress

Riferimento API

tirreno('…') è l'API integrata di tirreno. Offre al tuo codice gli stessi blocchi costitutivi utilizzati dalla console: la richiesta e la pagina correnti, i dati acquisiti, il motore di regole, il builder tirreno('queries'), il logging e le utilità. Usala per personalizzare tirreno. Gli esempi seguenti mostrano sezioni personalizzate realizzate con questa API.

Bot LLM

  • llm-bots.example.php
  • llm-bots.example.html

Utenti a rischio

  • risk-users.example.php
  • risk-users.example.html

Documentazione

Consulta la Guida utente per i dettagli su come usare tirreno, la Documentazione per sviluppatori per personalizzare la tua integrazione, la Documentazione per amministratori per installazione, manutenzione e aggiornamenti.

Informazioni

tirreno è un framework gratuito e open-source per la sicurezza in-applicazione.

Risolviamo le sfide delle persone reali attraverso l'amore per il codice ascetico e le tecnologie aperte. tirreno non è motivato dal venture capital. La nostra ispirazione nasce dalle minacce quotidiane poste dai cybercriminali organizzati, che ci spingono a ripensare il ruolo della sicurezza nelle organizzazioni moderne.

Perché il nome tirreno?

I popoli tirreni potrebbero aver vissuto in Toscana e nella Svizzera orientale già nell'800 a.C. Il termine "tirreno" divenne più comunemente associato agli Etruschi, ed è da loro che il Mar Tirreno prende il nome, ancora in uso oggi.

Secondo le fonti storiche, i popoli tirreni furono i primi a usare le trombe per segnalare minacce imminenti, pratica poi adottata dalle forze militari greche e romane.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





