
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories

Strumenti

TutteSicurezza AndroidAutenticazione e AutorizzazioneSicurezza dell'Infrastruttura CloudStrumenti DifensiviDisk ForensicsSicurezza Sistemi EmbeddedUtilità GenericheGestione degli Indicatori di Compromissione (IOC)OSINT (Open Source Intelligence)Sniffing e Analisi dei PacchettiPassword CrackingFrameworks per Penetration TestingStrumenti di PhishingEscalation di PrivilegiRicognizioneAnalisi StaticaScanner di VulnerabilitàScanner di Vulnerabilità WebAuditing Wi-FiSicurezza BluetoothSicurezza dei ContenitoriAnalisi Dinamica (Sandboxing)Strumenti di Crittografia/DecrittografiaFramework di ExploitGestione IdentitàSicurezza iOSSicurezza IoTMemory ForensicsMappatura della ReteOSINT per Ingegneria SocialeAttacchi alle PasswordGenerazione di PayloadMeccanismi di PersistenzaScansione PorteAnalisi Statica del Codice (SAST)Feed e Aggregatori di MinacceAnalisi delle VulnerabilitàProxy Web e IntercettazioneAnalisi del CodiceEnumerazione DNS e SottodominiAnalisi Dinamica del Codice (DAST)ExploitAnalisi HashEvasione IDS/IPSStrumenti di ImpersonificazioneMovimento LateralePentesting di App MobiliNetwork ForensicsReverse EngineeringStrumenti RFID/NFCSicurezza SCADA/ICSScripting e AutomazioneSicurezza ServerlessShellcodeSfruttamento di Applicazioni WebTest di Sicurezza delle APIAudit di ConfigurazioneEsfiltrazione DatiDebuggerInformatica ForenseRaccolta InformazioniMobile ForensicsControllo Accesso RetePost-ExploitVirtualizzazione per la SicurezzaPhishingBypass WAFSicurezza WebFuzzingSicurezza di ReteSteganografiaSicurezza WirelessRecupero DatiAnalisi MalwareDigital ForensicsHacking HardwareCrittografiaCTFPenetration TestingSicurezza CloudDevSecOpsSicurezza MobilePrivacyCommand and ControlIngegneria SocialeSicurezza HardwareUtilità e FrameworkSicurezza Hardware e IoTRilevamento SegretiAnalisi di BinariThreat IntelligenceGestione Identità e Accessi (IAM)Sicurezza della Supply ChainAutenticazioneMachine LearningRilevamento IntrusioniPaper e RicercaConfigurazione ErrataEnumerazione SottodominiRaccolta EmailApprendimento e FormazioneReverse Engineering Assistito dall'IAFuzzing DNSRed TeamingRisposta agli IncidentiCrawlerRisorse CurateStrumento di Accesso RemotoGenerazione di ShellcodeSviluppo PayloadTrojan di Accesso RemotoSicurezza delle APIAnti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHASicurezza EmailAnalisi DNSIngegneria del CaosPercorsi e CorsiEscape dal ContainerSicurezza dell'IASicurezza dei DatabaseAnalisi del FirmwareRilevamento di AnomalieAnalisi dei LogAttacco AvversarioBinary ExploitationLab e Pratica
Più recentiRilevanzaPiù popolariAggiornati di recente
823 risultati
vcsa-hardening-tool preview

vcsa-hardening-tool

GitHubmandiant/vcsa-hardening-tool

Hardening automatizzato Zero Trust e audit forense per VMware vCenter Server Appliance (VCSA)

cloud-infrastructure-securitydefensive-toolsprivilege-escalation+9
13
6 mesi fa
SuperDiagnosticTool preview

SuperDiagnosticTool

GitHubguettaf-hossam/superdiagnostictool

Strumento diagnostico e di riparazione automatica per Windows basato su intelligenza artificiale che utilizza Google Gemini. Rileva crash, ottimizza…
general-purpose-utilitiesvulnerability-analysisscripting-automation+7
196 giorni fa
sift-kg preview

sift-kg

GitHubjuanceresa/sift-kg

Trasforma qualsiasi raccolta di documenti in un grafo di conoscenza. Estrai entità e relazioni tramite LLM, deduplica con la tua approvazione. Mappa…
osintforensicsinformation-gathering+4
6675 mesi fa
azazel preview

azazel

GitHubbeelzebub-labs/azazel

Osservatore silenzioso basato su eBPF per runtime containerizzati, progettato per sandbox di analisi malware e monitoraggio di AI agentica.
container-securitydynamic-analysis-sandboxingforensics+3
1021 mese fa
ATAboy preview

ATAboy

GitHubredrum0381/ataboy

ATAboy è un bridge user-friendly che consente di collegare dischi rigidi IDE (PATA) legacy con solo supporto CHS a un computer moderno come…
embedded-systems-securityforensicsdata-recovery+4
2024 mesi fa
htb-writeups preview

htb-writeups

GitHubmomenbasel/htb-writeups

Raccolta strutturata di oltre 500 writeup di macchine Hack The Box, oltre 400 soluzioni di sfide, e strumenti di apprendimento interattivi inclusi…

osintprivilege-escalationexploitation+7
2013 mesi fa
auditd preview

auditd

GitHubneo23x0/auditd

Configurazione Auditd secondo le migliori pratiche
defensive-toolsconfiguration-auditingforensics+3
1.9k5 mesi fa
pike-agent preview

pike-agent

GitHubsynacktiv/pike-agent

Agente LLM sperimentale per strace su Linux
dynamic-analysis-sandboxingdebuggersforensics+5
206 mesi fa
glassworm-hunter preview

glassworm-hunter

GitHubafine-com/glassworm-hunter

Rileva i payload dell'attacco alla supply chain GlassWorm scansionando estensioni VS Code, pacchetti npm/PyPI e repository git per payload Unicode…
ioc-managementstatic-analysisvulnerability-scanners+9
314 mesi fa
intelligence preview

intelligence

GitHubctrlaltint3l/intelligence

Repository centralizzato per campioni di malware, threat intelligence, IOCs e log di strumenti di sicurezza per supportare la ricerca sulle minacce e…
ioc-managementforensicsinformation-gathering+3
591 mese fa
r2gopclntabParser preview

r2gopclntabParser

GitHubasherdll/r2gopclntabparser

Uno script per radare2 per analizzare il gopclntab per facilitare il reverse engineering di binari Go.
static-analysisreverse-engineeringdebuggers+3
176 mesi fa
home_SOC_suite preview

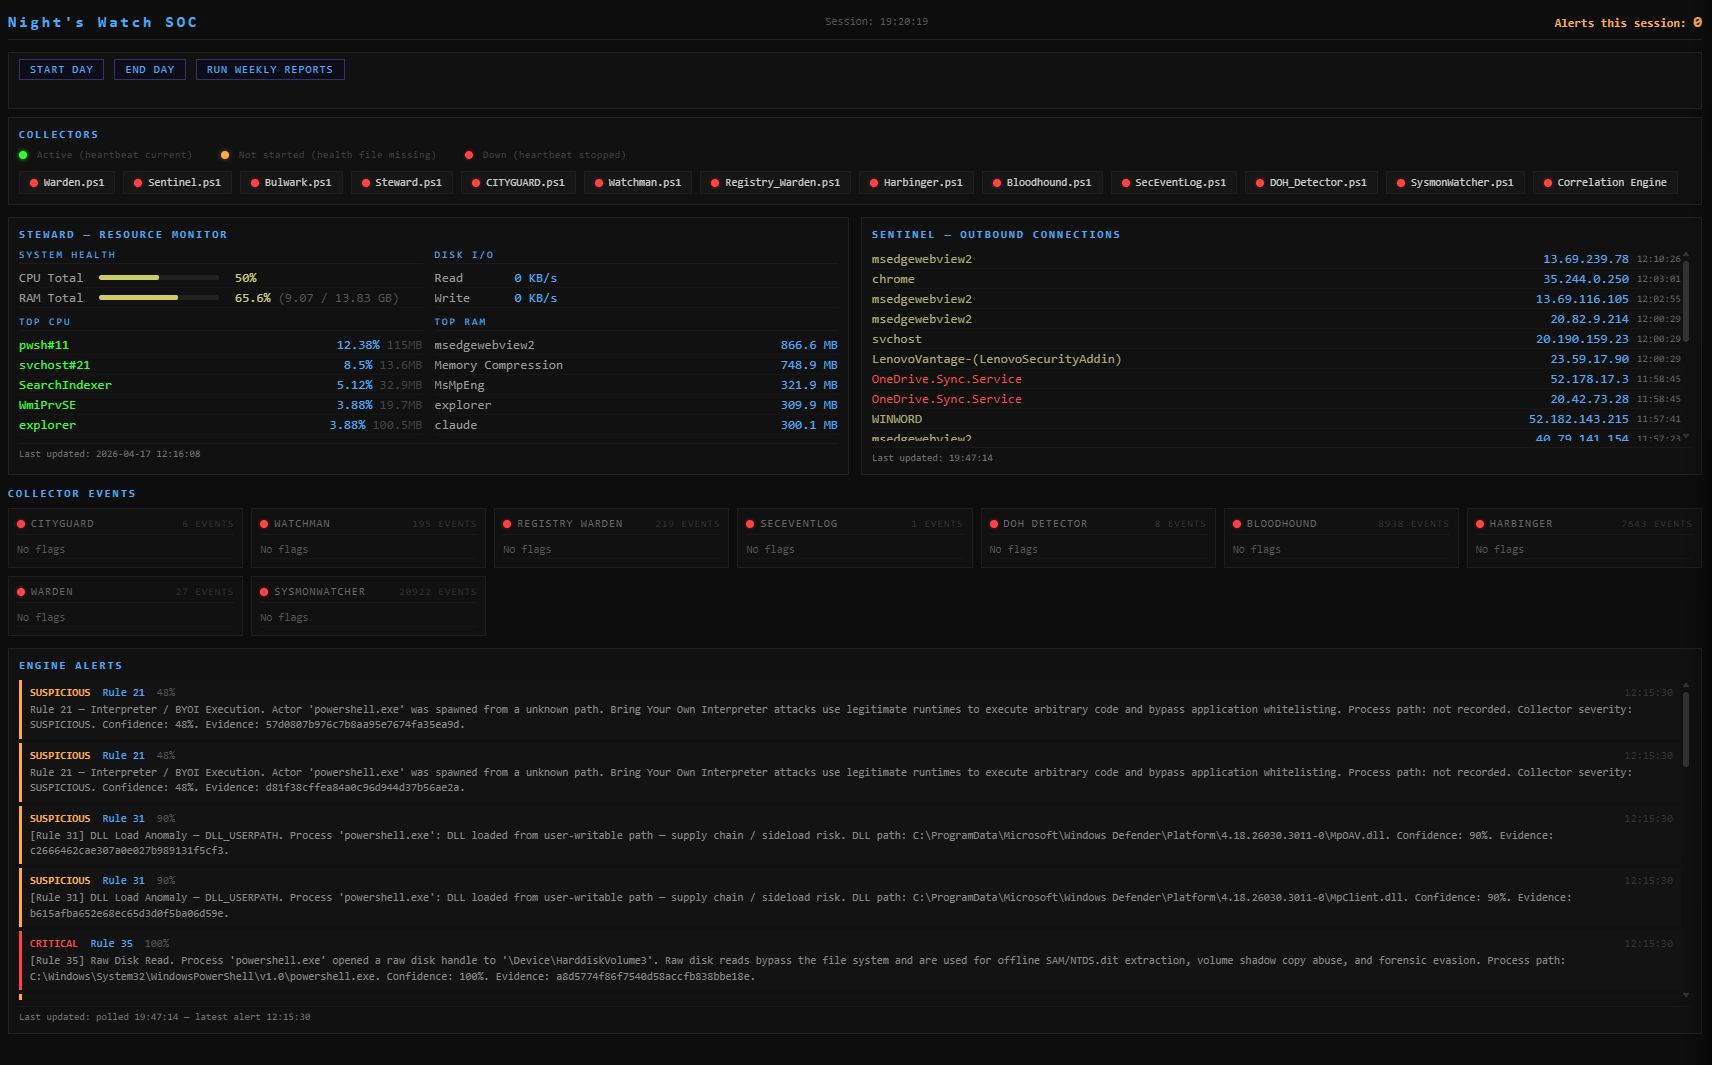
home_SOC_suite

GitHubnate-ryan-7690/home_soc_suite

Una suite SOC personale per Windows costruita in PowerShell — monitora connessioni di rete, utilizzo delle risorse, attività pianificate ed eventi di…
defensive-toolsnetwork-mappingforensics+7
14 mesi fa
windbg-mcp preview

windbg-mcp

GitHubgengstah/windbg-mcp

Un server MCP (Model Context Protocol) che trasforma tutte le funzioni del debugger Windows pybag in strumenti MCP nativi. Permette ai client…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
865 mesi fa
mboxshell preview

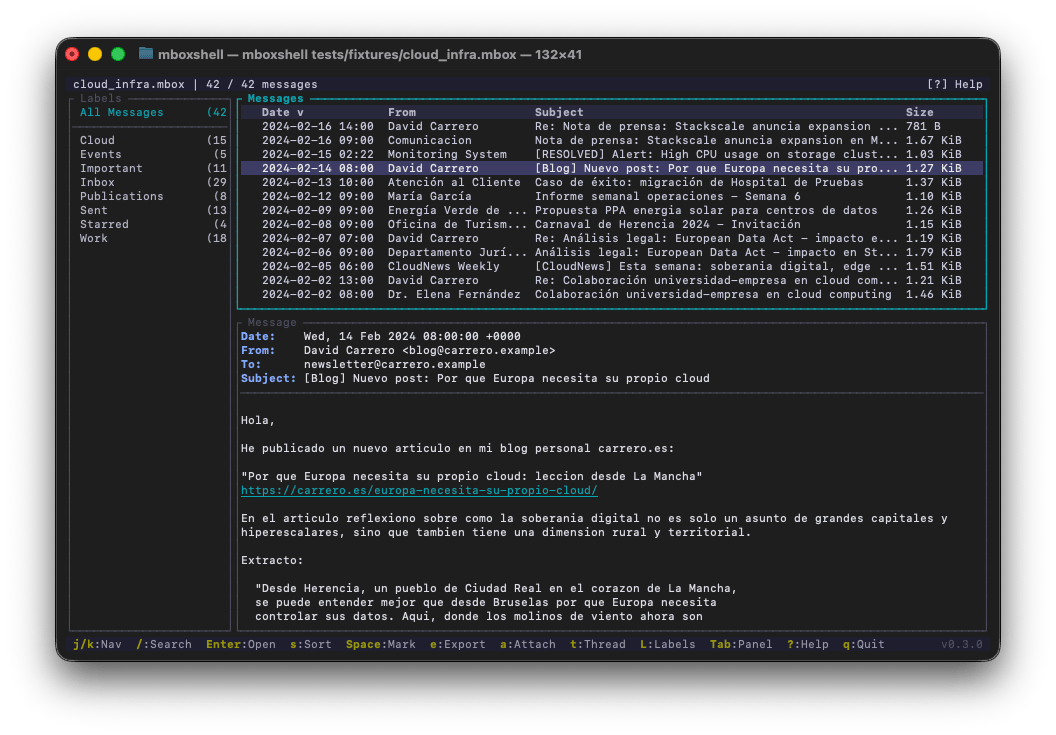
mboxshell

GitHubdcarrero/mboxshell

mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
general-purpose-utilitiesscripting-automationforensics+4
314 giorni fa
Refloow-Geo-Forensics preview

Refloow-Geo-Forensics

GitHubrefloow/refloow-geo-forensics

❤️ Strumento gratuito di digital forensics per geolocalizzazione batch di immagini e video. Estrae automaticamente i dati EXIF, visualizza le…

osintreconnaissanceforensics+4
2101 mese fa
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…

android-securityforensicsmobile-forensics+4
2302 giorni fa
MESH preview

MESH

GitHubbarghest-ngo/mesh

VPN mesh peer-to-peer crittografata per la forensic mobile remota, che abilita l'acquisizione wireless tramite ADB e libimobiledevice, il…
android-securitypacket-sniffing-analysisencryption-decryption-tools+8
1928 giorni fa
krakenhashes preview

krakenhashes

GitHubzerkereod/krakenhashes

Piattaforma distribuita per il cracking delle password che coordina agenti GPU/CPU tramite Hashcat per il recupero rapido degli hash, con gestione…

password-crackingexploitationhash-analysis+4
4022 giorni fa
Precedente1…202122…46Successivo