

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
pike-agent — Agente LLM sperimentale per strace su Linux | Kitploit

Strumenti/GitHubGitHub/synacktiv/pike-agent
Analisi Dinamica (Sandboxing)DebuggerInformatica ForenseAnalisi MalwareUtilità e FrameworkApprendimento e FormazioneRisposta agli IncidentiSicurezza dell'IA
GitHubsynacktiv/pike-agent

pike-agent

Agente LLM sperimentale per strace su Linux
Vedi Repository
201427 mesi faRevisionato da Kitploit
Condividi

Pike Agent

Pike

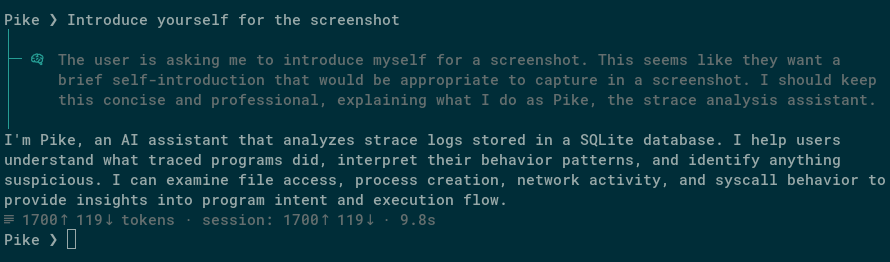
pike-agent registra e analizza come i programmi si comportano su Linux. Traccia l'attività di un programma, la indicizza in un database e ti permette di chattare con un agente LLM al riguardo in una TUI.

Esempi di prompt:

  • Diagnosi di crash: Questo programma è andato in crash con un bus error. Cos'è successo?
  • Rilevamento di race condition: Ci sono race condition in come questo programma crea file temporanei?
  • Triage di malware: Ho trovato questo processo in esecuzione su un server di produzione. Dovrei preoccuparmi?

Vedi Say hi to Pike! per un'introduzione.

Come funziona

pike-agent usa strace per registrare ogni chiamata di sistema che un programma effettua, poi le indicizza in un database SQLite con ricerca full-text. Un agente LLM interroga questo database tramite chiamate di strumento per rispondere alle tue domande sul comportamento del programma.

  • Supporta inferenza locale (llama.cpp) e API esterne (Claude, Gemini, ecc.)
  • Ricerca full-text sugli argomenti delle syscall
  • Consultazione delle pagine man per la documentazione delle syscall

Installazione

uv pip install -e .

Richiede Python 3.13+ e strace installato sul sistema.

Utilizzo

Al primo avvio, viene creato un file di configurazione predefinito in ~/.config/pike-agent/config.toml. Modificalo per configurare il tuo provider di inferenza e il modello. Di default punta a un server llama.cpp locale.

Pike-agent funziona meglio con modelli bravi nelle chiamate di strumento, ad esempio: Gemini 3 Pro, Qwen 3.5, Claude 4.6 Sonnet...

Registrazione di una traccia

Traccia un comando:

pike-agent run -- ./my-program --flag

Collegati a un processo in esecuzione:

pike-agent attach 1234

Entrambi producono un file .db con la traccia indicizzata.

Chat con l'agente

Avvia una sessione di chat su una traccia registrata:

pike-agent chat trace.db

Licenza

GPLv3.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





