
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
krakenhashes — Piattaforma distribuita per il cracking delle password che coordina agenti GPU/CPU tramite Hashcat per il recupero rapido degli hash, con gestione dei job in tempo reale, checkpointing e analisi per penetration tester e red team. | Kitploit
Strumenti/GitHubGitHub/zerkereod/krakenhashes
Password CrackingExploitAnalisi HashInformatica ForensePenetration TestingApprendimento e FormazioneRed Teaming
GitHubzerkereod/krakenhashes

krakenhashes

Piattaforma distribuita per il cracking delle password che coordina agenti GPU/CPU tramite Hashcat per il recupero rapido degli hash, con gestione dei job in tempo reale, checkpointing e analisi per penetration tester e red team.

Vedi Repository
40245452 giorni faRevisionato da Kitploit
Condividi

KrakenHashes

KrakenHashes è un sistema distribuito di cracking delle password progettato per professionisti della sicurezza e red team. La piattaforma coordina risorse GPU/CPU su più agenti per eseguire il cracking ad alta velocità degli hash utilizzando strumenti come Hashcat attraverso un'interfaccia web sicura. Considerate KrakenHashes come un sistema di gestione completo per gli hash durante, dopo e prima (nel caso di un cliente ricorrente). Idealmente, controllando anche gli hash per crack noti, aggiorniamo un potfile con ogni hash e questo può essere usato come primo tentativo contro altri tipi di hash per una potenziale soluzione rapida.
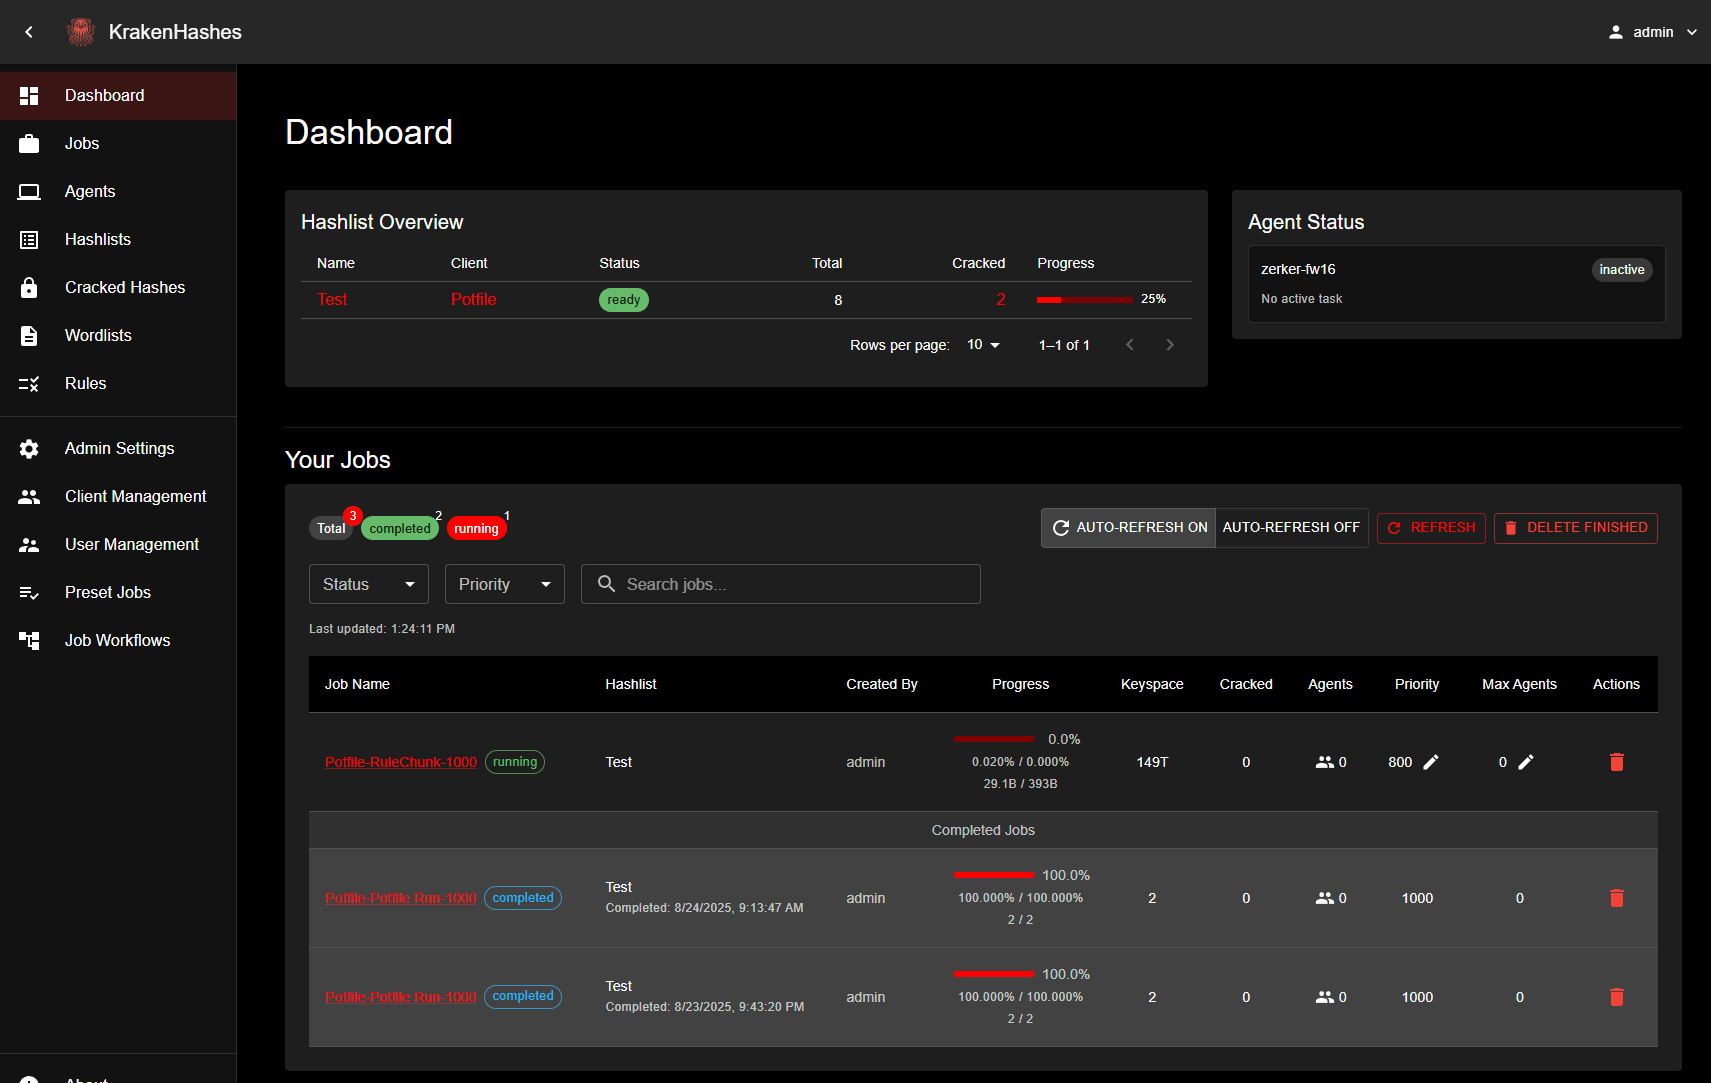
KrakenHashes Dashboard

Disclaimer

⚠️ Avviso di sviluppo attivo
Questo progetto è attualmente rilasciato e utilizzato in ambienti di produzione. Considerazioni chiave:

Usare a proprio rischio - Questo software potrebbe divorare i vostri dati, prendere fuoco o evocare un Kraken digitale. Siete stati avvisati.

Con il rilascio della versione 3.0.0, dovrebbe funzionare per gli usi previsti. Sebbene possa avere bug, vi chiedo di aprire una issue (in fondo al frontend c'è un link). Questo strumento è destinato a professionisti legittimi con il permesso dei clienti di eseguire hash per i loro test. Non sono responsabile di come utilizzate lo strumento o di qualsiasi cosa facciate con esso. Inoltre, sebbene la documentazione dovrebbe essere utile, fatemi sapere se individuate problemi.

Dettagli dei componenti

Servizio backend (Go)

  • Scheduler dei job con bilanciamento del carico adattivo
  • Endpoint REST API con autenticazione JWT
  • Interfaccia PostgreSQL per l'archiviazione dei job e dei risultati

Sistema agent (Go)

  • Gestore delle risorse hardware (allocazione GPU/CPU)
  • Wrapper di Hashcat con checkpointing automatico
  • Gestione distribuita delle unità di lavoro
  • Sistema di healthcheck con capacità di auto-ripristino

Interfaccia web (React)

  • Visualizzazione in tempo reale dell'avanzamento dei job
  • Rilevamento del tipo di hash e procedura guidata di configurazione
  • Configurazione MFA e flusso di recupero
  • Reportistica e analisi interattive

Casi d'uso

  • Team di penetration testing che coordinano gli attacchi
  • Investigatori forensi che recuperano prove protette
  • Red team che validano l'igiene delle credenziali e le policy sulle password
  • Ricerca che analizza le vulnerabilità degli hash
  • Ambienti di formazione sulla sicurezza

Licenza: AGPLv3 (vedere LICENSE.md)
Stato: In sviluppo attivo, ci saranno bug ma diminuiscono ogni giorno. Il progetto è stabile e può essere utilizzato in ambienti di produzione.

Documentazione

La documentazione completa è disponibile nella directory docs/:

  • Quick Start - Guida rapida all'installazione
  • Indice della documentazione - Panoramica completa della documentazione
  • Guida utente - Comprendere job e flussi di lavoro
  • Guida amministratore - Creare e gestire strategie di attacco
  • Configurazione Docker - Introduzione a Docker

Community

Unisciti alla nostra community Discord per supporto, discussioni e aggiornamenti:

  • Server Discord - Connettiti con altri utenti di KrakenHashes

Sviluppo

Le istruzioni per configurare ed eseguire ciascun componente si trovano nelle rispettive directory.

Novità nella 3.0

Consultate il CHANGELOG per la voce completa della 3.0.0 e la pagina delle release per i binari e le note di aggiornamento. Aggiornate dalla 2.x? Leggete prima le note di aggiornamento alla 3.0.0.

Roadmap

Il lavoro pianificato è tracciato come issue su GitHub. Aprite una issue prima di iniziare un contributo in modo che possa essere discusso e assegnato (vedere CONTRIBUTING).


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




