
askWAM
 dirkjanm/askwam
Chiedi all'Account Manager Web (WAM) i token di Entra ID
identity-managementpost-exploitationpenetration-testing+5
dirkjanm/askwamChiedi all'Account Manager Web (WAM) i token di Entra ID
 xsser/dig
Wrapper dig per macOS che aggiunge record TXT locali falsificati all'output delle query DNS, progettato per ingannare gli agenti LLM inducendoli a…
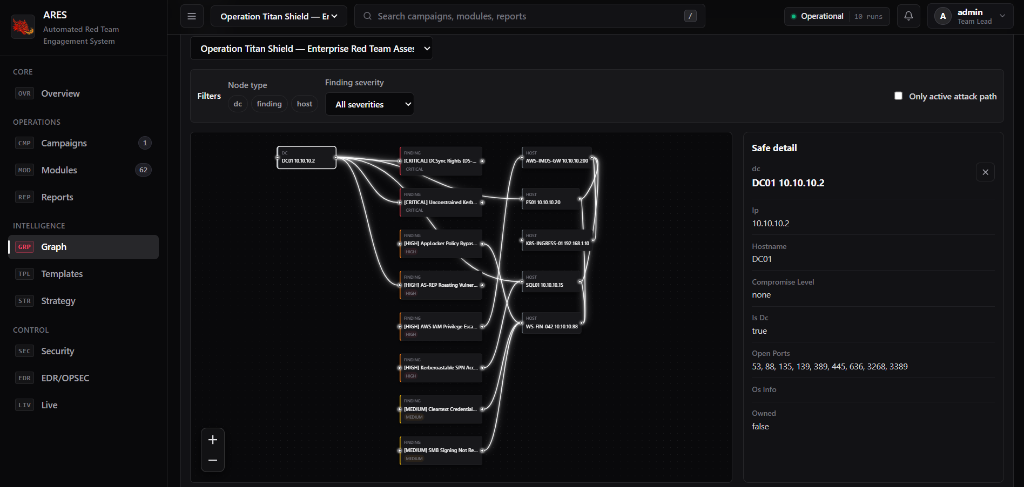 mafifrizi/ares
Piattaforma autonoma per engagement di red-team con orchestrazione di moduli MITRE ATT&CK, risoluzione di percorsi di attacco tramite DAG, controlli…
 bugbasesecurity/pentest-copilot
Agente di penetration testing basato sull'IA che si connette a una macchina Kali, esegue autonomamente strumenti di sicurezza, analizza i risultati e…
 kamalx06/tornadorevc2
Framework modulare di post-exploitation che gestisce sessioni reverse-shell su TCP/TLS/mTLS con plugin per enumerazione, esecuzione in memoria,…
 voidsecsoftwares/voidsyscall
Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
 samybaiwir/dnslivery
Facile consegna di file e payload tramite DNS
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
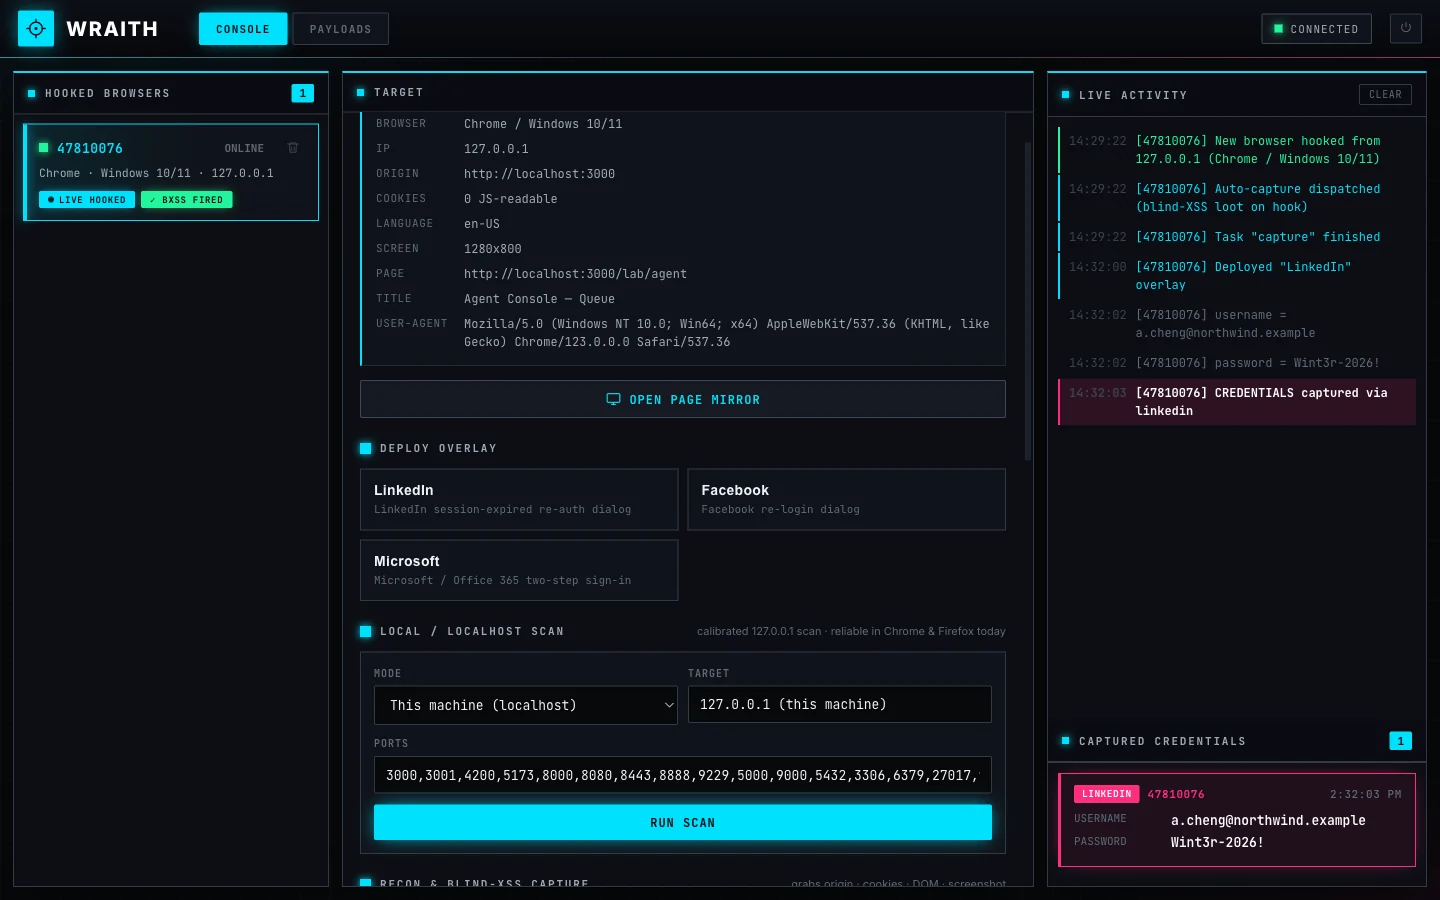 arcanum-sec/wraith
Framework di hooking dei browser per red team autorizzati e formatori. Aggancia i browser tramite XSS, offre controllo interattivo post-exploitation,…
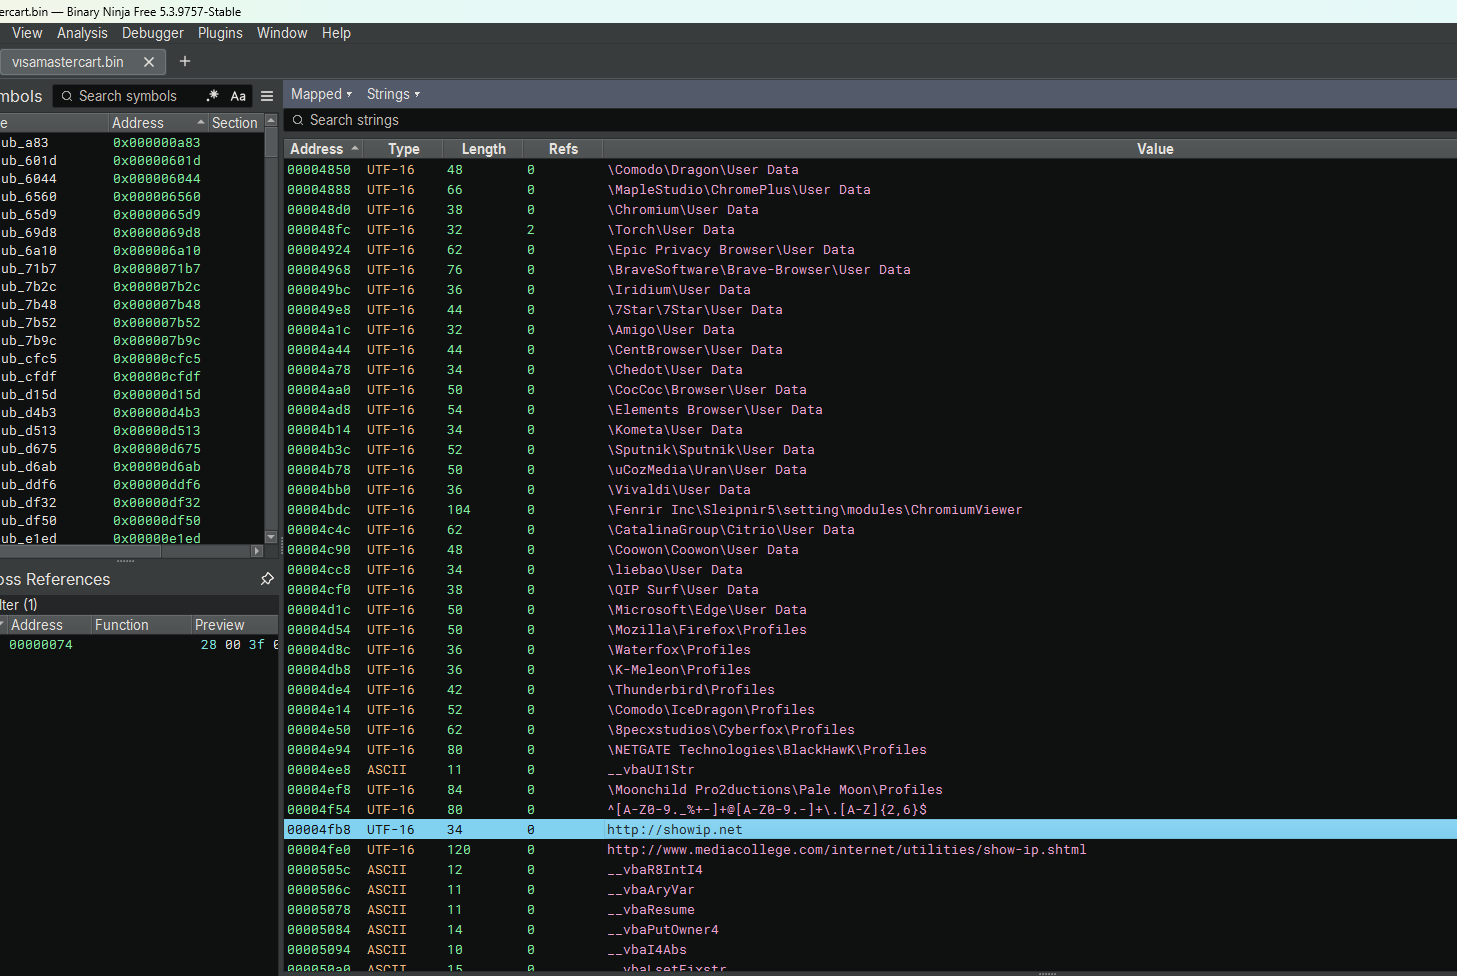 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analisi di reverse engineering di DarkTortilla RAT, un malware sofisticato che ruba i dati delle carte di credito, decripta le password dei browser…
 n0qword/mythic_ornn
Generatore guidato da LLM per agenti Mythic, Payload-Type e profili C2.
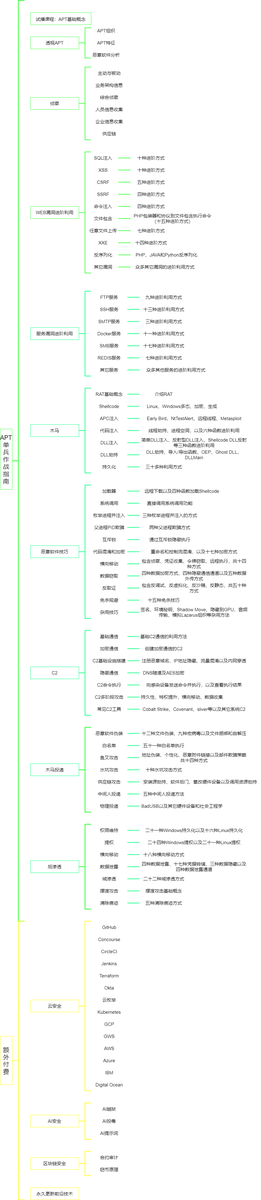 ghostwolflab/apt-individual-combat-guide
Guida didattica e repository di codice per comprendere le tecniche di attacco APT, che copre ricognizione, sfruttamento di servizi e applicazioni…
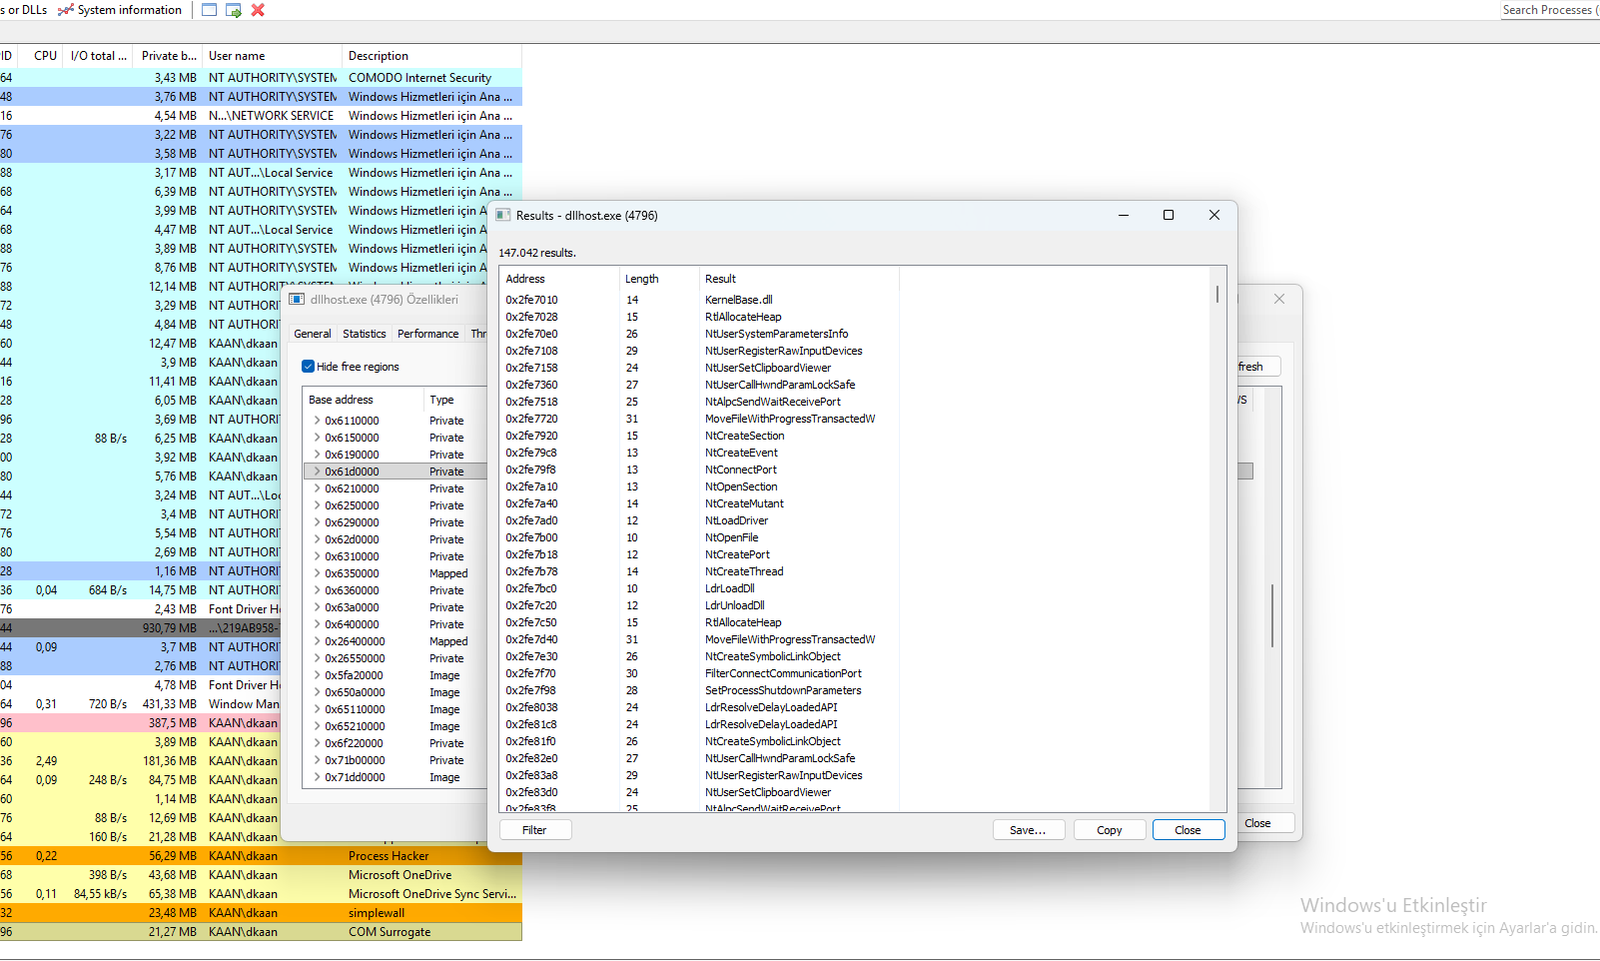 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
Analisi approfondita di reverse engineering di Lumma Stealer, un info-stealer che utilizza process hollowing, chiamate Native API e comunicazione C2.…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
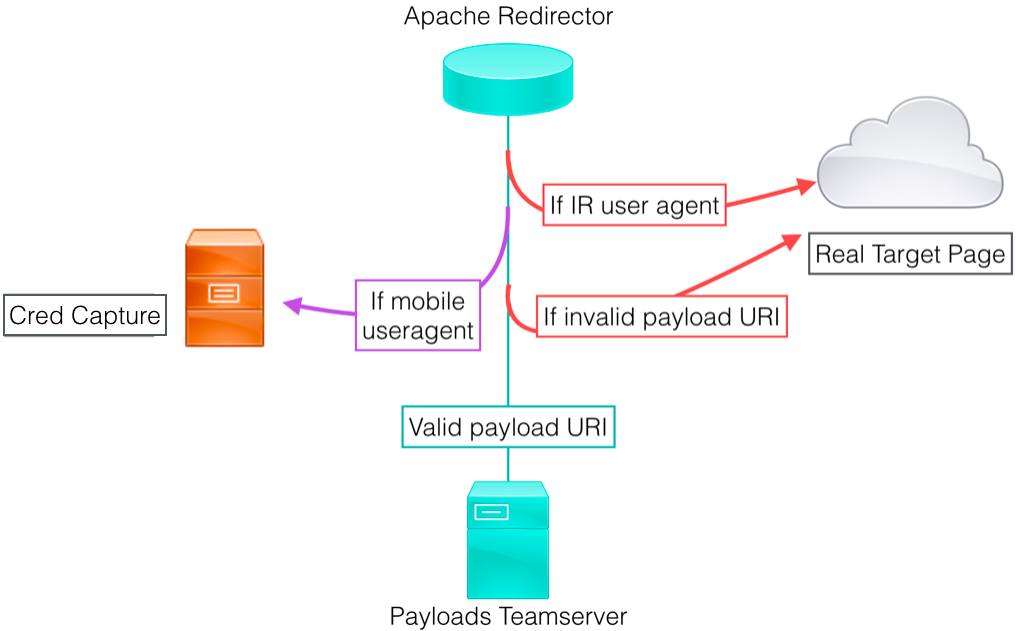 bluscreenofjeff/red-team-infrastructure-wiki
Wiki per raccogliere risorse sull'hardening delle infrastrutture Red Team
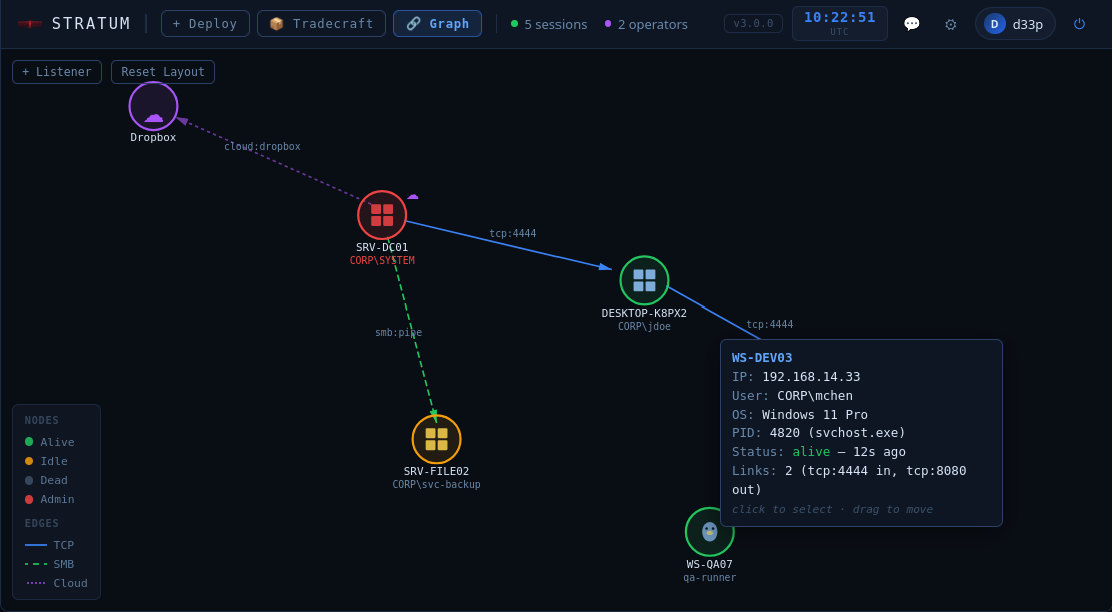 lame-projects/stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting
 daniomass/slivermirage
Crystal Palace PICO loader per Sliver C2 bypass AMSI a doppio strato, silenziamento ETW, payload crittografati AES-256-CBC, 6 varianti di consegna