s3n4t0r-0x0/bear-c2
Il server di exploit per i risultati out-of-band. Punta un target verso un dominio che possiedi. Ogni richiesta HTTP e ogni email che invia finisce in una dashboard che controlli, e riceve in risposta qualunque cosa tu scelga.
BEAR-C2 è un framework di simulazione ed emulazione di avversari costruito attorno a TTP del mondo reale ispirate a gruppi APT russi, cinesi, nordcoreani e iraniani. Fornisce un ambiente flessibile per diversi scenari di engagement e offre una base realistica per operazioni di red team ed emulazione di avversari, traendo spunto dalla ricerca correlata sulla simulazione presente nella APT Attack Simulation Repository. Supporta tecniche di elusione delle difese e molteplici opzioni di crittografia per una rappresentazione accurata di scenari di intrusione del mondo reale.

[!CAUTION] È essenziale notare che questo progetto è destinato esclusivamente a scopi educativi e di ricerca, e qualsiasi uso non autorizzato potrebbe comportare conseguenze legali.
chmod +x Makefile && ./Makefile

./BEAR-C2
⚠️ NOTA: Questo progetto è in fase di sviluppo attivo. Le funzionalità vengono continuamente aggiunte e migliorate.
| Funzionalità | Descrizione |
|---|---|
| Listener multi-protocollo | DoH, HTTPS, HTTP, QUIC, Reverse TCP |
| Crittografia per listener | AES, XOR, RC4, DES, ChaCha20, RSA |
| Profili di esfiltrazione | Google Drive, OneDrive, Dropbox |
| Canali C2 integrati | Canale di comunicazione C2 integrato Telegram, Discord |
| Supporto proxy | Supporto proxy e redirector SOCKS4, SOCKS4a e SOCKS5 |
| Algoritmo di generazione dinamica dei domini | Supporto DGA per la simulazione di infrastrutture resilienti |
| Fingerprinting JA3S | Impronte JA3S personalizzabili per la simulazione del traffico e la messa a punto del profilo di rete |
| Profili C2 malleabili | Supporto per Malleable C2 profiles della community per una simulazione flessibile del traffico di rete |
Replicare accuratamente le tecniche APT richiede un ambiente flessibile in grado di riprodurre protocolli di connessione, metodi di crittografia, tecniche di esfiltrazione e canali/profili C2 utilizzati nelle intrusioni moderne. Tuttavia, raggiungere questo livello di precisione è sempre stata una sfida.
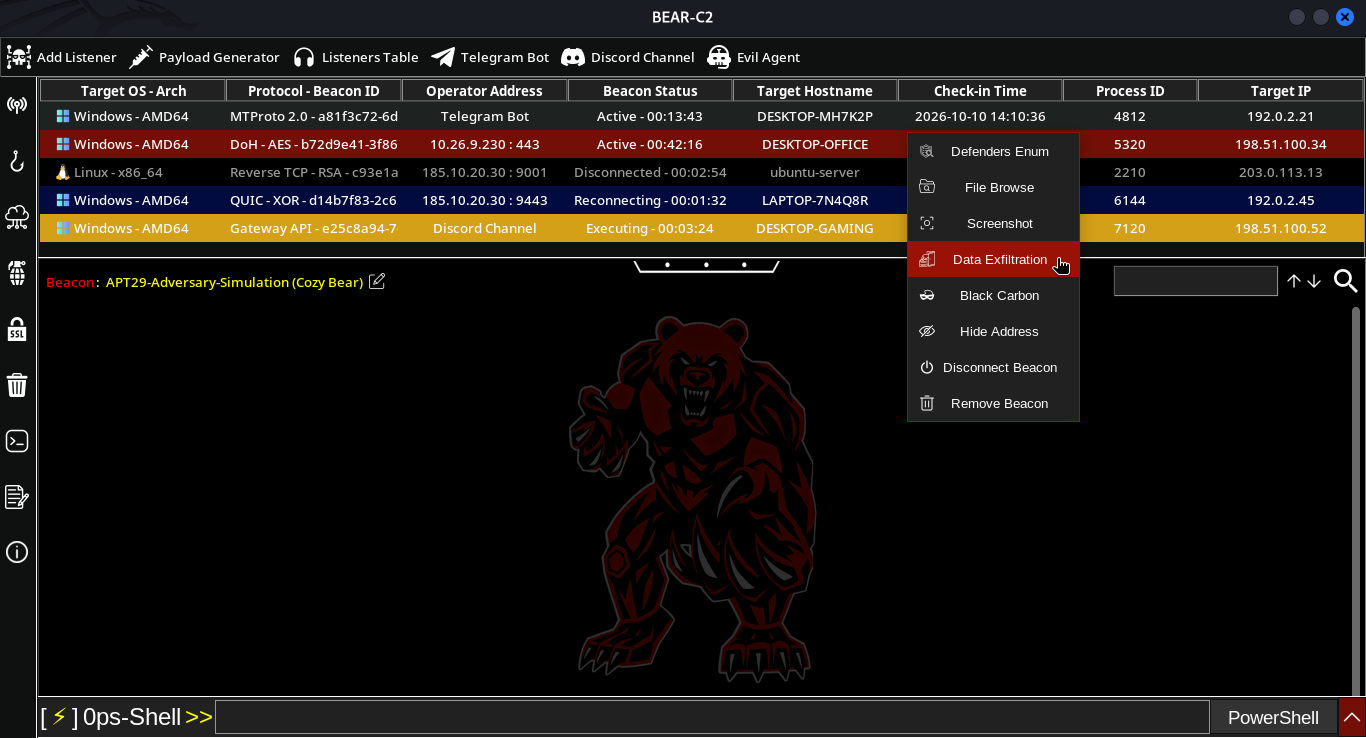
Ogni volta che un operatore deve testare uno specifico schema di crittografia con un particolare profilo di esfiltrazione, è necessario creare uno script C2 separato che corrisponda allo scenario di attacco. Ad esempio, una simulazione potrebbe richiedere la crittografia AES con l'esfiltrazione OneDrive, mentre un'altra potrebbe necessitare di un metodo di crittografia diverso combinato con l'esfiltrazione Dropbox per riflettere le tecniche osservate negli attacchi del mondo reale. Questa mancanza di flessibilità rende il processo inefficiente e dispendioso in termini di tempo.
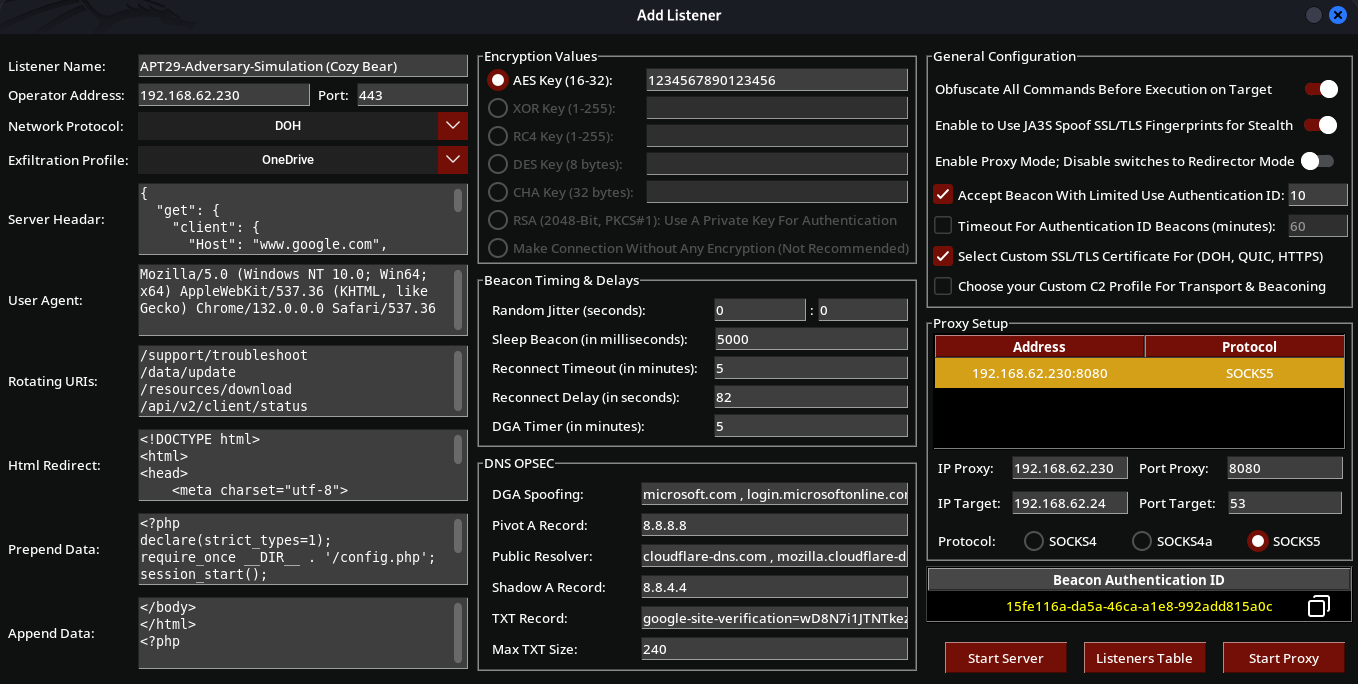
Questo è il motivo per cui è stato sviluppato BEAR C2, per fornire simulazione degli avversari con piena personalizzazione tramite il nuovo listener, consentendo la configurazione senza soluzione di continuità di protocolli di connessione, crittografia, esfiltrazione e tecniche di caricamento automatizzate. Ciò garantisce che le simulazioni possano riflettere accuratamente le reali intrusioni APT senza la necessità di creare script personalizzati per ogni scenario.
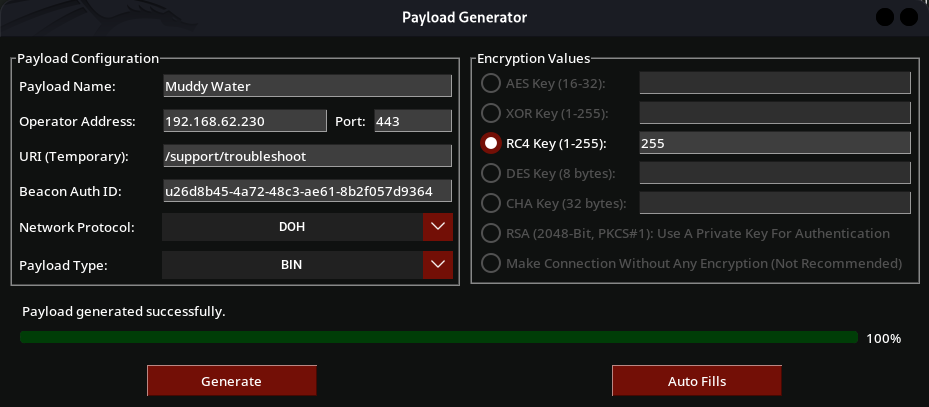
Generatore di payload di BEAR-C2. Crea automaticamente payload/beacon personalizzati in base alla configurazione del listener selezionato, supportando tipi di payload (EXE, DLL, BIN, HEX), protocolli di rete (DoH, HTTPS, HTTP, QUIC, Reverse TCP) e tipi di crittografia (AES, XOR, RC4, DES, ChaCha20, RSA o nessuna). Il pulsante Auto Fills apre una finestra di selezione del listener che elenca tutti i listener precedentemente configurati dalla tabella dei listener. Quando si seleziona un listener, Tactical Load popola automaticamente il nome del listener, l'indirizzo + porta dell'operatore, il protocollo di rete, il tipo di crittografia + chiave, l'ID di autenticazione del beacon e il percorso URI. Ciò consente agli operatori di generare rapidamente payload corrispondenti senza reinserire manualmente i dettagli del listener.
La tabella dei listener fornisce una panoramica centralizzata di tutti i listener C2 attivi e configurati. Mostra dettagli essenziali come nome del listener, indirizzo, protocollo di rete, metodo di crittografia, profilo di esfiltrazione e stato corrente (Attivo o Arrestato/Disconnesso). Da questa interfaccia, gli operatori possono avviare, arrestare, rinominare o rimuovere i listener con facilità. Offre inoltre un accesso rapido alle chiavi di crittografia e agli ID di autenticazione per la gestione della comunicazione dei beacon. Questa tabella funge da hub di comando per orchestrare e monitorare la tua infrastruttura C2.

Configura le impostazioni di esfiltrazione per sessione per i provider di archiviazione cloud supportati come Google Drive, OneDrive, and Dropbox. L'interfaccia Exfiltration Profile consente di definire token di accesso API e percorsi delle cartelle di destinazione, permettendo di personalizzare i flussi di raccolta dati per ciascuna sessione. Ogni sessione può utilizzare il proprio profilo di esfiltrazione, rendendo semplice instradare i dati raccolti verso diversi provider di archiviazione cloud o destinazioni a seconda dell'operazione.

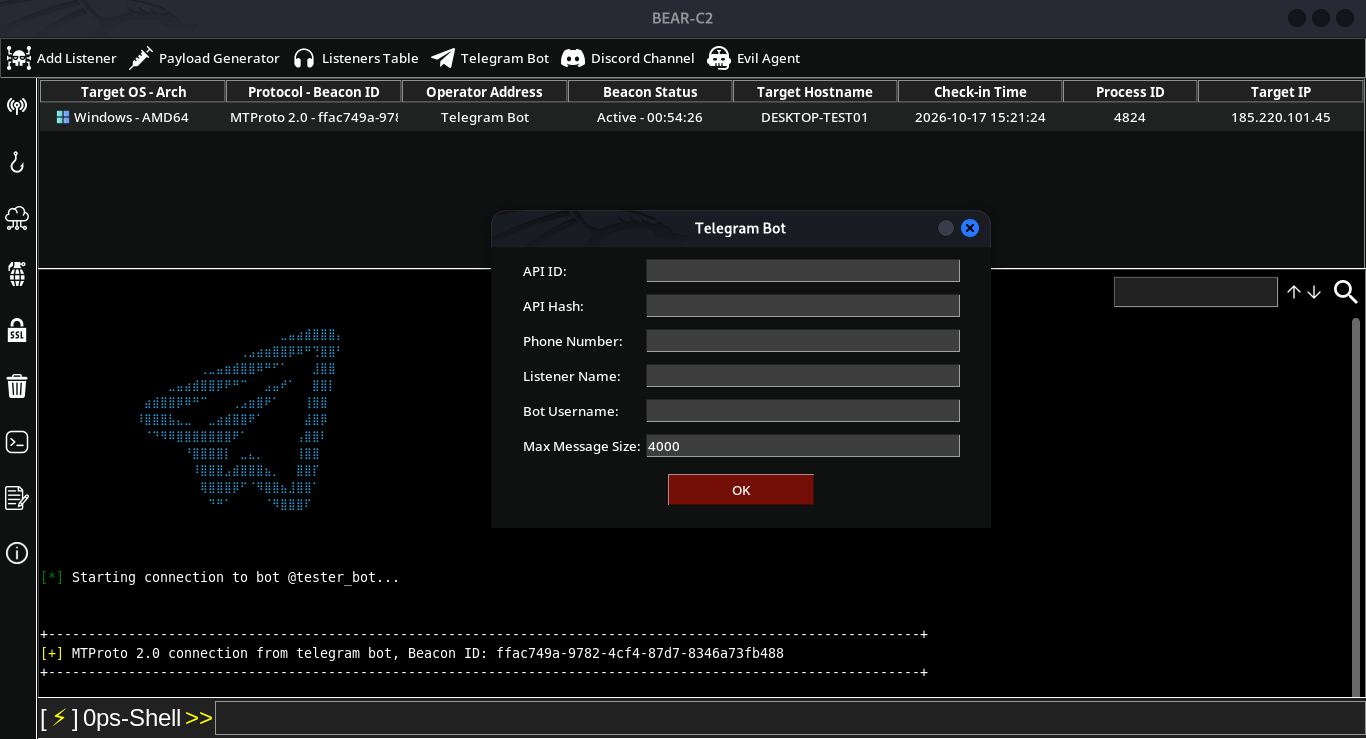
Il livello di comunicazione Telegram utilizza un bot Telegram come intermediario tra il server C2 e il payload. Il server C2 si autentica all'account Telegram utilizzando l'API ID, l'API Hash e il numero di telefono configurati, quindi si connette al bot Telegram creato in precedenza tramite quell'account.