ebpf-container-escape-framework

Auditoría solo con eBPF EDR para Linux 5.15+ LTS: 14 hooks del kernel, 15 acciones (13 técnicas MITRE), linaje de procesos, exportación a SIEM, listo…

Auditoría solo con eBPF EDR para Linux 5.15+ LTS: 14 hooks del kernel, 15 acciones (13 técnicas MITRE), linaje de procesos, exportación a SIEM, listo…

Ring -4 a Ring 0: plataforma de investigación de firmware de ataque y defensa. Creamos los bootkits y luego los detectamos. Bucle cerrado. Confianza…

Herramienta de investigación de identidad OSINT. Pivota desde un correo electrónico, nombre de usuario, teléfono o cartera a través de 46 fuentes…

Escáner de seguridad estático local para aplicaciones Next.js, Supabase y Stripe: 24 comprobaciones basadas en AST para claves filtradas, RLS y…

Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

Auditor de higiene de Active Directory y Microsoft Entra ID de solo lectura en PowerShell puro. Recopila una vez, analiza sin conexión: hallazgos…

Plataforma de detección y remediación de vulnerabilidades asistida por IA que incluye un agente de endpoint en Go, un panel de control centralizado y…

Agente autónomo independiente de pentesting con IA con un bucle planificar→actuar→evaluar, habilidades genéricas, control de acciones destructivas y…

Extracción determinista con PyGhidra, triaje y pipeline local de backend de compilador con LLM para la reimplementación en C.

Inteligencia de seguridad local para el triaje de CVE: 40 fuentes de datos y 41 herramientas, puntuaciones de riesgo y un servidor MCP para agentes…

Genera huellas digitales semánticas deterministas para funciones de Go. Detecta backdoors al estilo xz y verifica la equivalencia semántica mediante…

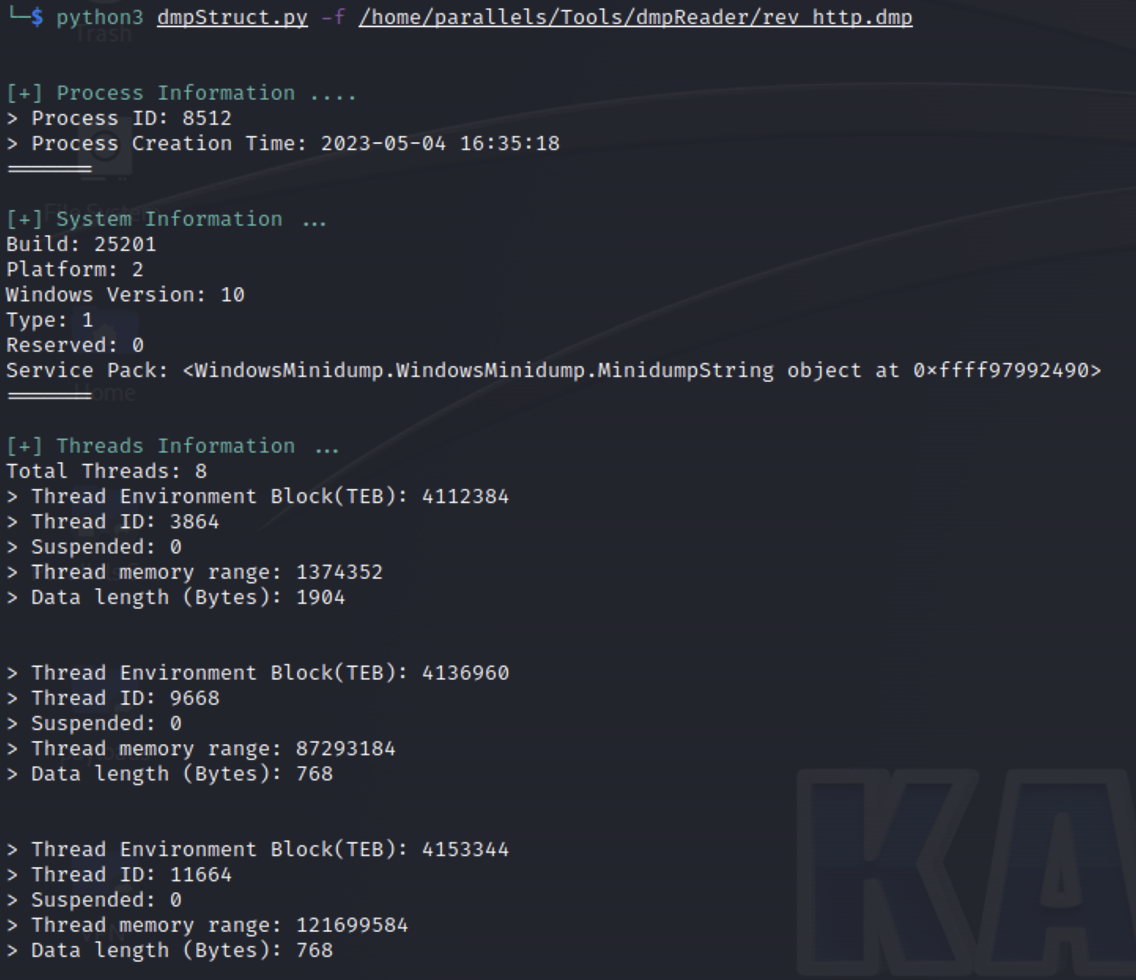
Analiza archivos MiniDump (MDMP) de Windows con Kaitai Struct, extrayendo cadenas de memoria y escaneándolas con reglas YARA para análisis forense y…

Plataforma OSINT de microservicios en Rust que automatiza la recopilación, correlación y visualización de inteligencia para inteligencia de amenazas…

Kit de herramientas forense de eliminación de marcas de agua de audio con IA y anti-atribución. Neutraliza Suno, Udio y huellas neuronales con…

Busca artefactos forenses de Windows, consulta dónde se encuentra cada uno en el disco y copia el comando de KAPE para recopilarlo. También genera…

Kit de herramientas de seguridad celular GTK4 y CLI con 57 módulos para la interfaz aérea 2G GSM, 3G UMTS, 4G LTE y 5G NR, red central, identidad…

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

Agente autónomo de seguridad de endpoints en Rust que combina un driver Ring-0 de Windows y bloqueo pre-ejecución con eBPF en Linux, detección YARA,…