

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
Framework modular de red-team para Active Directory impulsado por IA para pruebas de penetración autorizadas, enumeración de AD, análisis de rutas de…
 karmanya03/overthrone
Framework de explotación de Active Directory totalmente en Rust: enumeración LDAP/SMB/Kerberos, búsqueda de rutas en grafos de ataque, Kerberoasting,…
 mrexodia/titanhide
Controlador de kernel de Windows que engancha funciones Nt* de la SSDT para ocultar depuradores y procesos de las comprobaciones anti-depuración, con…
 linnemanlabs/glimmer
Emulación de adversarios y framework C2 para investigación de seguridad
 darthton/hyperbone
Hipervisor VT-x minimalista para Windows x64 que proporciona hooks en línea de syscall, MSR, IDT y kernel, además de sustitución de páginas basada en…
 thesecretclub/sandboxbootkit
Bootkit para Windows Sandbox para deshabilitar DSE/PatchGuard.
 rapid7/metasploit-payloads
Repositorio unificado para diferentes payloads de Metasploit Framework
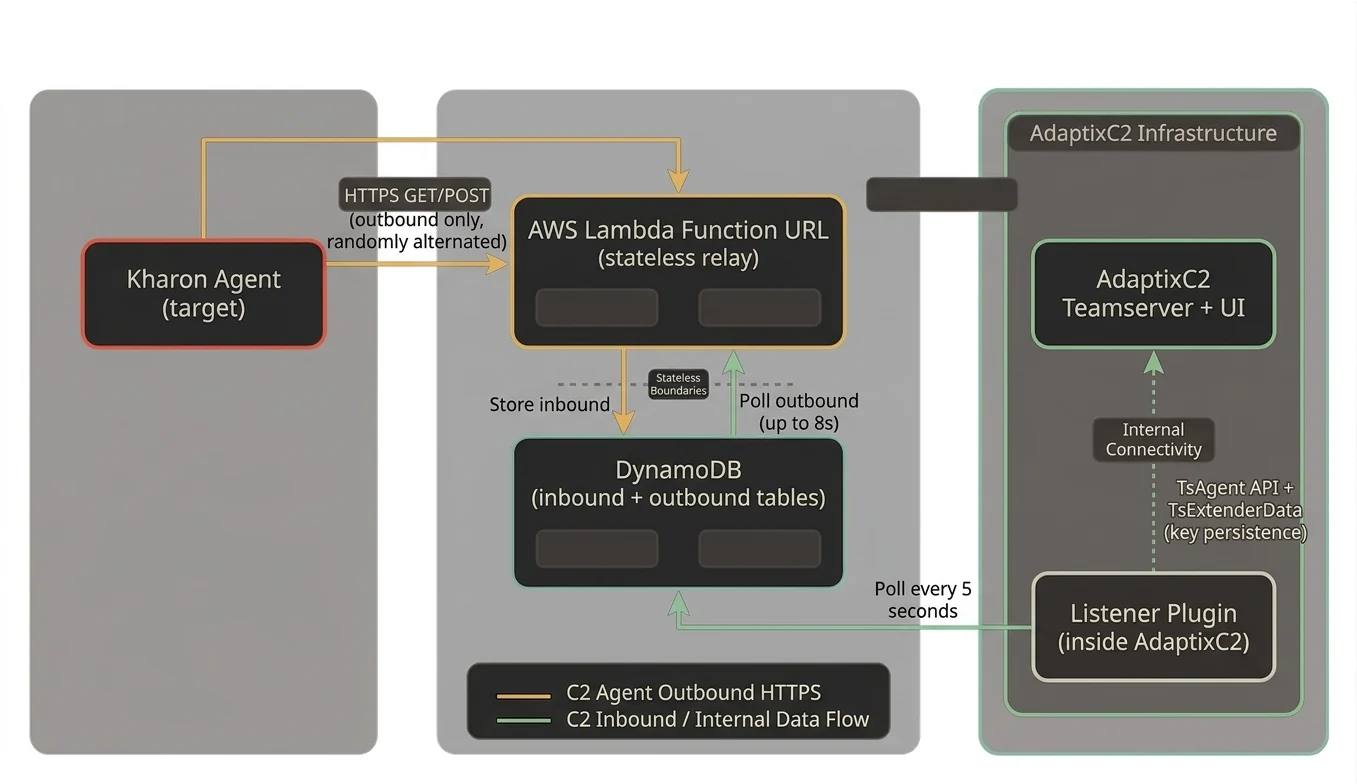 stillbigjosh/adaptix-serverless-c2
Plugin de transporte C2 serverless para AdaptixC2 v1.2 que utiliza AWS Lambda + DynamoDB como infraestructura de retransmisión.
 hfiref0x/kdu
Utilidad de controlador de kernel de Windows que abusa de controladores firmados vulnerables (BYOVD) para eludir DSE, cargar controladores sin…
 gmh5225/kli-ex
Importador perezoso de kernel extendido para controladores de Windows que resuelve API en tiempo de ejecución con nombres de importación cifrados y…
 gmh5225/kprocterminator
Controlador del kernel de Windows diseñado para finalizar procesos específicos en un sistema
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
 kyle41111/ai-file
Un perfil de listener para el framework Mythic C2 que utiliza las API de archivos de proveedores de IA
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 dagowda/notrdp
Plugin de Havoc C2 que crea un escritorio Windows oculto, lo transmite a un visor en el navegador e inyecta entrada de ratón/teclado para un control…
 x3r0day/fud-c2-framework
Un reverse shell sin archivos y framework C2 que aprovecha syscalls directas, tunelización por proxy y cifrado ChaCha20 para evadir el AV.
 kaill-jlq/mmskillrisk
Banco de pruebas y arnés de evaluación que comprueba si los agentes LLM resisten instrucciones maliciosas ocultas en imágenes de habilidades…