

Auditor de higiene de Active Directory y Microsoft Entra ID de solo lectura en PowerShell puro. Recopila una vez, analiza sin conexión: hallazgos deterministas, rutas de ataque, mapeo NIS2/ISO 27001/DORA/GDPR, informes HTML/CSV/JSONL, análisis con IA opcional
                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

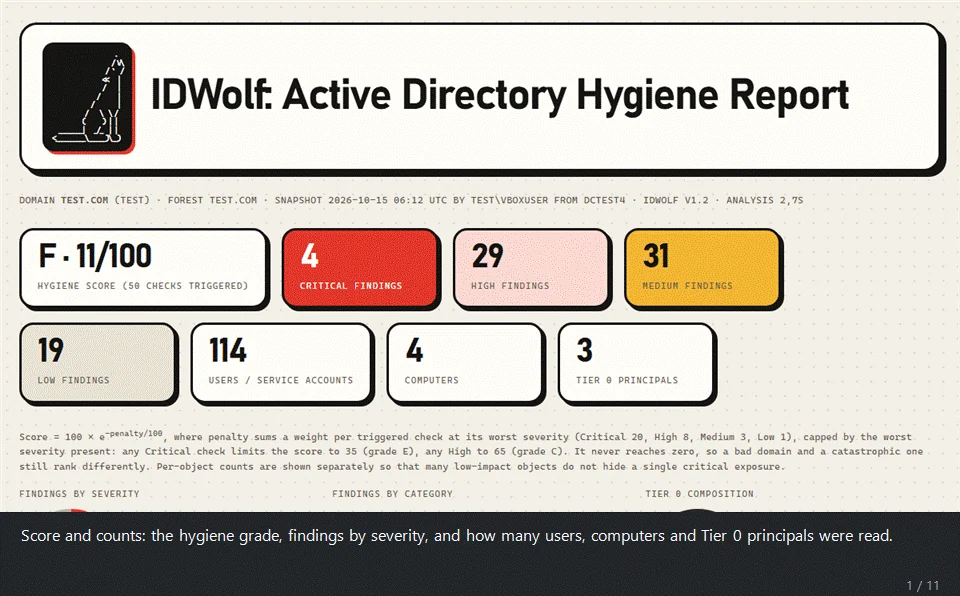
Un informe real de un dominio de laboratorio desechable: la puntuación, los gráficos, el resumen de IA con su veredicto sobre el encadenamiento de los hallazgos hasta el compromiso del dominio, los vectores de ataque observados en ataques recientes, el mapa de rutas de ataque, los miembros de Tier 0 y los hallazgos.
IDWolf se prueba en un laboratorio de Active Directory real, no solo con datos sintéticos: un
dominio poblado con Vulnerable-AD
y con los propios scripts del proyecto en tests/lab/, que siembran cadenas de ACL,
delegación y otras configuraciones incorrectas.
IDWolf es una auditoría de higiene para Active Directory y Microsoft Entra ID, escrita en PowerShell puro. Toma una instantánea de solo lectura de tu directorio usando nada más que el módulo nativo ActiveDirectory, y luego analiza esa instantánea sin conexión y te entrega un informe HTML, un CSV de hallazgos y, si lo deseas, JSON Lines para tu SIEM.
En el lado de AD ejecuta 169 comprobaciones: Kerberos, acceso privilegiado, higiene de cuentas, configuración del dominio, permisos, DNS, AD CS (ESC1-5, 9, 10, 13, 15), salud operativa (replicación, DHCP, copias de seguridad), endurecimiento de hosts leído de las GPO (firma SMB y LDAP, NTLM, hash LM, derechos de usuario) y calidad de contraseñas, todo sin manejar nunca un hash de contraseña. Un recopilador independiente cubre Microsoft Entra ID con 90 comprobaciones, mapeadas al benchmark CIS Microsoft 365.
Si lo deseas, un paso de Gemini puede escribir un resumen ejecutivo y un plan de remediación. Los hallazgos en sí siempre se calculan en tu máquina, y cada nombre de directorio se reemplaza por un token antes de enviar nada.
El informe es un único archivo HTML autocontenido, diseñado para ser leído por las personas que tienen que actuar sobre él, no solo por quien ejecutó la auditoría. Una pestaña de panel tiene una puntuación y una calificación, un mapa de rutas de ataque y un mapa de confianza dibujados como SVG, los miembros de Tier 0, tarjetas de NIS2 / ISO 27001 / DORA / GDPR, categorías, riesgos principales y gráficos; una pestaña de detalles tiene cada hallazgo con su solución. Sin librerías externas, sin CDN, nada cargado desde internet: se abre sin conexión y puede enviarse por correo tal cual.
GitHub muestra los archivos HTML como texto plano, así que descarga las muestras y ábrelas en un navegador:
examples/lab_report.html es el informe del GIF. Proviene del dominio de laboratorio
(poblado con Vulnerable-AD y los scripts de tests/lab/) e
incluye el resumen opcional de Gemini.examples/demo_report.html está construido sobre un dominio ficticio, con
una recopilación profunda y calidad de contraseñas. Su CSV de hallazgos y JSON Lines están
junto a él.examples/entra_report.html es el tenant ficticio de Entra.| Script | Se ejecuta en | Necesita | Produce |
|---|---|---|---|
Start-IDWolf.ps1 (o Start-IDWolf.cmd) | cualquier lugar | nada | un menú para todo lo siguiente |
Collect-ADSnapshot.ps1 | una máquina unida al dominio | módulo ActiveDirectory (RSAT), una cuenta de dominio | instantánea de AD en JSON |
Collect-EntraSnapshot.ps1 | cualquier máquina | Microsoft Graph SDK, Global Reader | instantánea de Entra en JSON |
Export-PasswordQuality.ps1 | cualquier máquina que pueda alcanzar el PDC (host de administración de confianza o DC), o un NTDS.dit sin conexión | DSInternals, derechos DCSync | JSON de calidad de contraseñas (sin hashes) |
IDWolf.ps1 | cualquier lugar | nada | informe HTML + CSV + JSONL |
Export-BloodHound.ps1 | cualquier lugar | nada | zip de BloodHound CE (beta) |
Invoke-IDWolfScheduled.ps1 | una tarea programada | como el recopilador | recopilar + analizar sin indicaciones, un feed para el SIEM |
No tienes que decirle a IDWolf.ps1 si una instantánea es de AD o de Entra. Lo
averigua por sí mismo.

