

MCP-God-Mode
 gmh5225/mcp-god-mode
¿Alguna vez has querido que lo haga todo? 148 POTENTES herramientas de Infosec/Admin en un único servidor MCP.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-mode¿Alguna vez has querido que lo haga todo? 148 POTENTES herramientas de Infosec/Admin en un único servidor MCP.
 yslxotwod/wifisting
Kit de herramientas de seguridad inalámbrica GTK4 con 57 módulos shell independientes para Wi-Fi, Bluetooth, RF, Zigbee, NFC y ataques del lado del…
 roostercoopllc/flipper-mcp
Servidor MCP impulsado por IA para Flipper Zero. Controla SubGHz, NFC, RFID, IR, BLE, GPIO y más por WiFi usando Claude o cualquier cliente MCP.
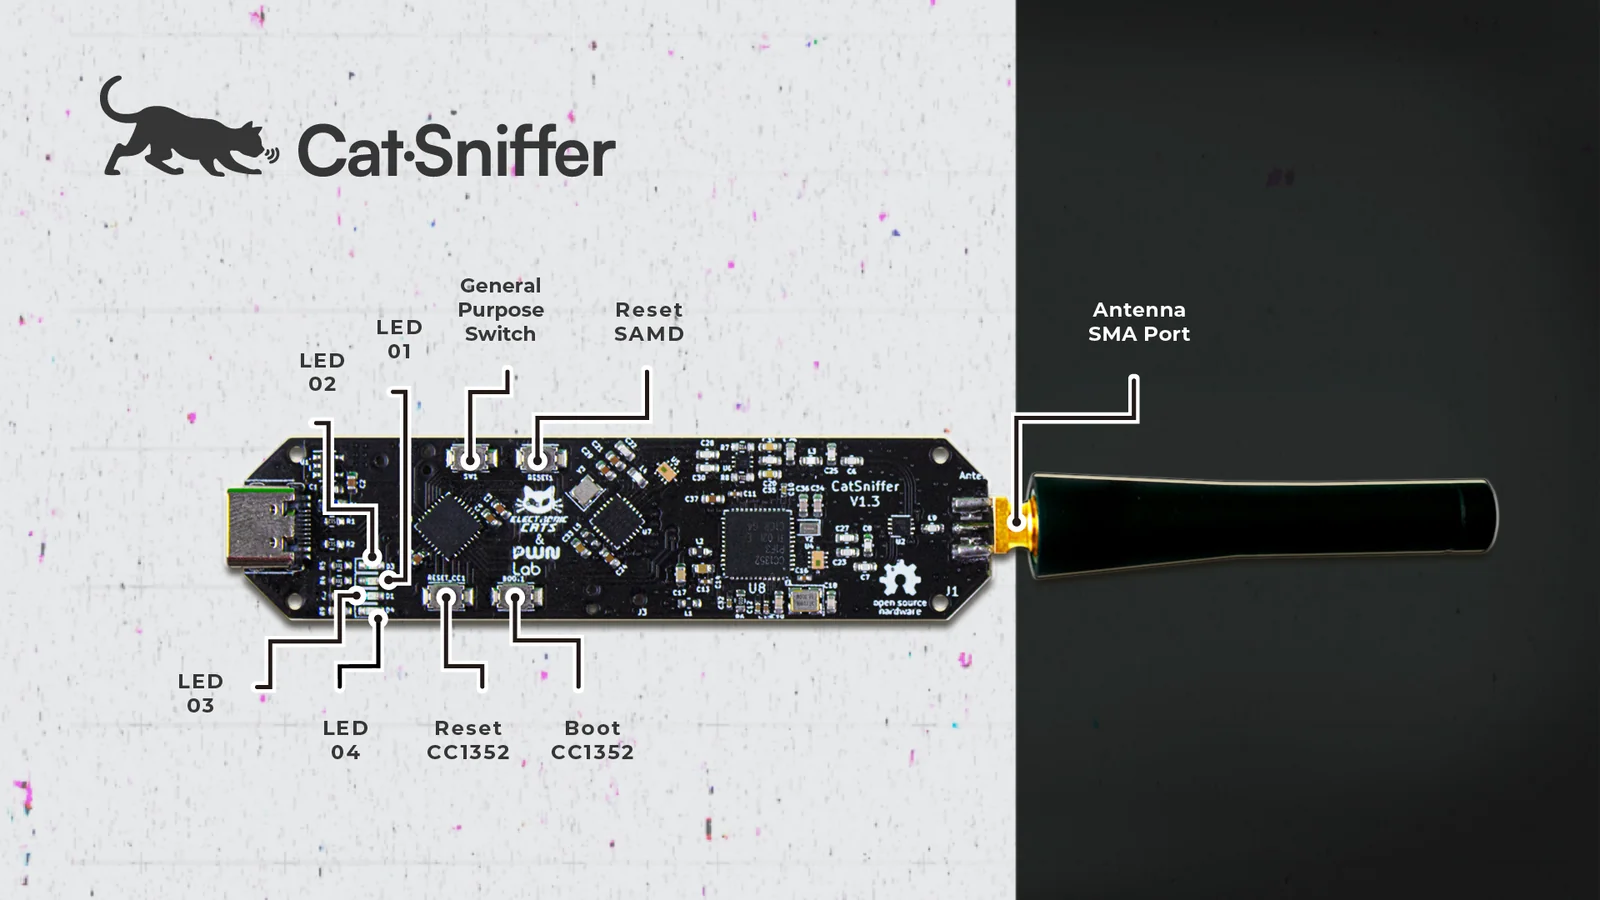 electroniccats/catsniffer-firmware
Repositorio de firmware para CatSniffer, una placa de investigación de seguridad IoT multiprotocolo compatible con BLE, Zigbee, Sub-1 GHz y más, con…
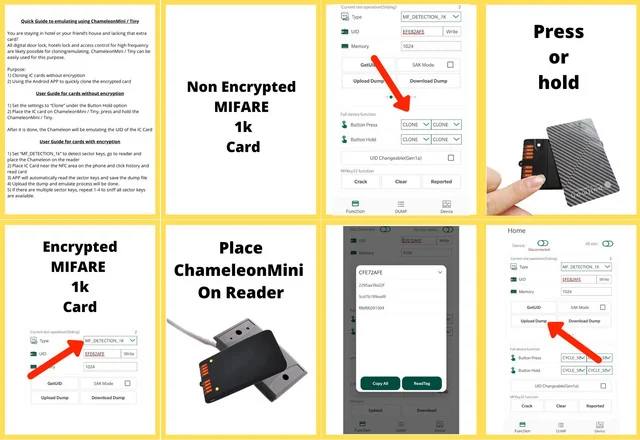 rfidresearchgroup/chameleonmini
Herramienta de seguridad NFC/RFID portátil para emular y clonar tarjetas inteligentes sin contacto, leer etiquetas, espiar tráfico RF y recuperar…
 nfc-tools/milazycracker
Mifare Classic Plus - Implementación del ataque Hardnested para el lector USB SCL3711 con LibNFC
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
Una API de conveniencia para manipulaciones de tarjetas NFC sobre libnfc.
 nfc-tools/libnfc
Librería de Near Field Communication (NFC) independiente de plataforma
 nfc-tools/mfoc
Herramienta de ataque anidado offline que recupera claves de autenticación MIFARE Classic utilizando claves predeterminadas conocidas o…
 nfc-tools/mfcuk
Recupera claves criptográficas de tarjetas RFID MiFare Classic utilizando ataques DarkSide y de autenticación anidada (nested-auth) para pruebas de…
 greatscottgadgets/ubertooth
Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…
 ikarus23/mifareclassictool
Una aplicación Android NFC para leer, escribir, analizar, etc. etiquetas RFID MIFARE Classic.
 rfidresearchgroup/chameleonultra
La nueva generación de chameleon basada en NRF52840 hace que el rendimiento de la emulación de tarjetas sea más estable. Y le dio al chameleon la…
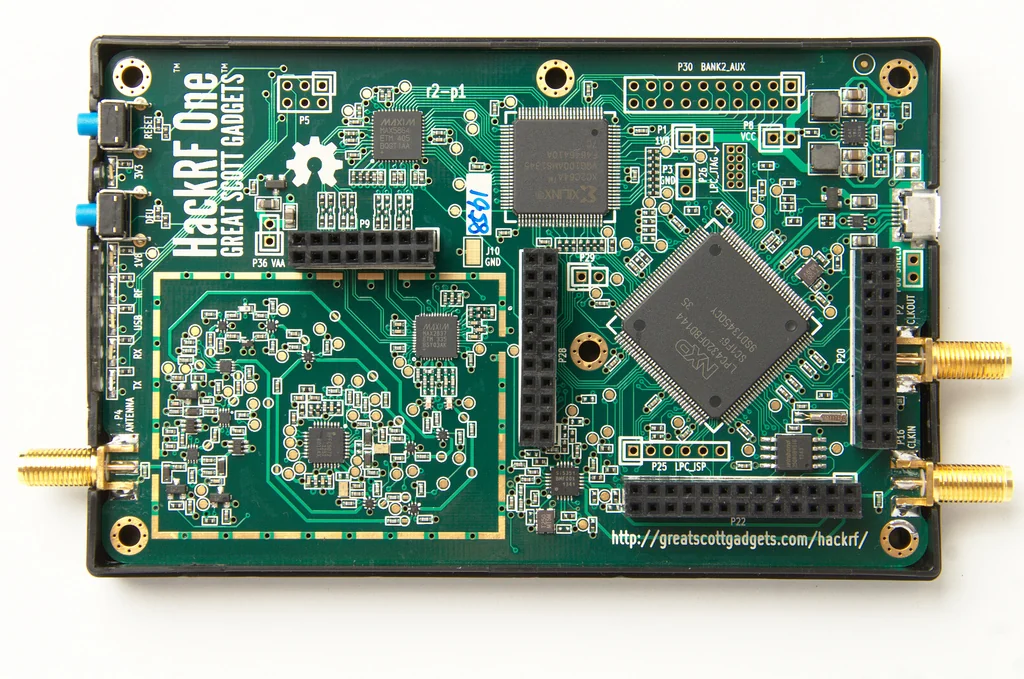 greatscottgadgets/hackrf
Plataforma de radio definida por software de código abierto y bajo costo, con diseños de hardware y firmware para transmisión, recepción y análisis…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
Firmware personalizado para Flipper Zero que habilita radio Sub-GHz, emulación NFC/RFID, infrarrojos y funciones de ataque BadUSB para pruebas de…
 ghostesp-revival/ghostesp
La plataforma de investigación inalámbrica de código abierto para ESP32.