

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
Framework modular de red-team para Active Directory impulsado por IA para pruebas de penetración autorizadas, enumeración de AD, análisis de rutas de…
 kr0no/bloodhound-shell
Una shell interactiva de línea de comandos para la API de BloodHound.
 bittersecurity/decepticon
Agente autónomo de red team basado en LLM que planifica y ejecuta cadenas de ataque completas —reconocimiento, explotación, escalada de privilegios,…
 karmanya03/overthrone
Framework de explotación de Active Directory totalmente en Rust: enumeración LDAP/SMB/Kerberos, búsqueda de rutas en grafos de ataque, Kerberoasting,…
 kypvas/ad_attack_architecture
Mapa de Arquitectura de Ataque a Active Directory Referencia Integral de Pentest — Del Reconocimiento al Dominio Total
 kypvas/red-team-map
Mapa de Arquitectura de Operaciones de Red Team Referencia Integral para el Operador — De la Infraestructura al Impacto
 onescripter/wmiexec
Ejecuta comandos de Windows de forma remota y captura la salida usando solo WMI y PowerShell (sin remoting).
 sliverarmory/sliver-gui
Interfaz gráfica Electron multiplataforma para el framework C2 Sliver, que proporciona paneles de sesiones y beacons, generación de payloads,…
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
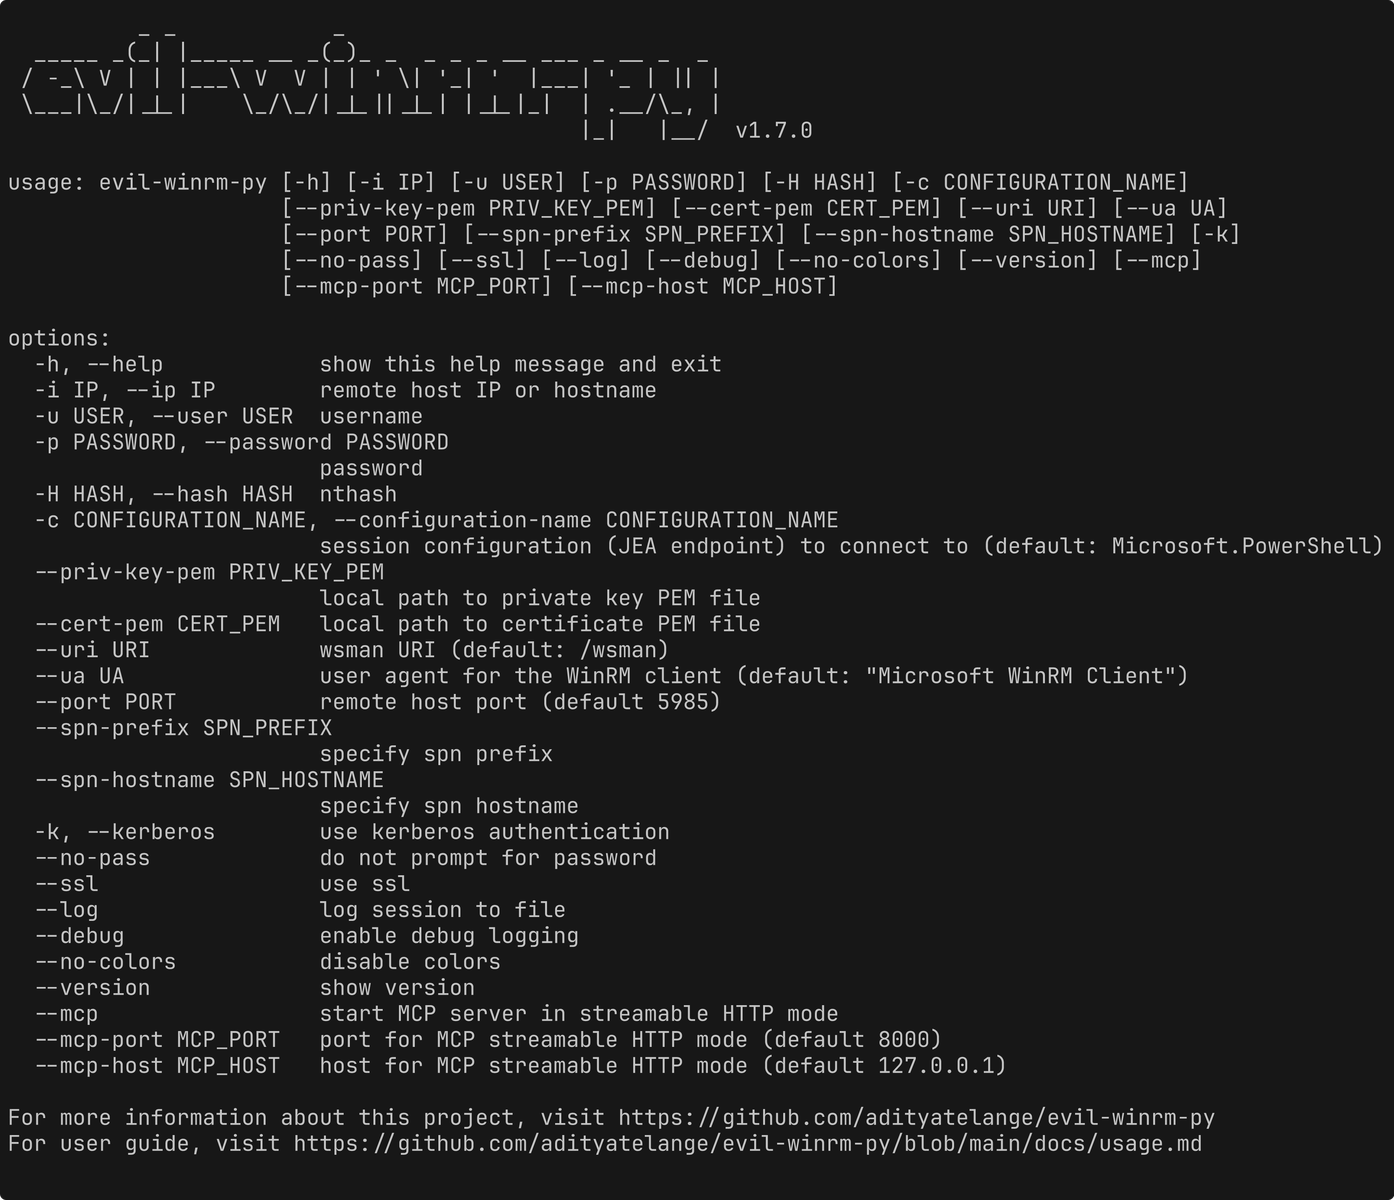 adityatelange/evil-winrm-py
Ejecuta comandos de forma interactiva en máquinas Windows remotas utilizando el protocolo WinRM (simplemente más rápido)
 mythicagents/xenon
Un agente Mythic para Windows escrito en C
 stillbigjosh/kube-reaper
Escanea clústeres de Kubernetes desde cualquier identidad, señala permisos peligrosos y los encadena en rutas de escalada de múltiples pasos hasta el…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 hac01/azure-pentesting-suite
Kit de herramientas en Go para evaluaciones de seguridad autorizadas en Azure: enumera suscripciones y recursos, audita configuraciones incorrectas y…
 mandiant/gopacket
Un port completo en Go de Impacket: 63 herramientas CLI y 24 bibliotecas para ataques a protocolos de Windows y Active Directory, compilado en un…
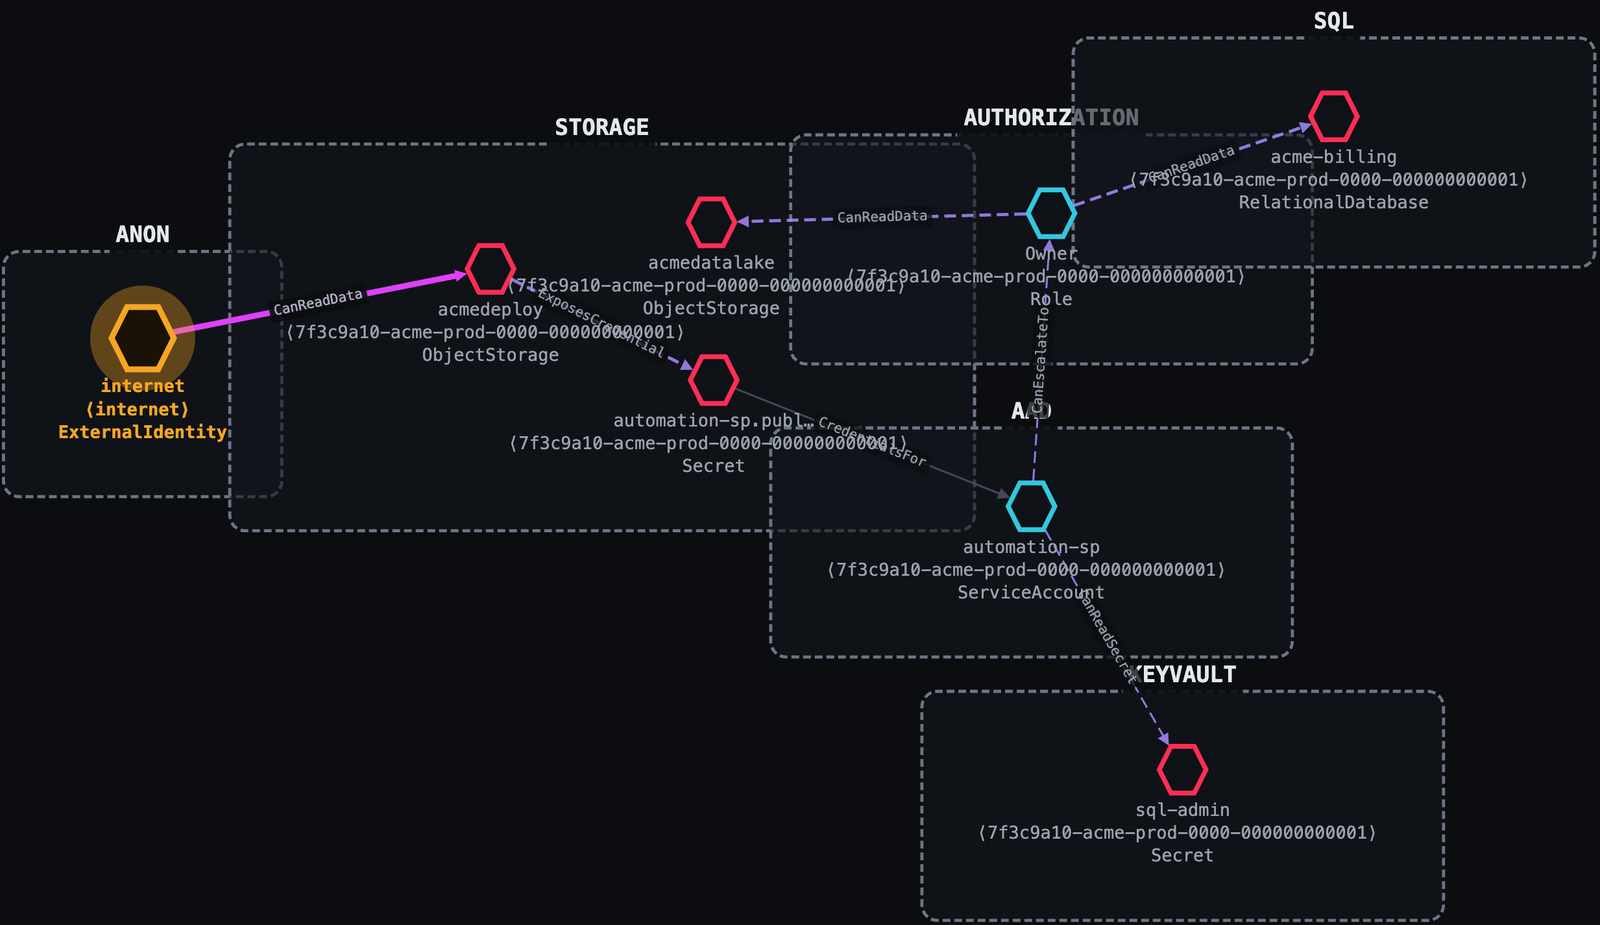 ustayready/thunderstorm
Un motor de recolección y derivación. Mapea tu entorno, evalúa los permisos y la confianza efectivos, y escribe un grafo de ataque completo como un…
 kamalx06/tornadorevc2
Framework modular de post-explotación que gestiona sesiones de reverse-shell sobre TCP/TLS/mTLS con plugins para enumeración, ejecución en memoria,…