
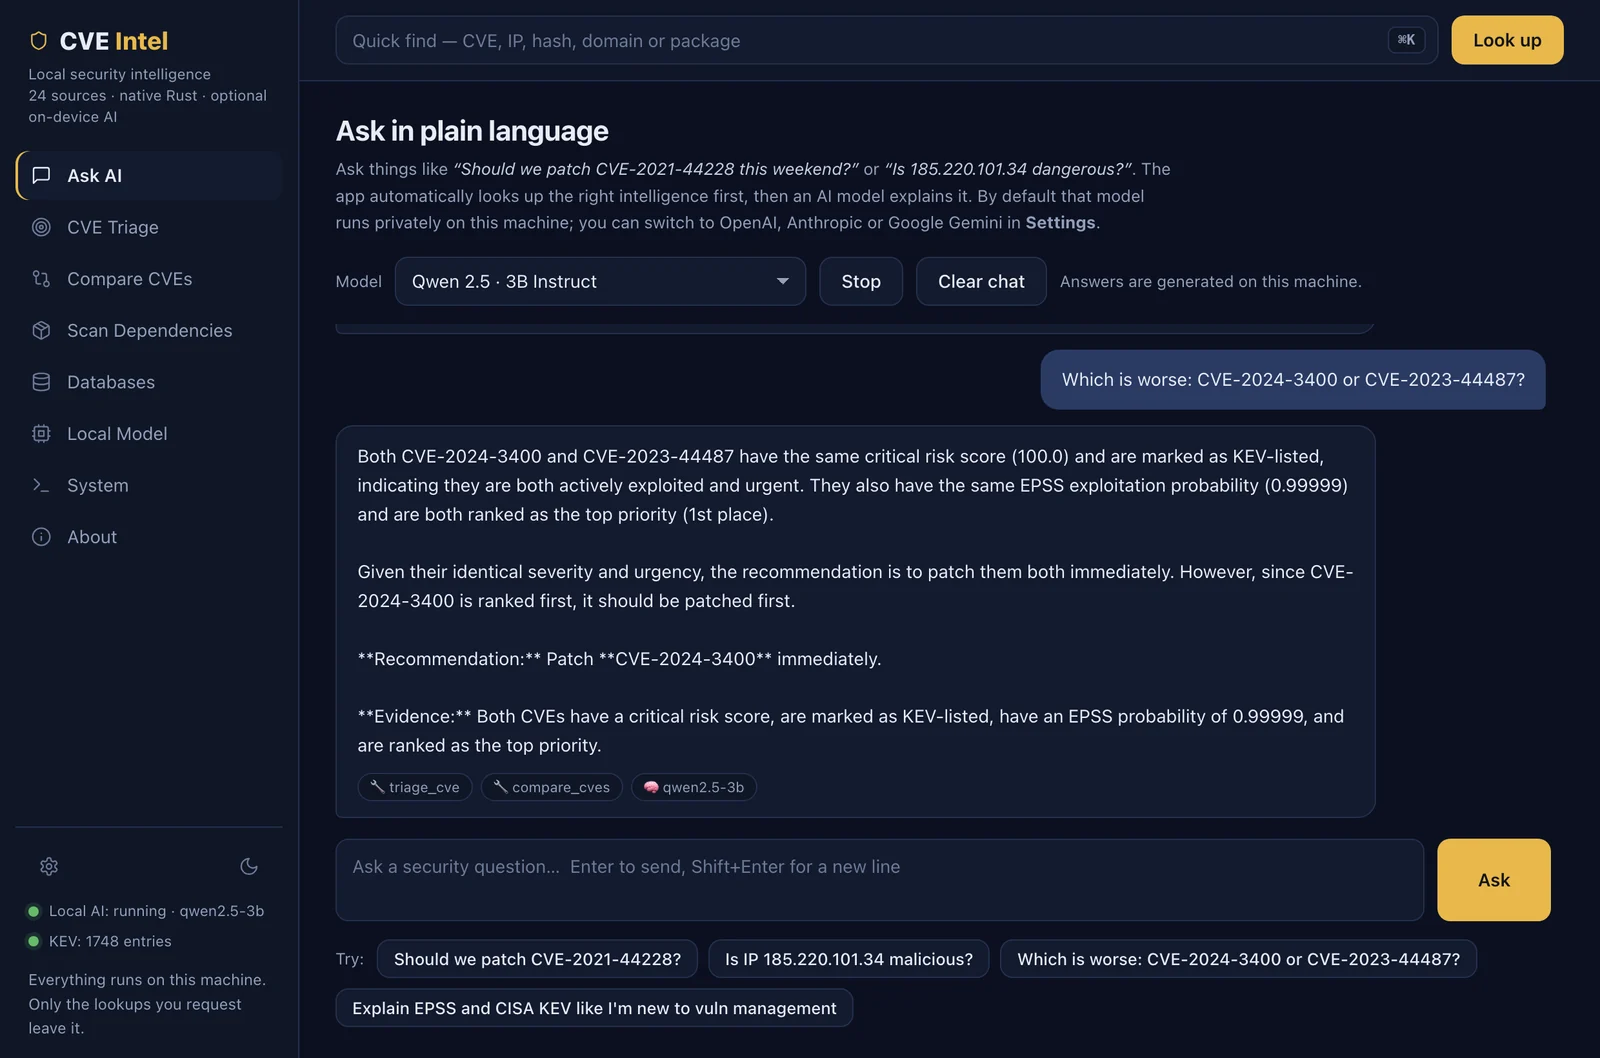
cve-intel
 fazmin/cve-intel
Inteligencia de seguridad local para el triaje de CVE — 31 herramientas, 25 fuentes, puntuaciones de riesgo y un servidor MCP para agentes de IA,…
ioc-managementosintvulnerability-scanners+8
5
fazmin/cve-intelInteligencia de seguridad local para el triaje de CVE — 31 herramientas, 25 fuentes, puntuaciones de riesgo y un servidor MCP para agentes de IA,…
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 legit-labs/gh-legitify
Extensión de GitHub CLI para ejecutar "legitify"
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 gmh5225/llm-guard-service
Un servicio para proporcionar protección contra la inyección de prompts, ataques de jailbreak y contenido dañino al interactuar con servicios de IA.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 vighnesh91/cloudgarrison
Banco de trabajo de postura multicloud basado en navegador y sin conexión que simula rutas de ataque, audita el cumplimiento de IaC, analiza gráficos…
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
 luftwaffe66/gobfuscator
Ofusca el código fuente de Go mediante cifrado de cadenas AES-256 con descifrado en tiempo de ejecución, renombrado de identificadores y eliminación…
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 nealbridges/vulnhunter
Escáner de seguridad de IA agéntica que razona como un atacante sobre el código fuente, confirma fallos explotables con PoCs ejecutables e impulsa…
 g0dse11/detecttrace
Herramienta de ingeniería de detección de código abierto que rastrea las detecciones de seguridad de principio a fin e identifica la primera etapa…
 safedep/gryph
Capa de seguridad para agentes de codificación de IA. Funciona con Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent y más.
 praetorian-inc/capability-sdk
SDK de Go compartido que define una interfaz de capacidad estándar para escáneres de seguridad, con salida de hallazgos en múltiples formatos…
 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)