Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
veiled-eye — Herramienta de investigación de identidad OSINT. Pivota desde un correo electrónico, nombre de usuario, teléfono o cartera a través de 46 fuentes hacia un único perfil y grafo de relaciones. | Kitploit
Herramientas/GitHubGitHub/emrekybs/veiled-eye
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoOSINT para Ingeniería SocialRecopilación de InformaciónUtilidades y FrameworksInteligencia de AmenazasEnumeración de SubdominiosRecolección de CorreosRecursos Curados
GitHubemrekybs/veiled-eye

veiled-eye

1120hace 25 díasAún no revisado
Compartir

Herramienta de investigación de identidad OSINT. Pivota desde un correo electrónico, nombre de usuario, teléfono o cartera a través de 46 fuentes hacia un único perfil y grafo de relaciones.
Ver RepositorioSitio web

Veiled Eye

Veiled Eye

Cada sombra tiene una historia.

Investigación de identidades para OSINT y CTI. Proporciónale un correo electrónico, nombre de usuario, número de teléfono o cartera de criptomonedas. Ejecuta 46 fuentes en paralelo, sigue cada pista que devuelven y correlaciona todo en un único perfil.
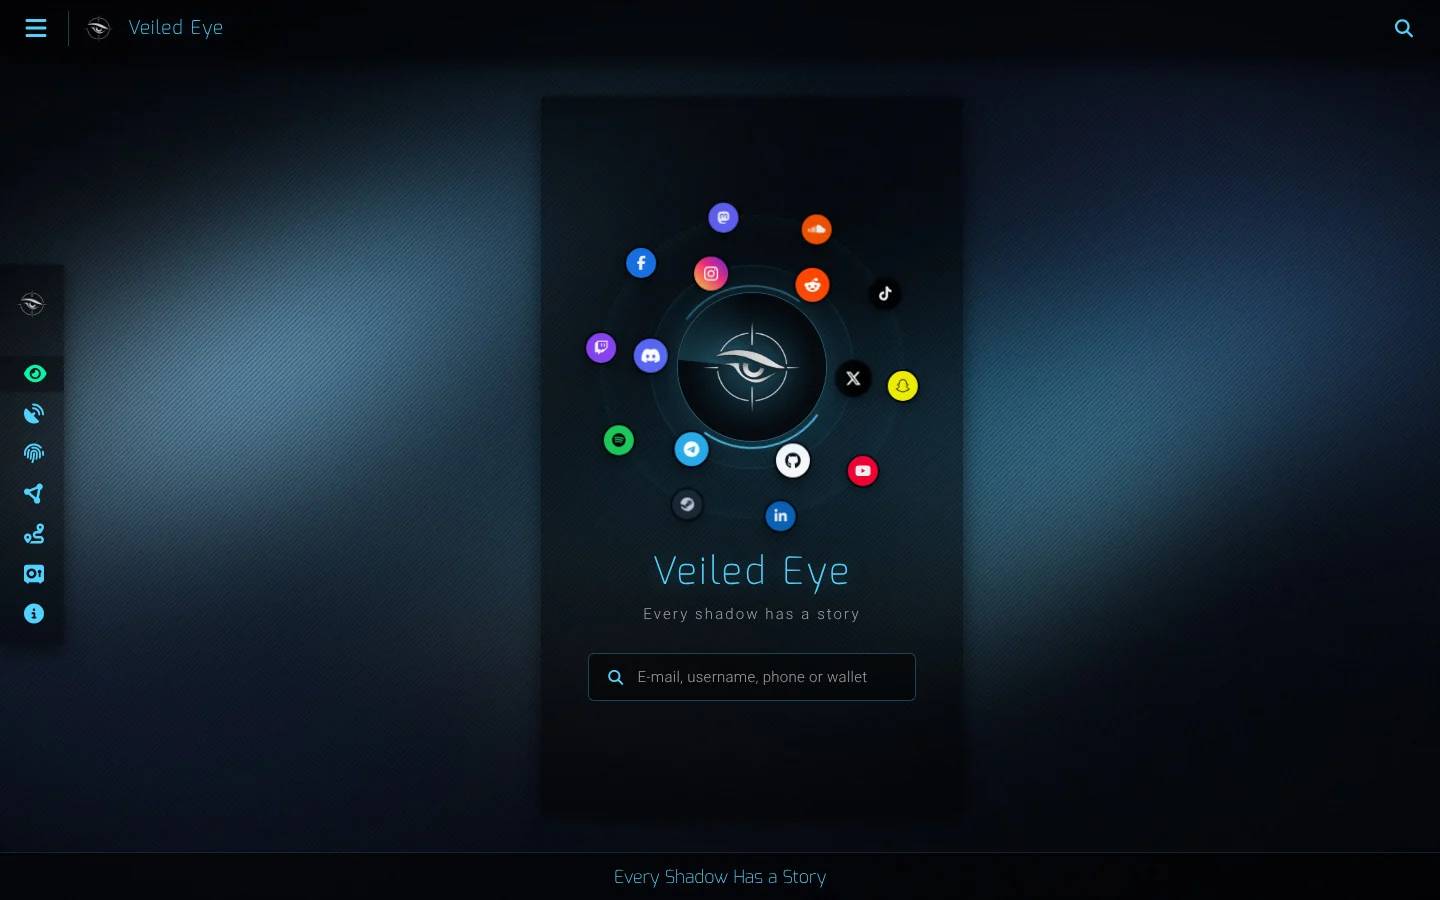
Veiled Eye home

Instalación

pipx install veiled-eye      # recomendado
# o
pip install veiled-eye

Desde el código fuente (sin PyPI)

git clone https://github.com/emrekybs/veiled-eye
cd veiled-eye
python3 -m venv .venv && source .venv/bin/activate
pip install -e .

o en una sola línea, aislado: pipx install git+https://github.com/emrekybs/veiled-eye

Ejecución

veiled-eye serve             # interfaz web → http://127.0.0.1:4300

serve necesita Redis. Si redis-server está instalado, se inicia por ti; de lo contrario, ejecuta docker run -d -p 6379:6379 redis:7-alpine.

¿Prefieres la terminal? No se necesita Redis:

veiled-eye scan johndoe
veiled-eye scan -e [email protected] -x html,pdf --outdir case/

Otros comandos: veiled-eye modules, veiled-eye doctor, veiled-eye proxies. Las claves, cookies y la lista de proxies se configuran en la interfaz web en API Keys.

Qué obtienes

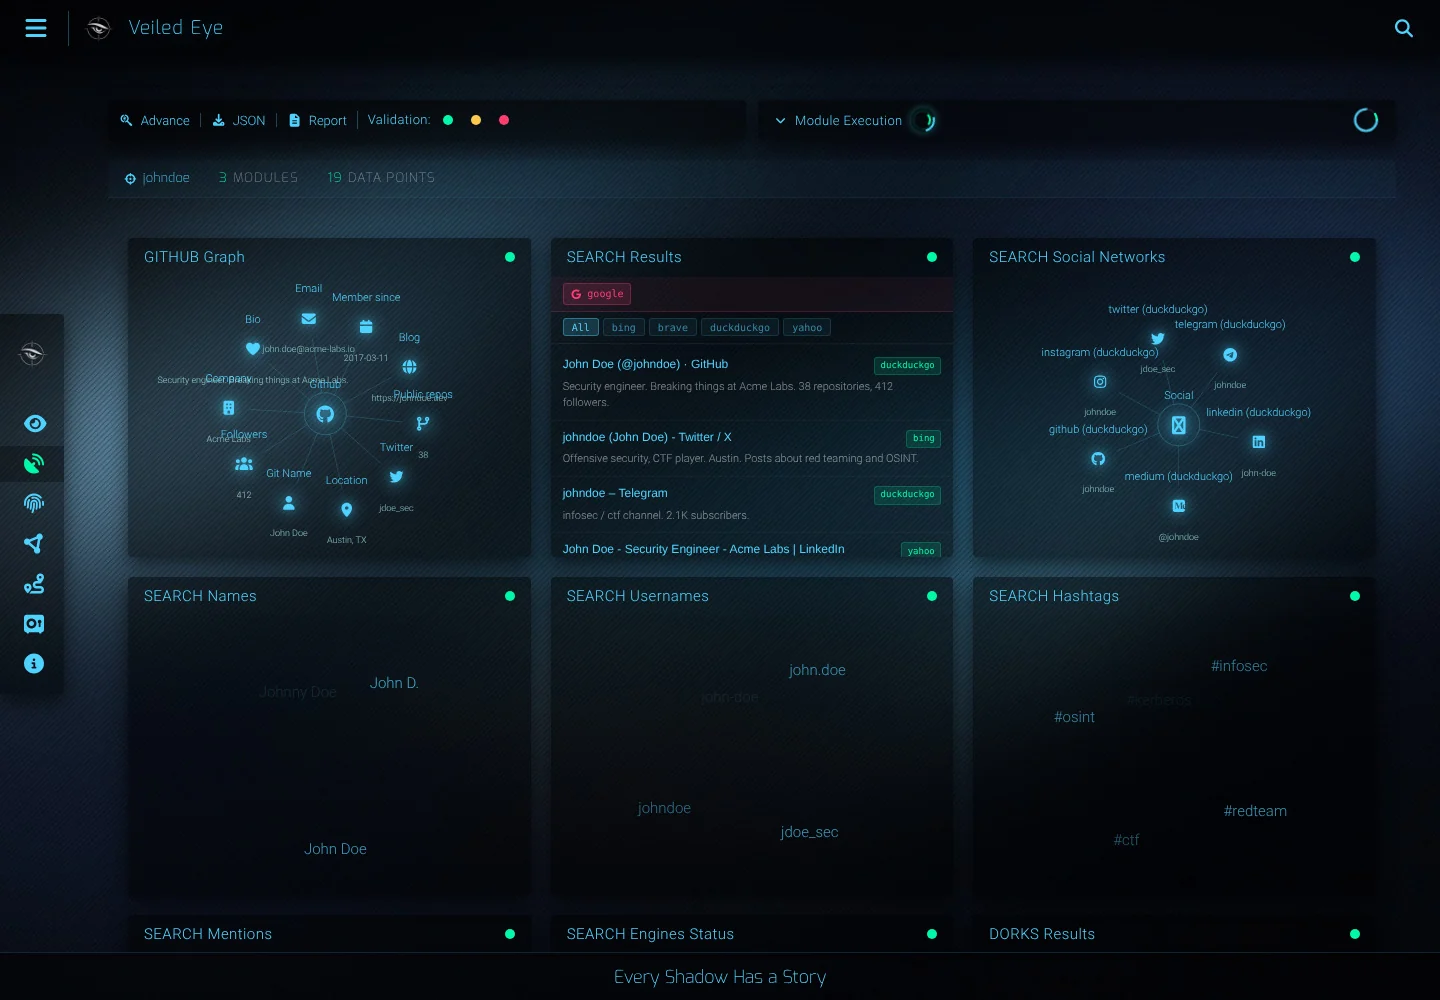
Nombre de usuario

Username scan

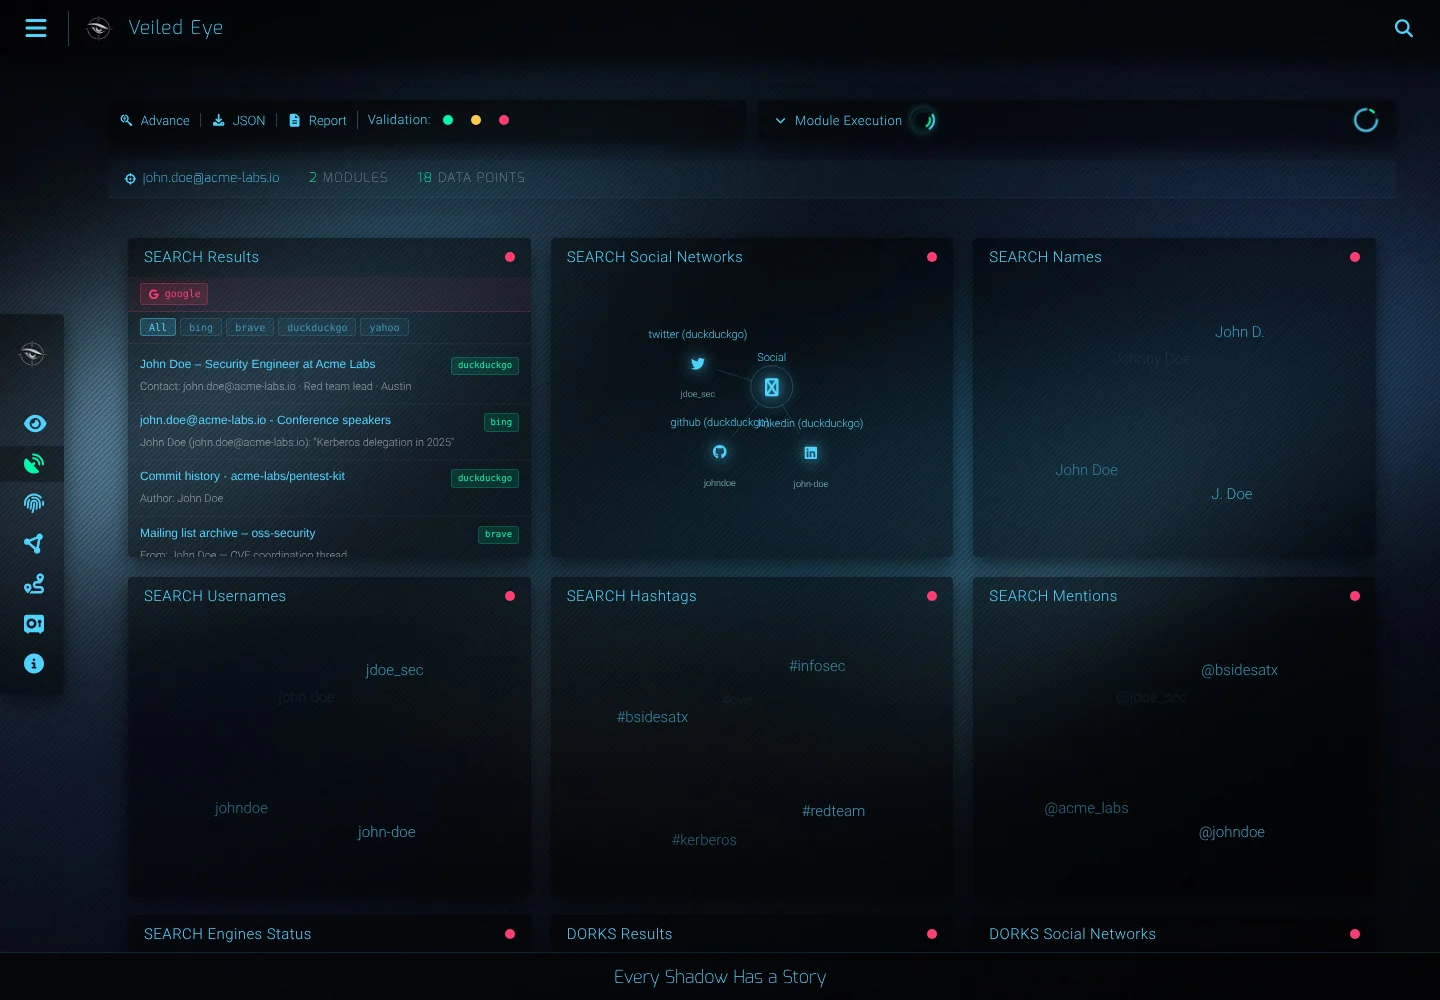
Correo electrónico

E-mail scan

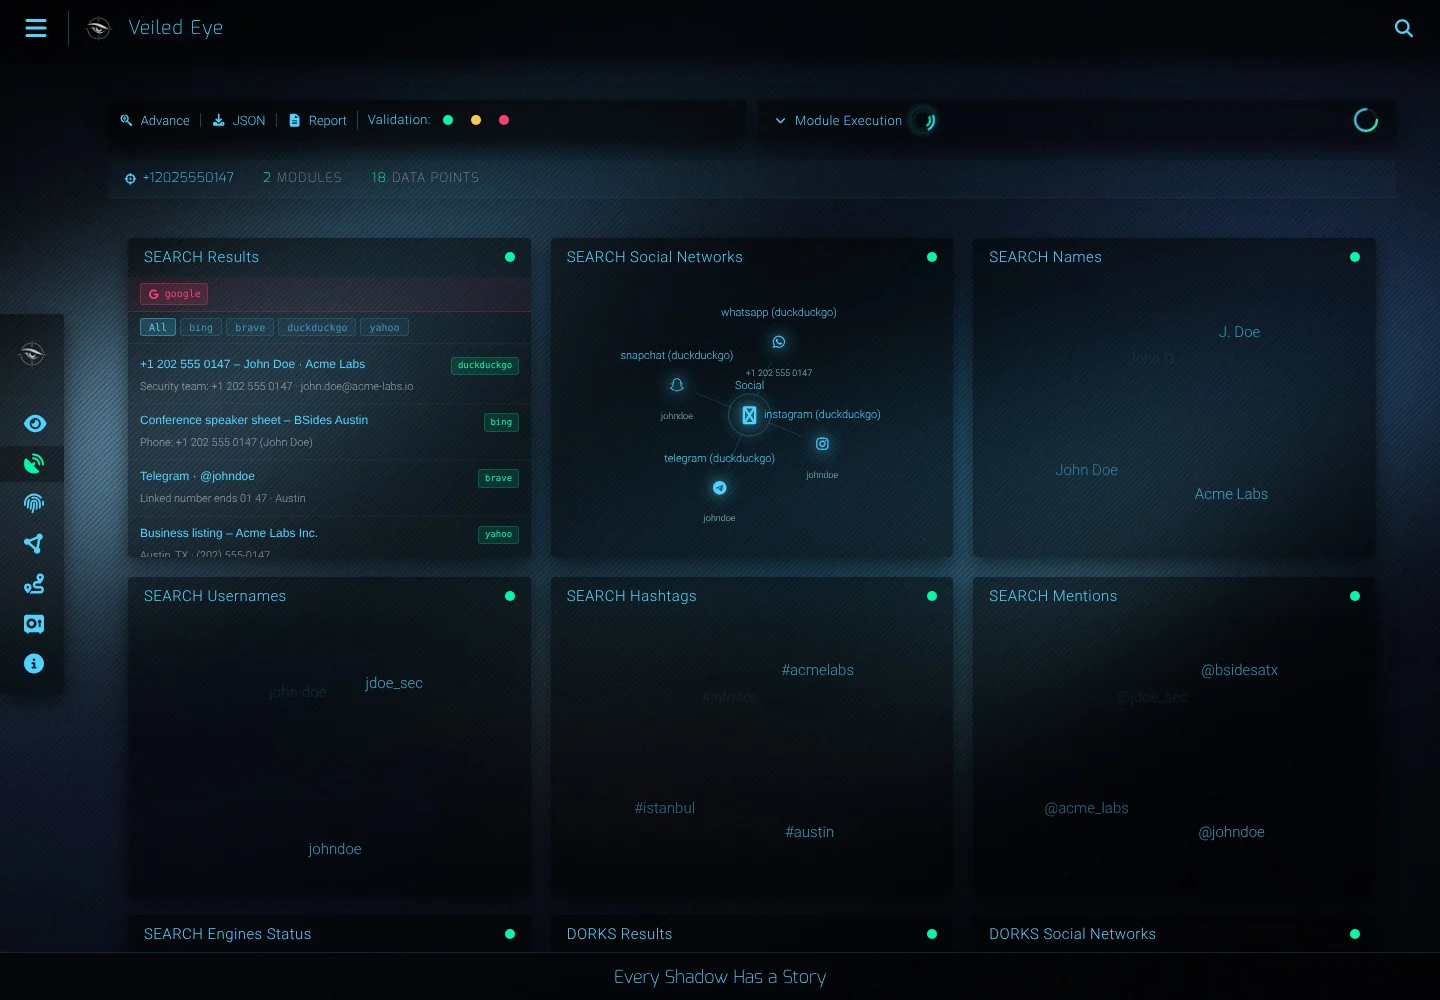
Teléfono

Phone scan

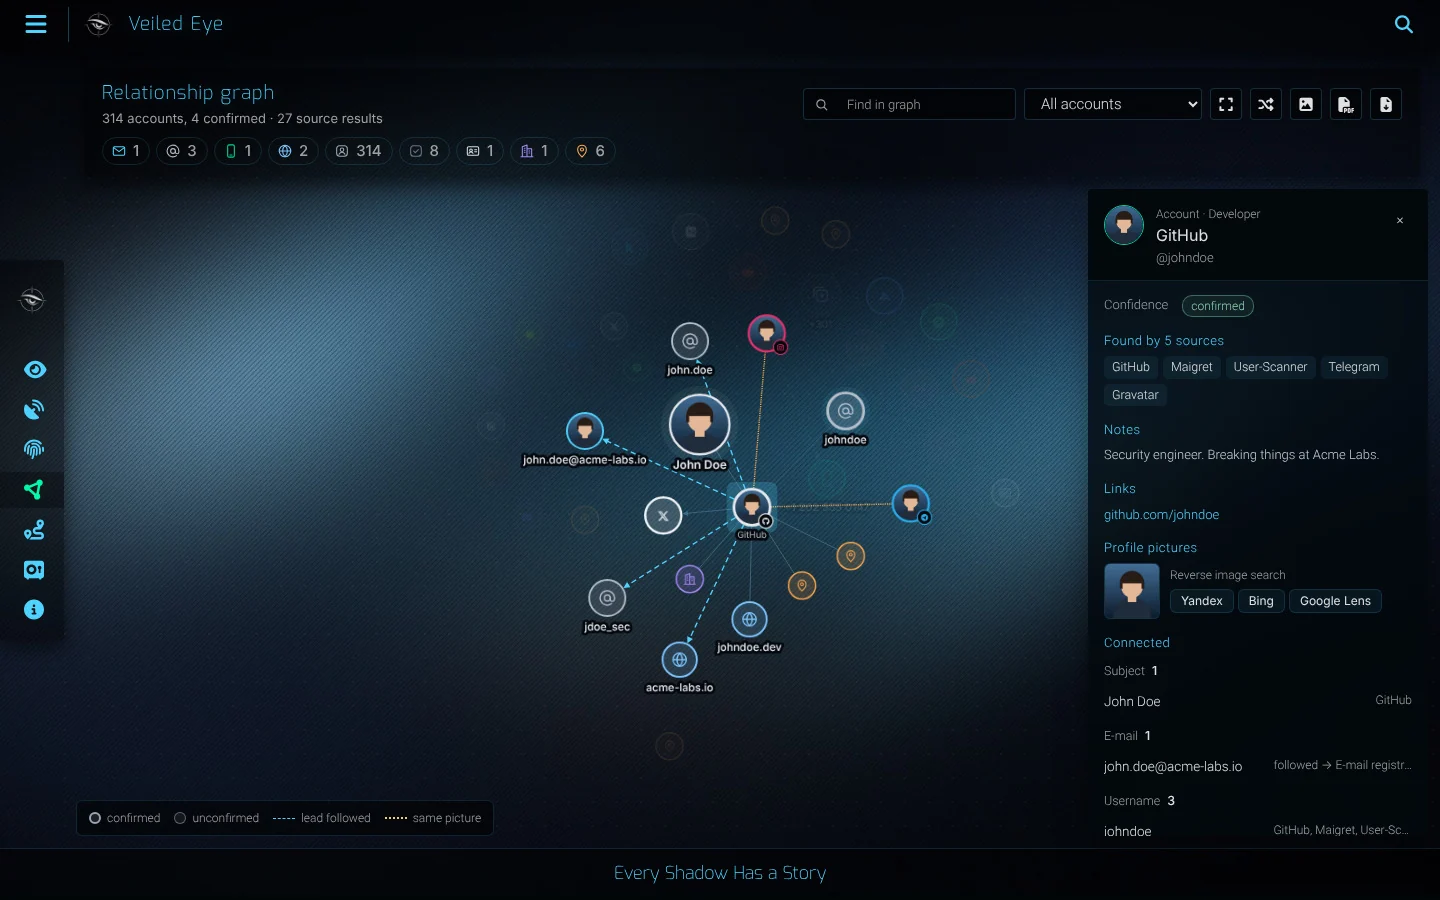
Grafo de relaciones

Relationship graph

Exportaciones: informe PDF / HTML, STIX 2.1, GraphML, CSV, JSON.

Docker

git clone https://github.com/emrekybs/veiled-eye && cd veiled-eye
docker compose up -d         # http://localhost:4300

Uso responsable

Investiga únicamente a personas y organizaciones para las que estés autorizado. Veiled Eye lee datos públicos; las sesiones que añadas solo se utilizan para leer perfiles públicos.

Licencia

GPL-3.0-or-later. Consulta LICENSE, NOTICE y CREDITS. Por Emre Köybaşı.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    247

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →