

MemTools
 gmh5225/memtools
Herramienta de lectura y escritura de memoria DMA, Dump, Direct, inject para Windows y Linux
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
5
gmh5225/memtoolsHerramienta de lectura y escritura de memoria DMA, Dump, Direct, inject para Windows y Linux
 greatscottgadgets/facedancer
Implementa tu propio dispositivo USB en Python, compatible con un periférico de hardware como Cynthion o GreatFET
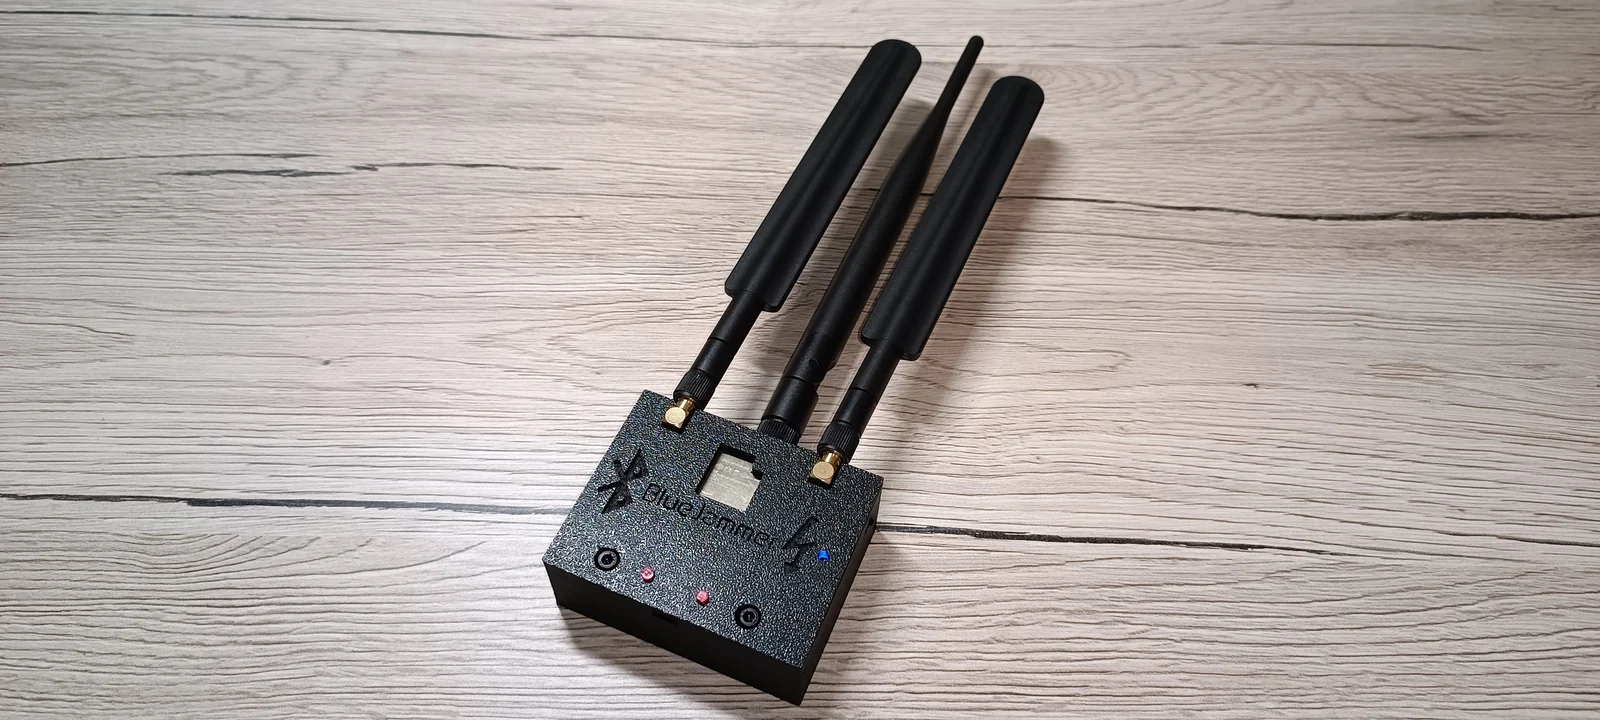 emenstanougat/esp32-bluejammer
Jammer de 2.4GHz basado en ESP32 y nRF24 que interrumpe Bluetooth, BLE, WiFi y canales RC mediante ruido e inundación de paquetes para pruebas de…
 tandasat/hello-vt-rp
Un hipervisor simple que demuestra el uso de la tecnología Intel VT-rp (redirect protection).
 wheregoes/byd-dolphin-hacking
Reverse engineering the BYD Dolphin head unit — CAN bus, AVAS, NFC keys, OTA, and more. DiLink 3 / Android 10.
 wrongbaud/spidump
Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico
 gmh5225/dma-processdumper
Volcador de procesos simple usando DMA sobre un dispositivo FPGA PCIe
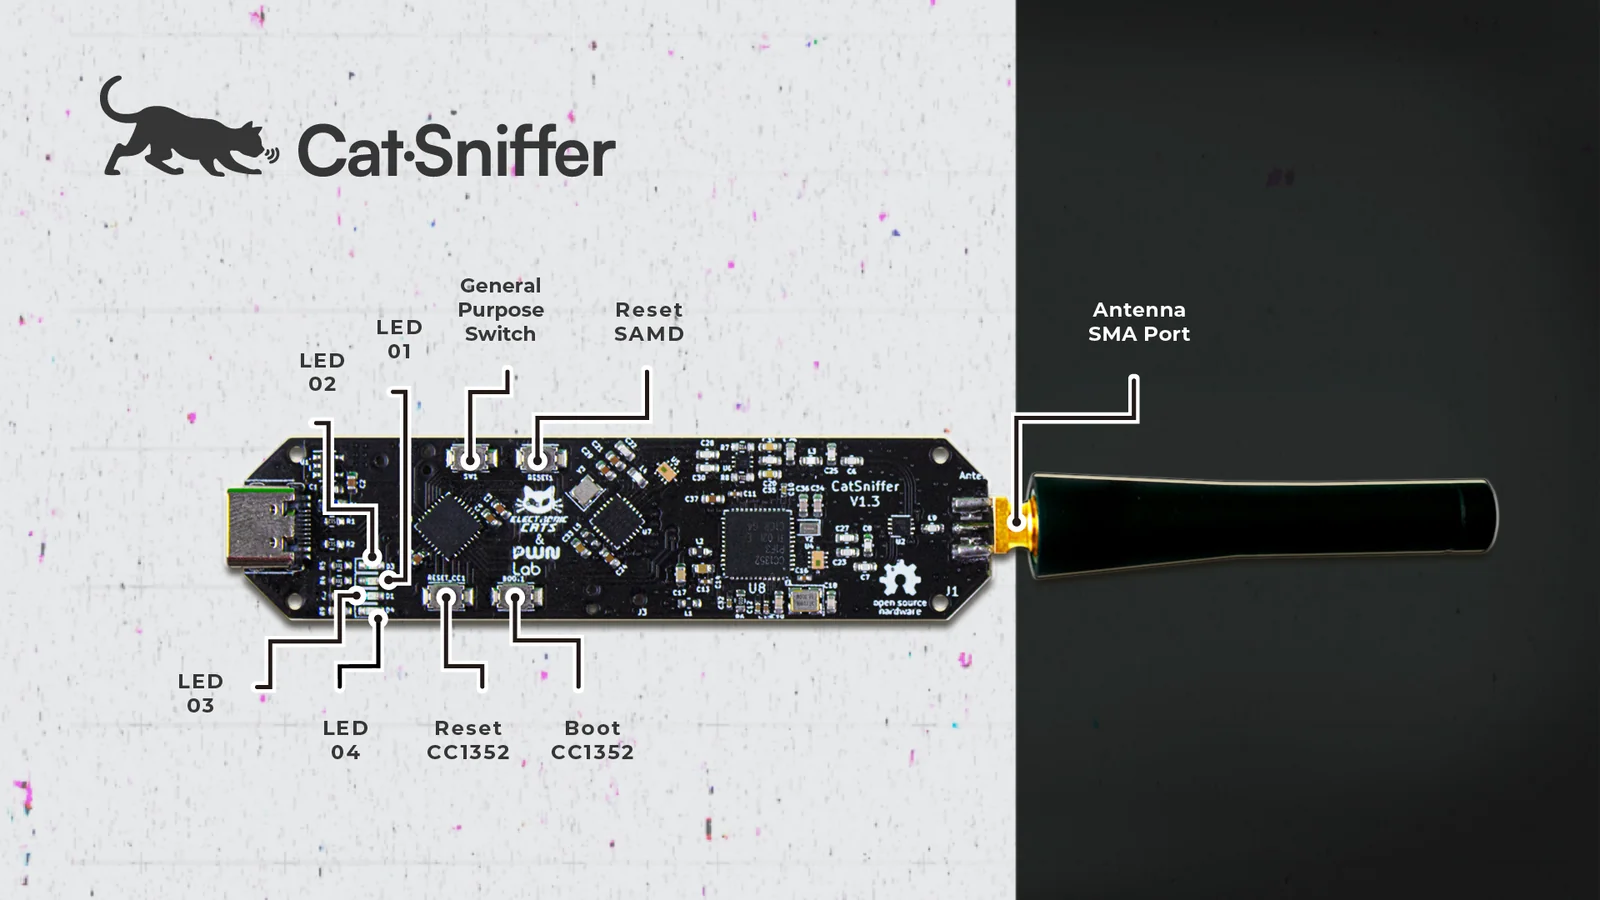 electroniccats/catsniffer-firmware
Repositorio de firmware para CatSniffer, una placa de investigación de seguridad IoT multiprotocolo compatible con BLE, Zigbee, Sub-1 GHz y más, con…
 teutekeune/ibssloader
Herramienta de investigación para arrancar Linux en iPad mini 1 mediante checkm8, iBSS/iBEC parcheados y payloads bare-metal personalizados,…
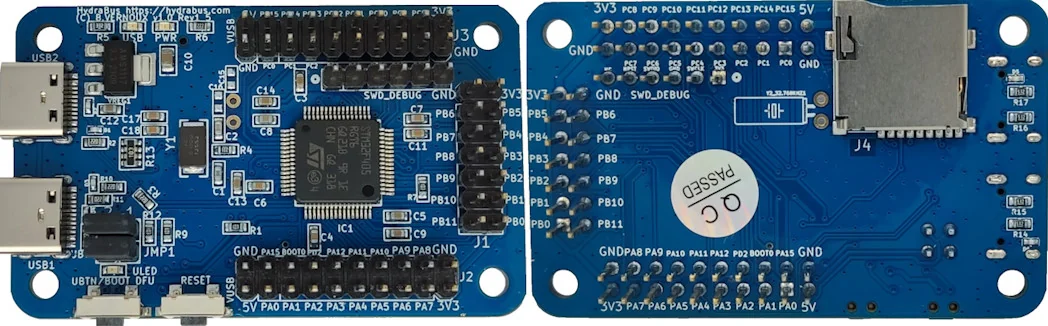 hydrabus/hydrafw
Firmware de código abierto para HydraBus, una multiherramienta para depuración de hardware embebido, hacking y pruebas de penetración, que admite…
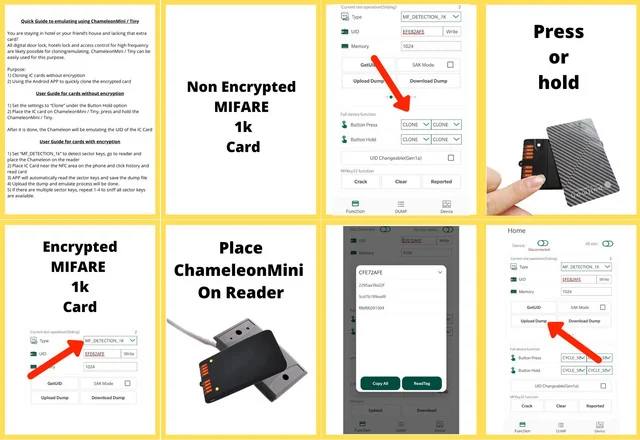 rfidresearchgroup/chameleonmini
Herramienta de seguridad NFC/RFID portátil para emular y clonar tarjetas inteligentes sin contacto, leer etiquetas, espiar tráfico RF y recuperar…
 nfc-tools/milazycracker
Mifare Classic Plus - Implementación del ataque Hardnested para el lector USB SCL3711 con LibNFC
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 elderlypirate/bus_pirate
Firmware multiprotocolo para una herramienta de hacking de hardware compatible con SPI, I2C, JTAG, UART, 1-Wire, sniffing de bus, análisis lógico y…
 dangerousprototypes/bus_pirate
Interfaz de bus universal para hacking y depuración de hardware, compatible con I2C, SPI, JTAG, UART y 1-Wire para sniffing, programación y análisis…
 nfc-tools/libnfc
Librería de Near Field Communication (NFC) independiente de plataforma
 nfc-tools/mfoc
Herramienta de ataque anidado offline que recupera claves de autenticación MIFARE Classic utilizando claves predeterminadas conocidas o…
 greatscottgadgets/ubertooth
Sniffer BLE y plataforma de experimentación Bluetooth con hardware abierto, firmware y captura limitada de paquetes Classic BR para trabajo de…