Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
OshoosiClaw — Agente autónomo de seguridad de endpoints en Rust que combina un driver Ring-0 de Windows y bloqueo pre-ejecución con eBPF en Linux, detección YARA, mapeo de MITRE ATT&CK y compartición de amenazas en malla P2P. | Kitploit
Herramientas/GitHubGitHub/oyesanyf/oshoosiclaw
Herramientas DefensivasSeguridad de RedesAnálisis de MalwareForensia DigitalComando y ControlInteligencia de AmenazasDetección de IntrusionesRespuesta a IncidentesSeguridad de IADetección de AnomalíasAnálisis de Registros
73231hace 3 díasAún no revisado
GitHub
oyesanyf/oshoosiclaw

OshoosiClaw

Agente autónomo de seguridad de endpoints en Rust que combina un driver Ring-0 de Windows y bloqueo pre-ejecución con eBPF en Linux, detección YARA, mapeo de MITRE ATT&CK y compartición de amenazas en malla P2P.
Ver Repositorio
Compartir

OshoosiClaw Banner

🏹 OpenỌ̀ṣọ́ọ̀sì — OshoosiClaw

El sistema inmunológico descentralizado para el endpoint moderno

CI Status Rust Kernel EDR-Bench TPM 2.0 OWASP NASA F' OpenSSF Scorecard License Awesome OshoosiClaw

Google CAGE Substrate Multi-Trial Adversarial Proof

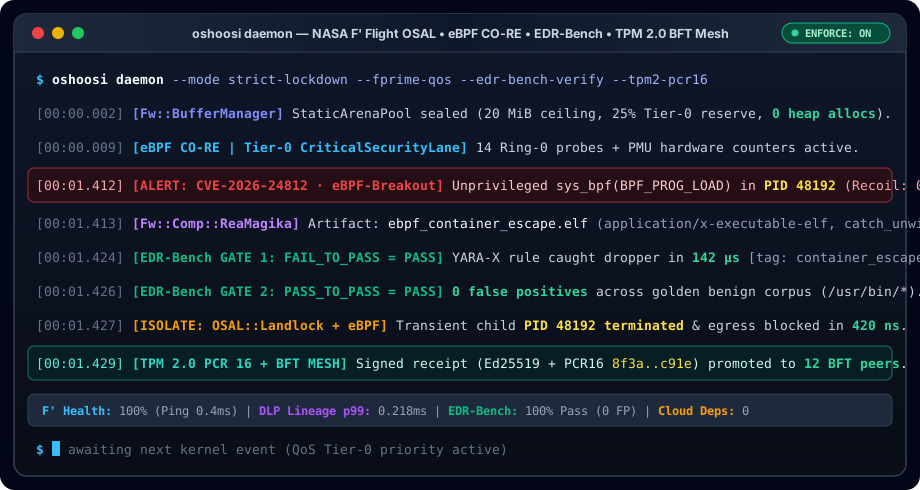
OshoosiClaw Terminal Demo
Detección autónoma, contención en nanosegundos y verificación de doble compuerta de EDR-Bench en acción. También grabado como Asciinema .cast y reproducible mediante VHS .tape.

OshoosiClaw (OpenỌ̀ṣọ́ọ̀sì) es un sistema inmunológico de Detección y Respuesta en Endpoints (EDR) descentralizado, de nivel empresarial, desarrollado en Rust y Python de alta garantía.
Combina bloqueo a nivel de kernel previo a la ejecución, consenso de malla P2P post-cuántico y defensa con IA multiagente para cazar amenazas y contener a los adversarios sin dependencias de la nube.

Descripción general • Características clave • Inicio rápido • Arquitectura • Mapa del código • Buenos primeros issues • Lista Awesome • Envíos al ecosistema • Contribuir • Seguridad • Referencia de CLI

📑 Ir a las secciones de análisis técnico en profundidad
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Sin datos de popularidad aún.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →