

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/gmh5225/minidumpreader
Forensia de MemoriaAnálisis ForenseAnálisis de MalwareForensia DigitalAnálisis de BinariosRespuesta a Incidentes
GitHubgmh5225/minidumpreader

miniDumpReader

Analiza archivos MiniDump (MDMP) de Windows con Kaitai Struct, extrayendo cadenas de memoria y escaneándolas con reglas YARA para análisis forense y triaje de malware.

Ver Repositorio
29hace 3 añosAún no revisado
Compartir

Descripción

miniDumpReader es un lector de MiniDump (MDMP) de Windows que utiliza Kaitai Struct (https://kaitai.io) para analizar volcados de memoria de Windows.
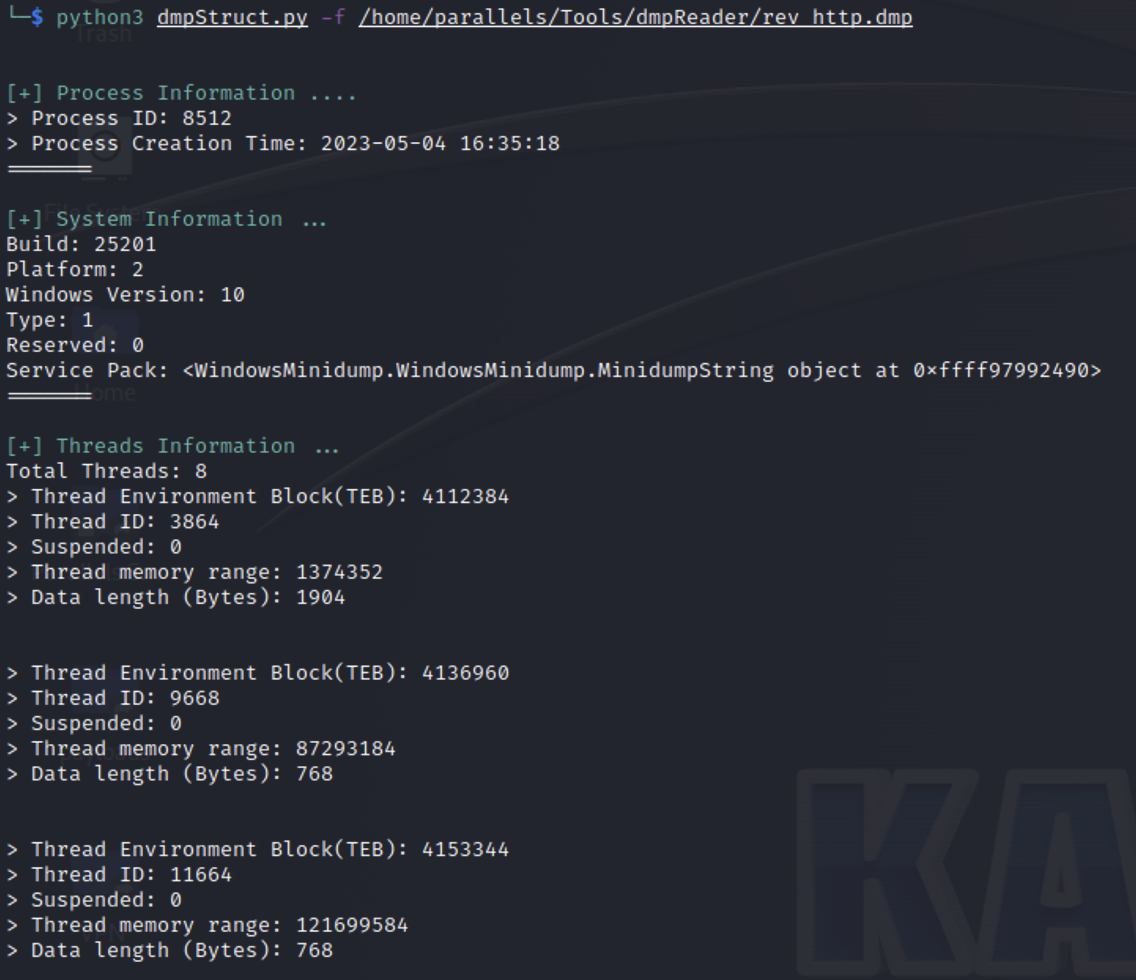
Alt text

Requisitos

python3 -m pip install kataistruct

Uso

──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h                                               
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.

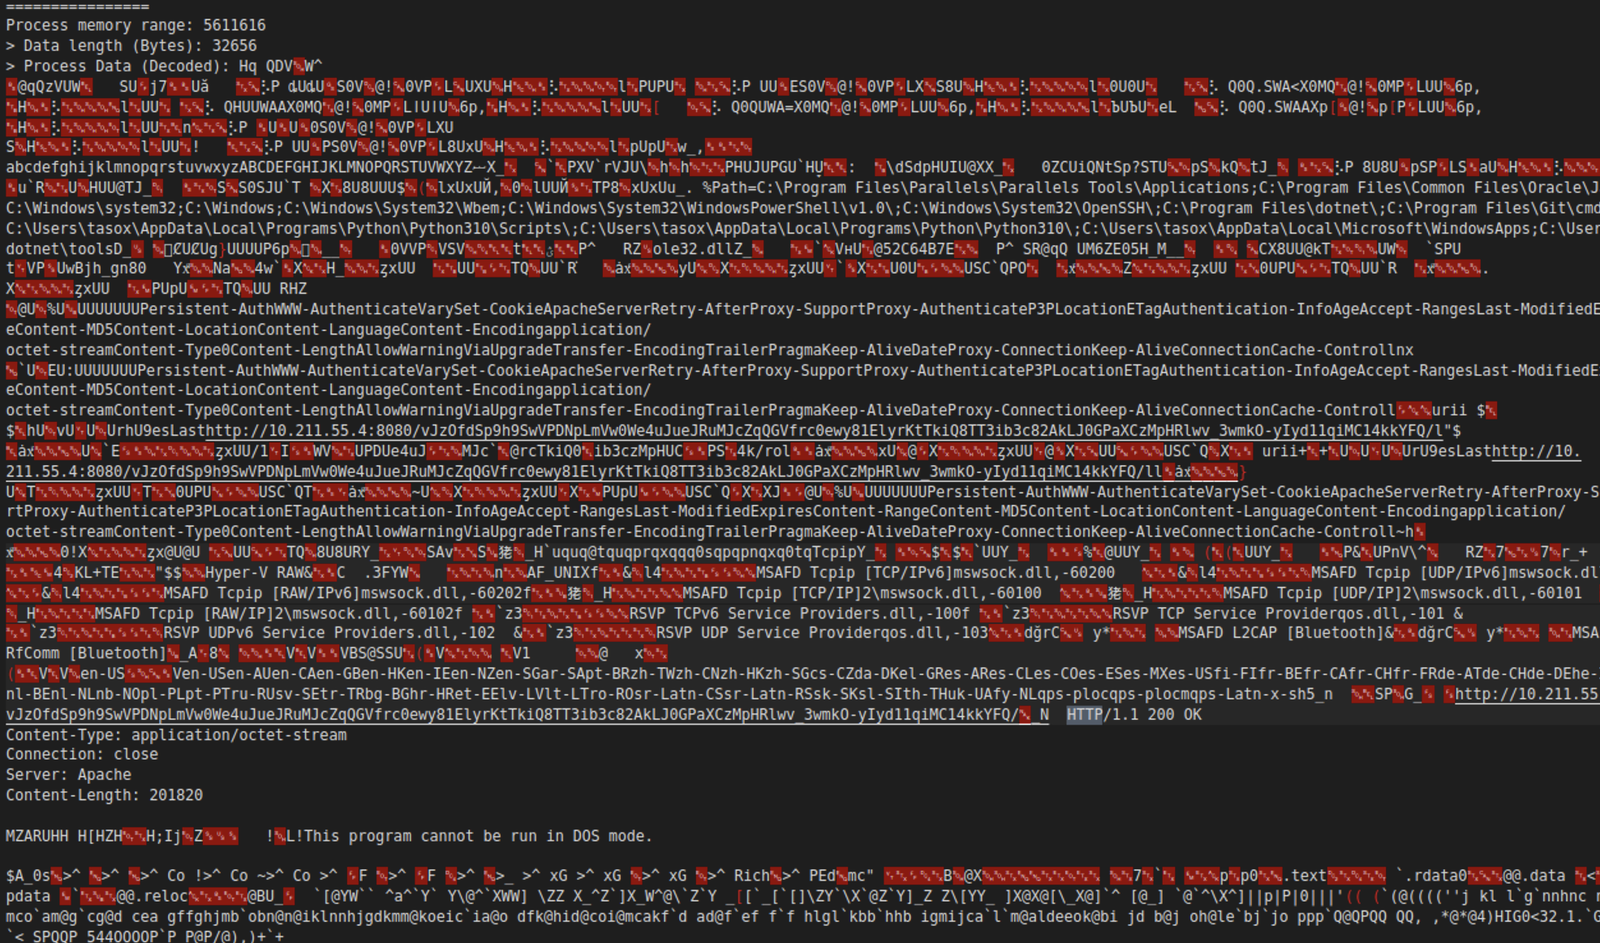
Los resultados se guardan automáticamente en memoryStrings.txt

# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X

Alt text

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    317
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    275

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





