

sn1per-mcp
 1n3/sn1per-mcp
Servidor MCP que permite a los asistentes de IA controlar una instalación autoalojada de Sn1per, ejecutando escaneos delimitados y auditados y…
osintreconnaissancevulnerability-scanners+7
1n3/sn1per-mcpServidor MCP que permite a los asistentes de IA controlar una instalación autoalojada de Sn1per, ejecutando escaneos delimitados y auditados y…
 yv1ing/secbox
Realización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
 affolter-engineering/snmpen
Herramienta de enumeración SNMP que consulta hosts SNMPv1/v2c para extraer información del sistema, conexiones TCP y acceso de escritura para pruebas…
 ko0ler/homelab
Laboratorio casero de GNS3 que documenta una red segmentada con firewall Cisco ASAv, núcleo L3, DMZ y un dominio de Active Directory para practicar…
 joda32/yowie
Encuentra los servicios SaaS a los que se suscribe una organización, utilizando únicamente datos observables externamente. Diseñado para el…
 hilmiazizi/oorecon
Interfaz de terminal para el descubrimiento de superficie de ataque: reconocimiento DNS, enumeración de subdominios, escaneo de puertos, IP inversa,…
 sleepingbag945/dddd
Herramienta de recopilación de activos y escaneo de vulnerabilidades por lotes para equipos rojos. Extrae objetivos de Hunter, Fofa y Quake, realiza…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
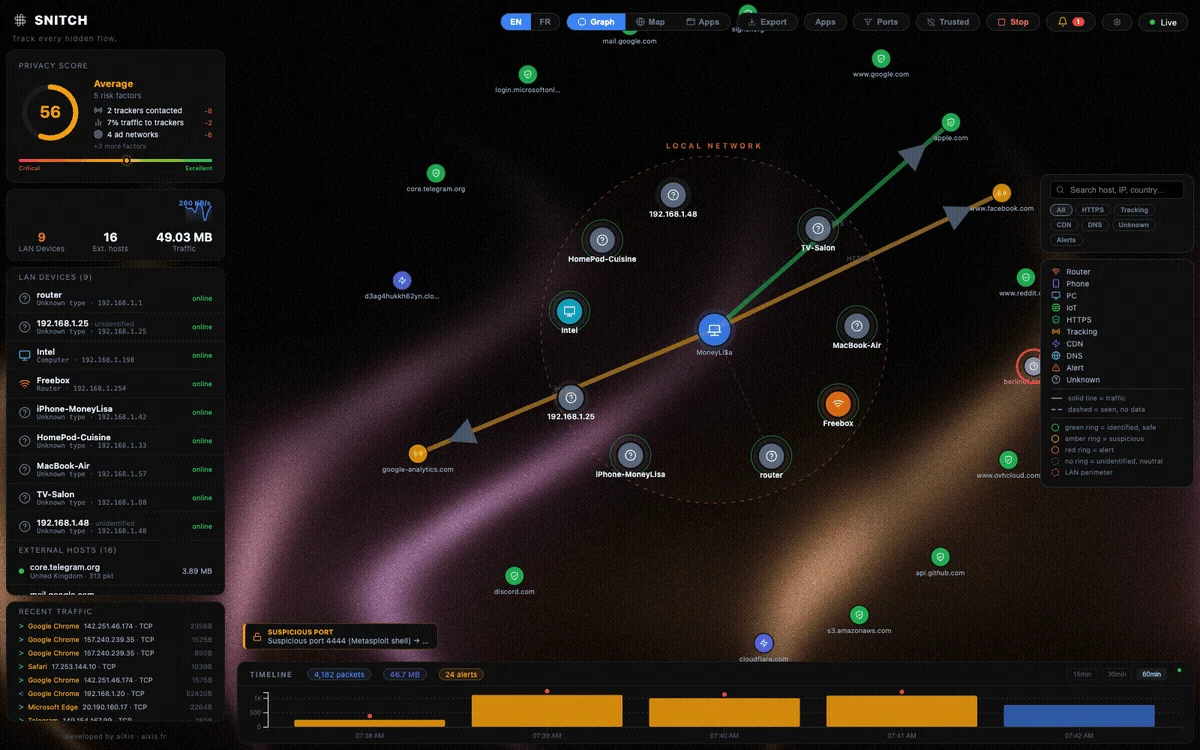 aixisstudio/snitch
Visualizador de tráfico de red en tiempo real — ve cada conexión que hace tu computadora. Privacidad ante todo, 100% local. / Visualiseur de trafic…
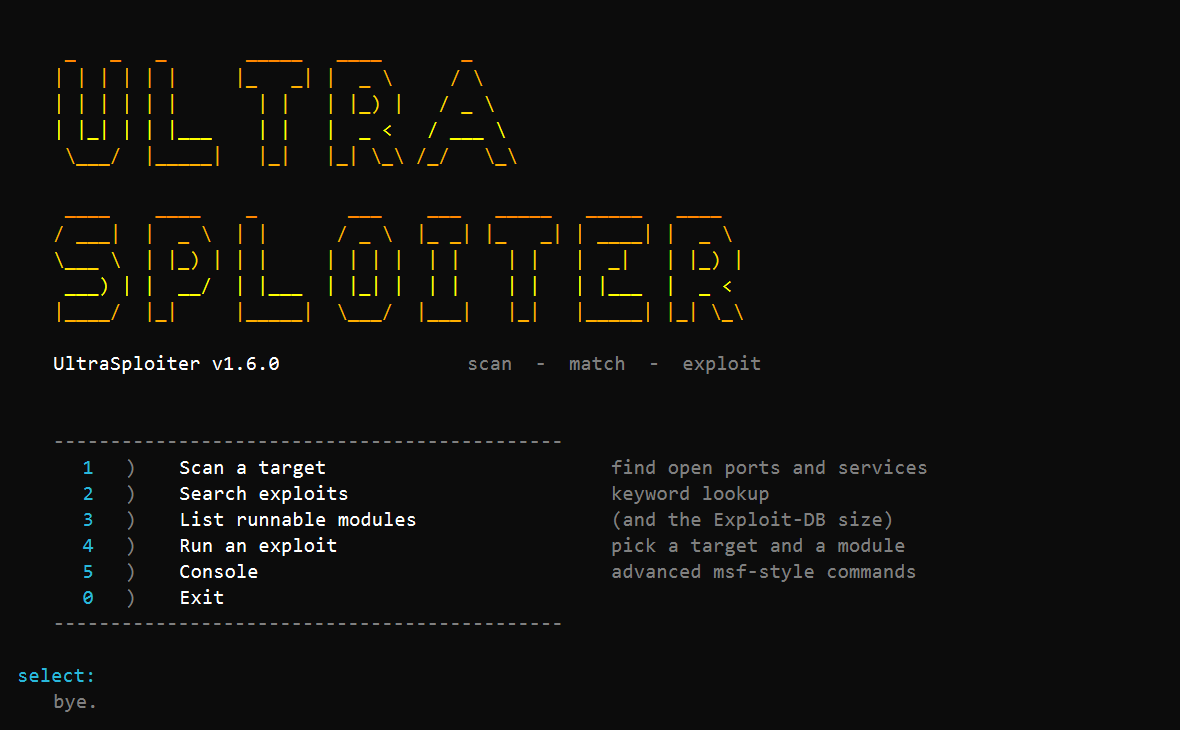
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Script de reconocimiento pasivo basado en Bash + mapeo de superficie de ataque usando solo APIs públicas + herramientas estándar de Linux (curl, dig,…
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 módulos, 350 CVE, 55 proveedores, APT Group Engine. Cubre routers, cámaras IP, ONT GPON, CPE de…
 mmarting/unwaf
Herramienta Go que descubre pasivamente la IP de origen real detrás de un WAF/CDN utilizando múltiples fuentes OSINT, y luego verifica los candidatos…
 cisagov/findcdn
Escanea dominios para identificar qué Red de Entrega de Contenido (CDN) utilizan mediante la huella digital de encabezados HTTPS, registros CNAME y…