

summit
 pennacle-security/summit
Plataforma de código abierto para pruebas de seguridad web: proxy, escáner y fuzzer en una sola CLI. Por Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitPlataforma de código abierto para pruebas de seguridad web: proxy, escáner y fuzzer en una sola CLI. Por Pennacle Security.
 brutelogic/unkover
Comprobador de omisión de acceso 403/401 en Bash que sondea una URL con suplantación de encabezados, manipulación de métodos, normalización de rutas…
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 dragonjar/burpia
Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…
 portswigger/active-scan-plus-plus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones de ataques de encabezado de host, XXE, inyección de código y CVE…
 d0ge/xsw
Extensiones de Burp Suite para XML Signature Wrapping
 d0ge/websocketturbointruder
Extensión de Burp Suite para fuzzing de mensajes WebSocket con código Python personalizado, compatible con múltiples motores, enrutamiento de…
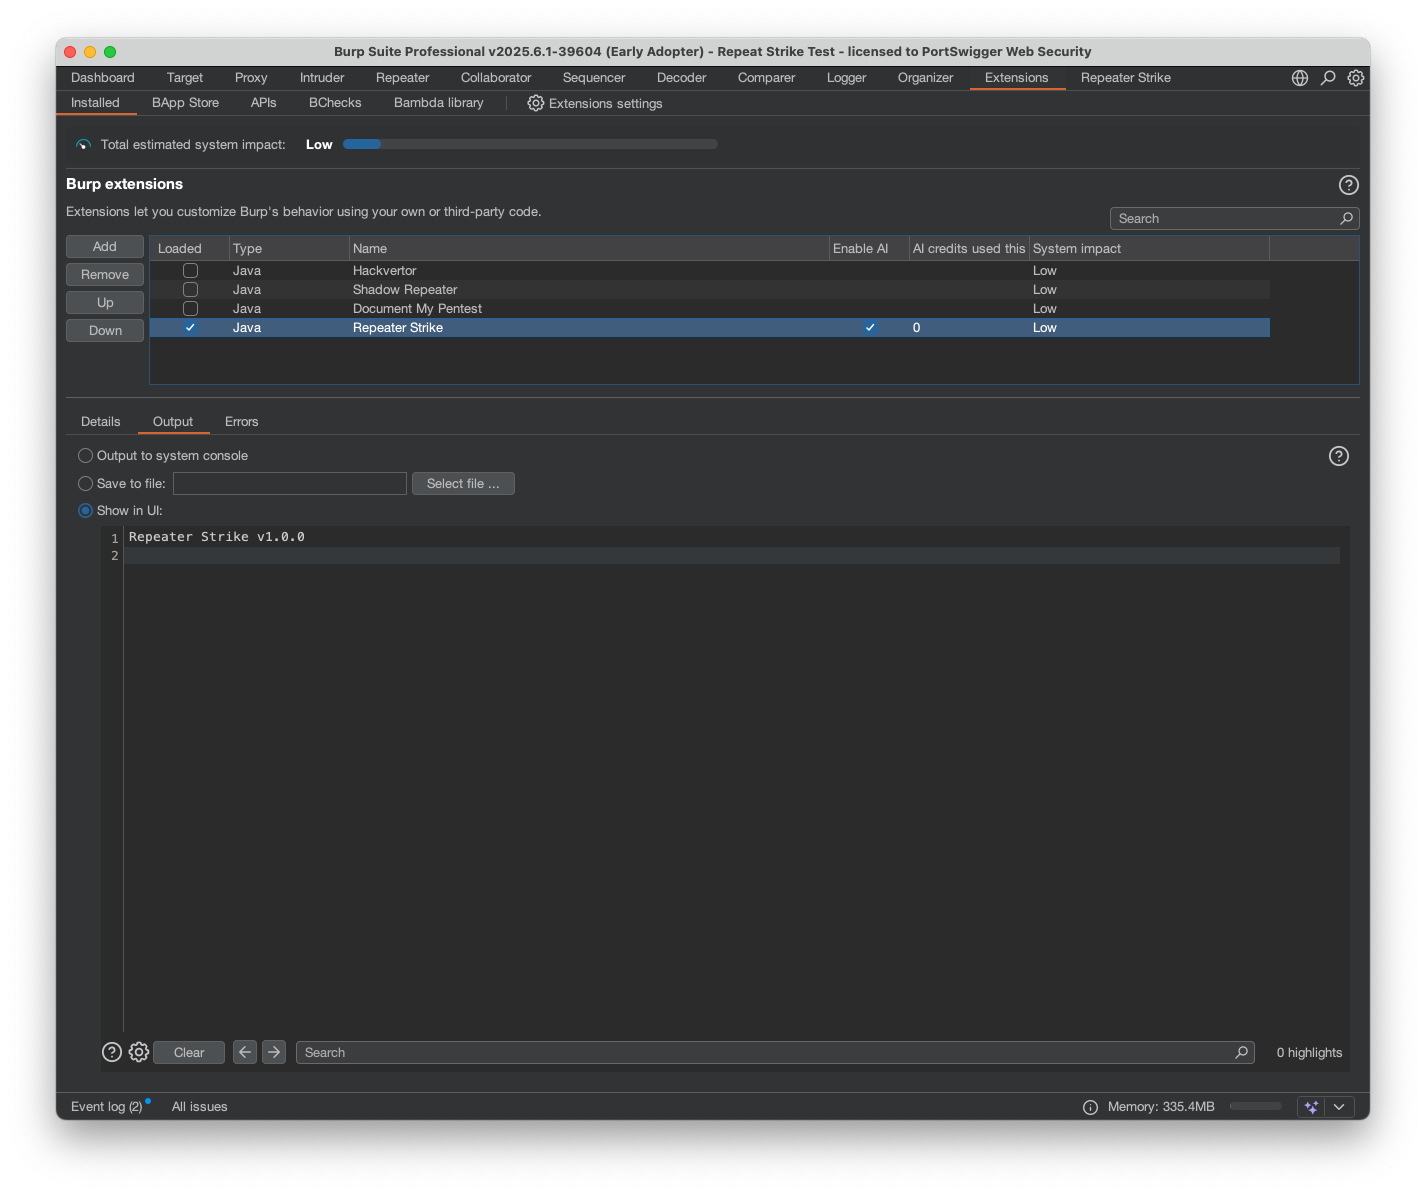 hackvertor/repeat-strike
Extensión de Burp Suite que utiliza reglas de ataque regex generadas por IA para detectar fallos de IDOR y control de acceso, y luego escanea el…
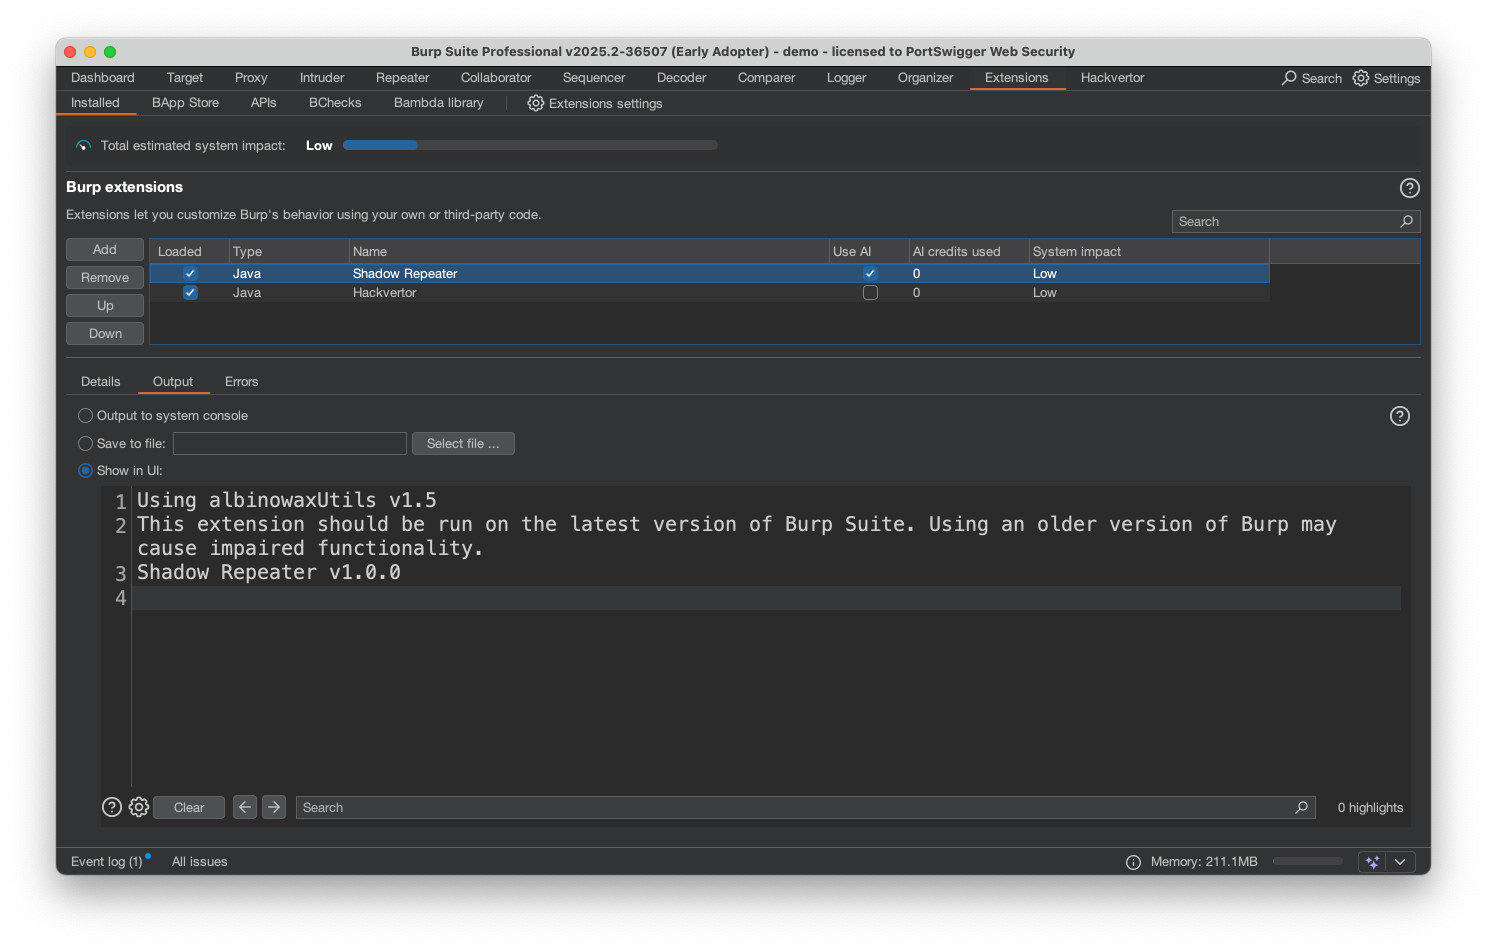 hackvertor/shadow-repeater
Extensión de Burp Suite Repeater que muta automáticamente los payloads y analiza las respuestas para descubrir path traversal, inyección SQL, XSS y…
 portswigger/burp-extensions-montoya-api-examples
Extensiones de ejemplo de Burp Suite que demuestran la API Montoya, abarcando manejadores HTTP y de proxy, comprobaciones de escaneo personalizadas,…
 usebruno/bruno
IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)
 piratesshield/apiharvester
La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados
 vighnesh91/securiscan
Motor de triaje de seguridad en Python de biblioteca estándar que escanea aplicaciones web, APIs, LLMs y paquetes móviles mediante inspección pasiva…
 devcop95/bugbounty-lab101
Un espacio de trabajo completo para bug bounty para investigadores de HackerOne. Incluye aplicación del alcance, pipeline automatizado de…
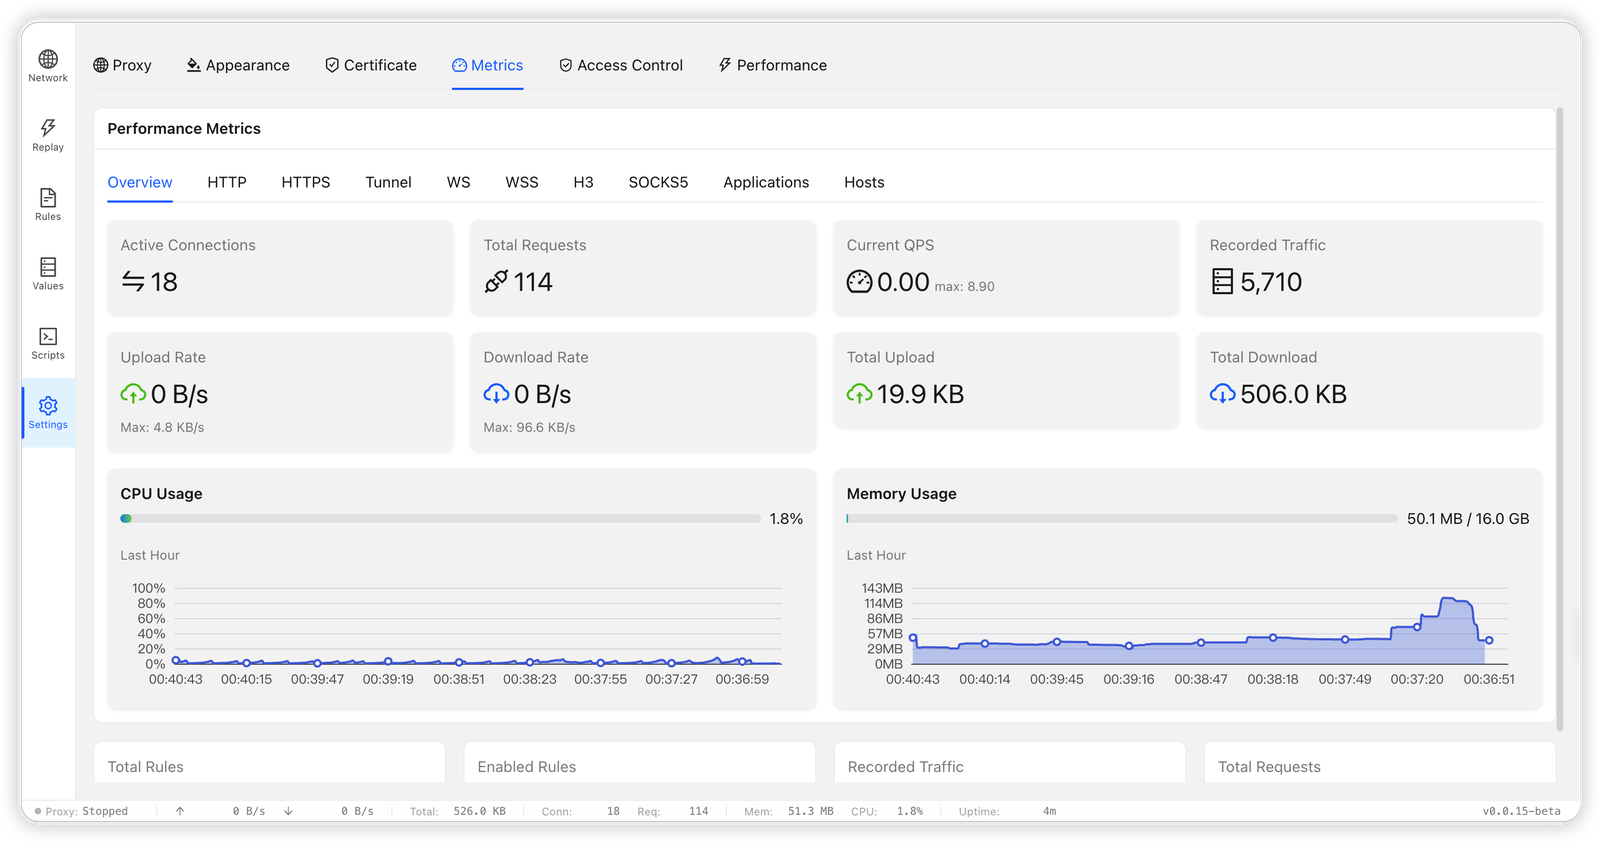 bifrost-proxy/bifrost
High-performance HTTP/HTTPS/SOCKS5 MITM proxy in Rust with TLS interception, rule-based request rewriting, traffic capture, breakpoints, script…
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 theqmaks/resolver
Esta extensión integra servicios populares de resolución de CAPTCHA en BurpSuite para procesar diferentes tipos de CAPTCHA sin intervención manual.