
 fazmin/cve-intel
Inteligencia de seguridad local para el triaje de CVE — 31 herramientas, 25 fuentes, puntuaciones de riesgo y un servidor MCP para agentes de IA, todo en Rust nativo. Privado por defecto.
Inteligencia de seguridad local en Rust nativo — una aplicación de escritorio Tauri, un modelo de IA pequeño integrado con un solo clic (llama.cpp), un servidor MCP para cualquier harness, una API REST y una CLI simple. 31 herramientas, 25 fuentes de datos. IA privada en el dispositivo por defecto; OpenAI, Anthropic o Gemini son una configuración opcional.


Los equipos de seguridad reciben un flujo constante de nuevas vulnerabilidades (CVE) y tienen que responder una y otra vez a la misma pregunta: "¿Tenemos que arreglar esto ahora, o puede esperar?" Responderla normalmente implica abrir NVD, EPSS, CISA KEV, GitHub, Shodan y una docena de pestañas más y reconstruir la historia a mano.
CVE Intel hace eso por ti. Dale un CVE, una dirección IP, un hash de archivo, un dominio o una lista de dependencias. Consulta todas las fuentes públicas relevantes al mismo tiempo y devuelve una única respuesta priorizada y respaldada por evidencia: qué es, cuánto riesgo tiene y si hay que actuar ahora. Se calcula una puntuación de riesgo (0–100) a partir de la severidad, la probabilidad de explotación y si los atacantes ya la están usando — cualquier cosa en la lista CISA KEV es siempre CRÍTICA.
Puedes usarlo como aplicación de escritorio, desde la línea de comandos, a través de una API REST, o conectarlo a una herramienta de programación con IA mediante MCP. También puedes simplemente preguntar en lenguaje natural ("¿Deberíamos parchear CVE-2021-44228 este fin de semana?"), y un pequeño modelo de IA explica los hallazgos. Por defecto ese modelo se ejecuta en tu propia máquina; si prefieres uno más potente puedes cambiar a OpenAI, Anthropic (Claude) o Google Gemini en Ajustes.
Te ayuda a decidir qué parchear. No escanea tu red ni arregla nada por ti, y los resultados solo están tan actualizados como las fuentes públicas.
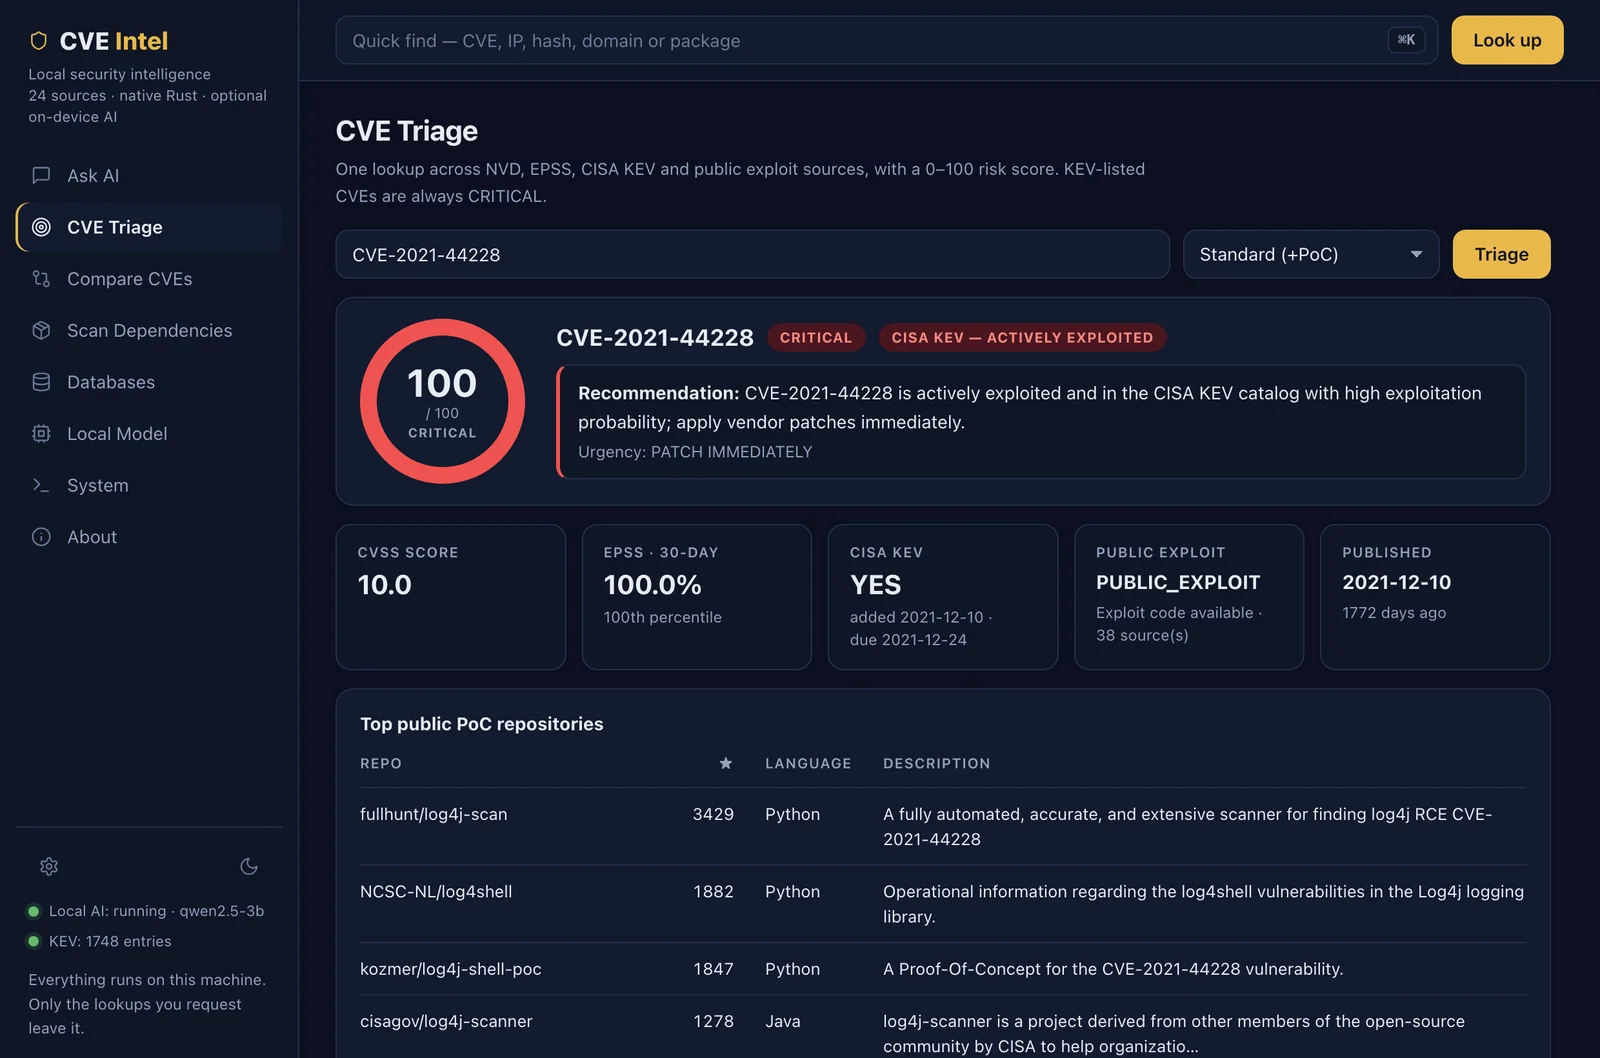
La aplicación de escritorio, mostrando resultados en vivo de las fuentes de datos reales (log4j, CISA KEV, EPSS, OSV.dev). Los temas oscuro y claro siguen la configuración de tu sistema.
Triaje de CVE (arriba): una consulta, una puntuación de riesgo de 0–100 y la evidencia que la respalda.
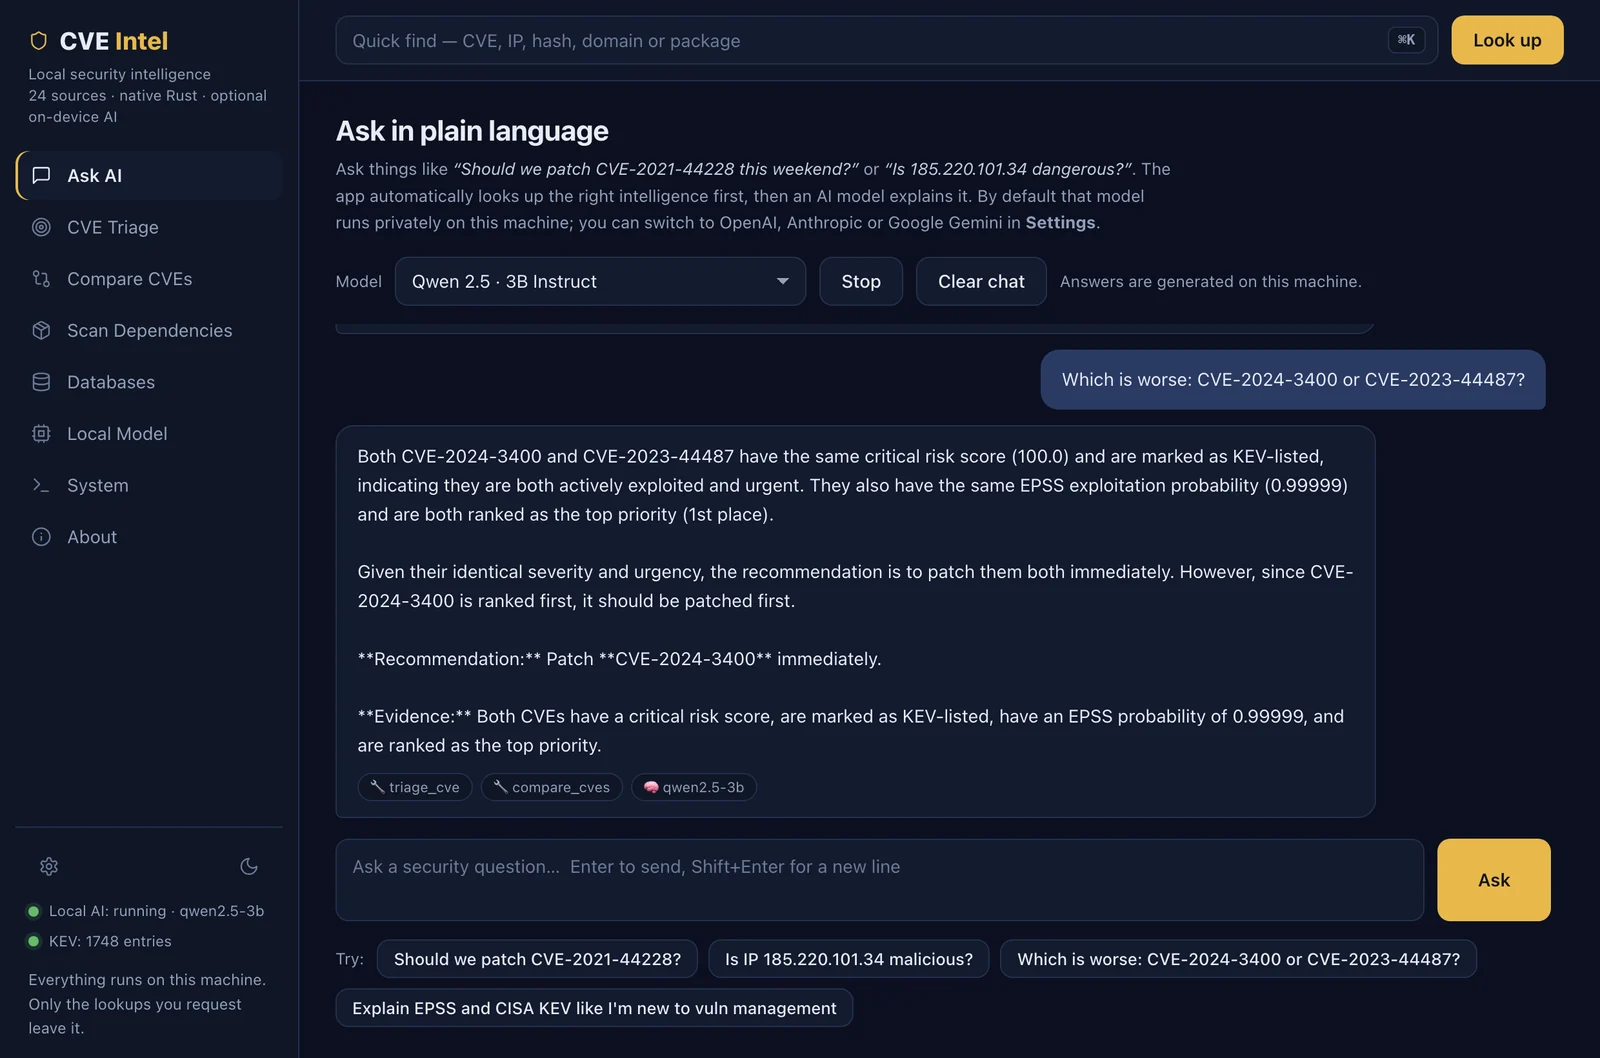
Preguntar a la IA: pregunta en lenguaje natural. Primero se consultan los hechos, y luego un pequeño modelo que se ejecuta en tu máquina los explica.
Comparar CVE — una clasificación por prioridad de parcheo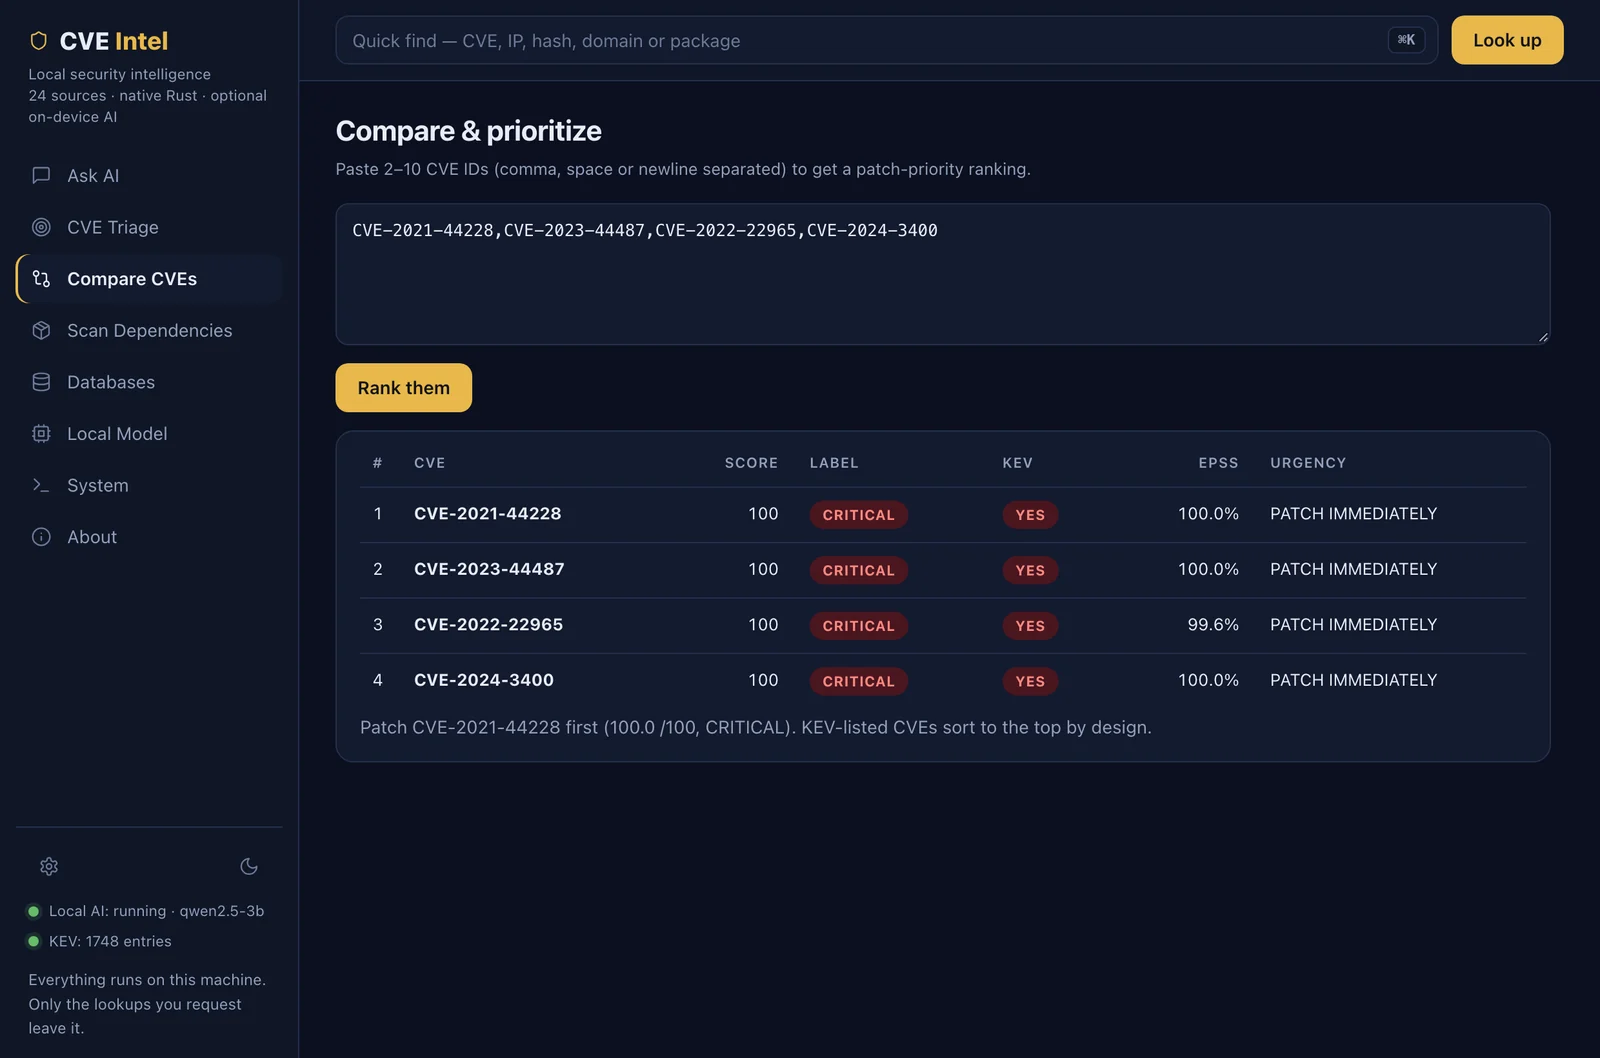 |
Escanear dependencias — vulnerabilidades conocidas de OSV.dev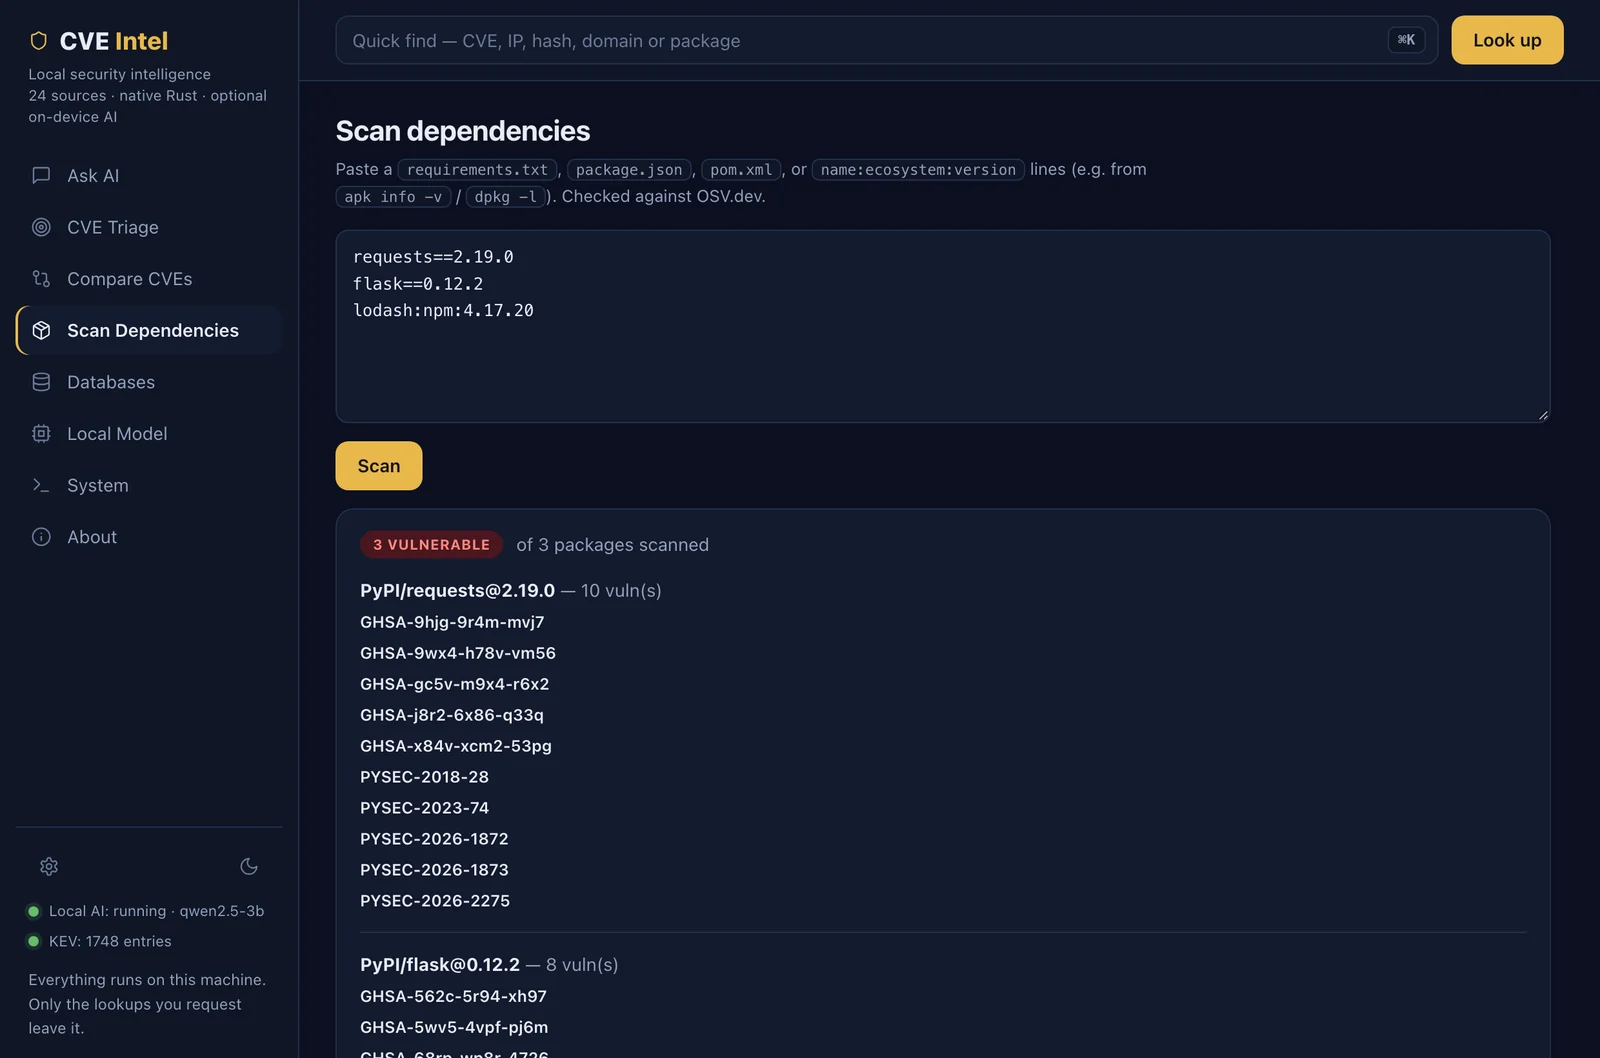 |
Bases de datos — cada fuente de datos, el estado de su clave y su caché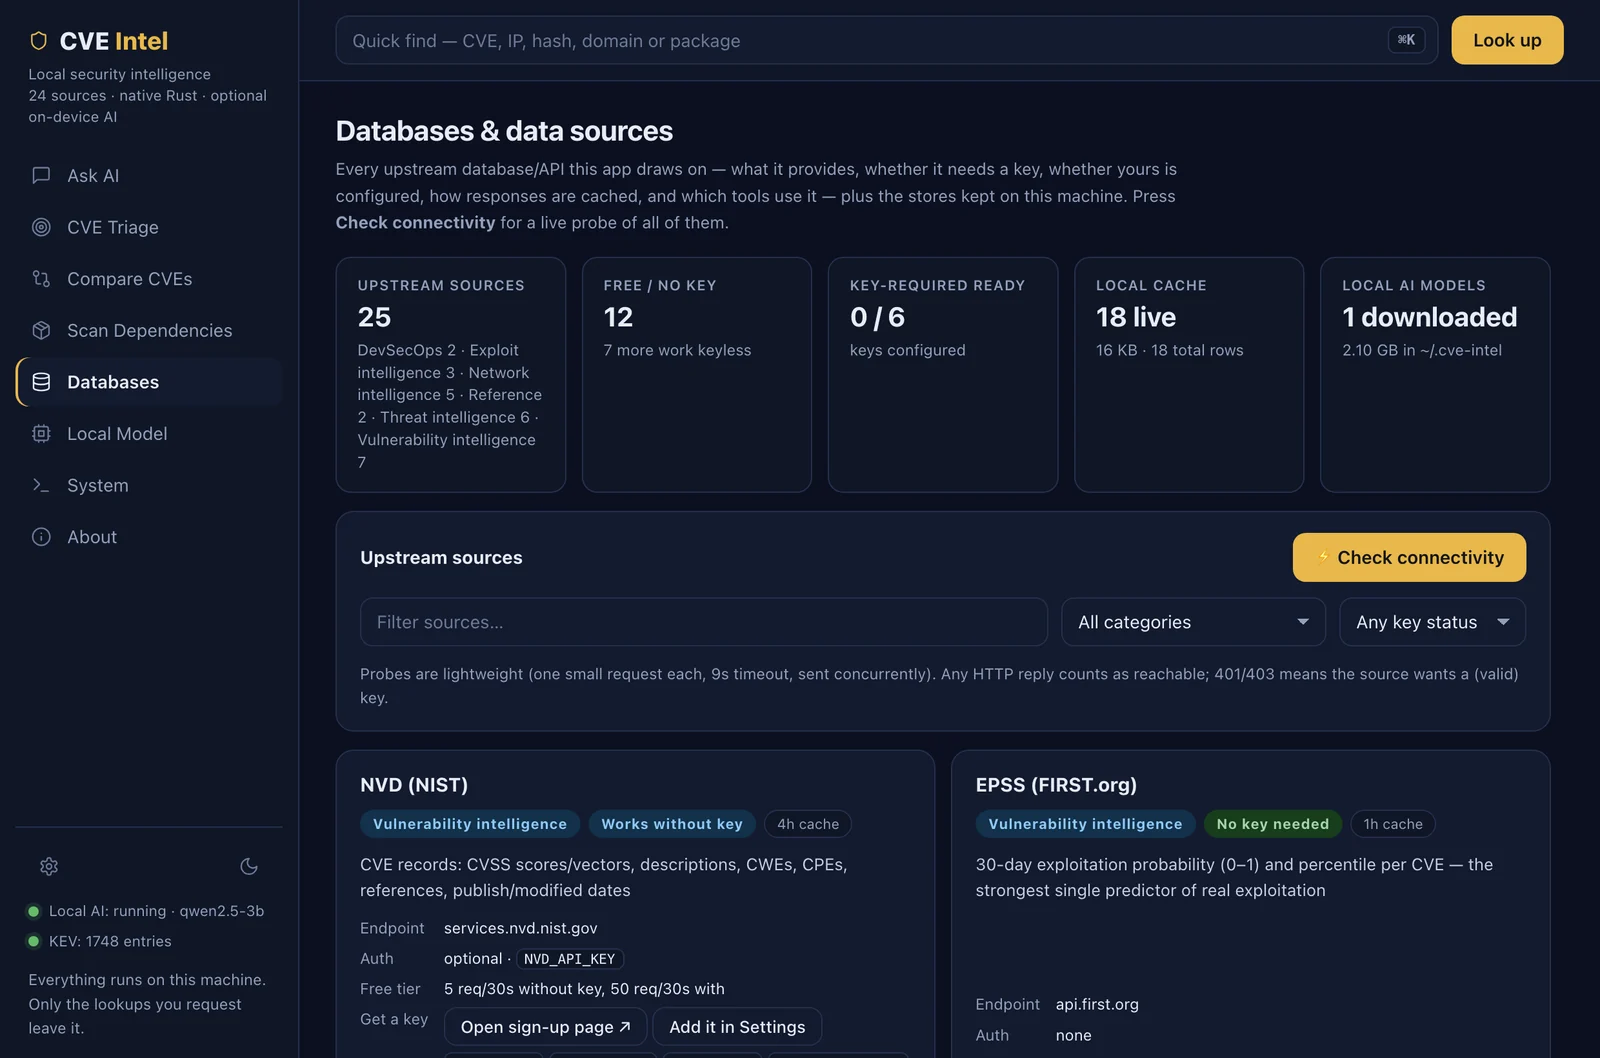 |
Tema claro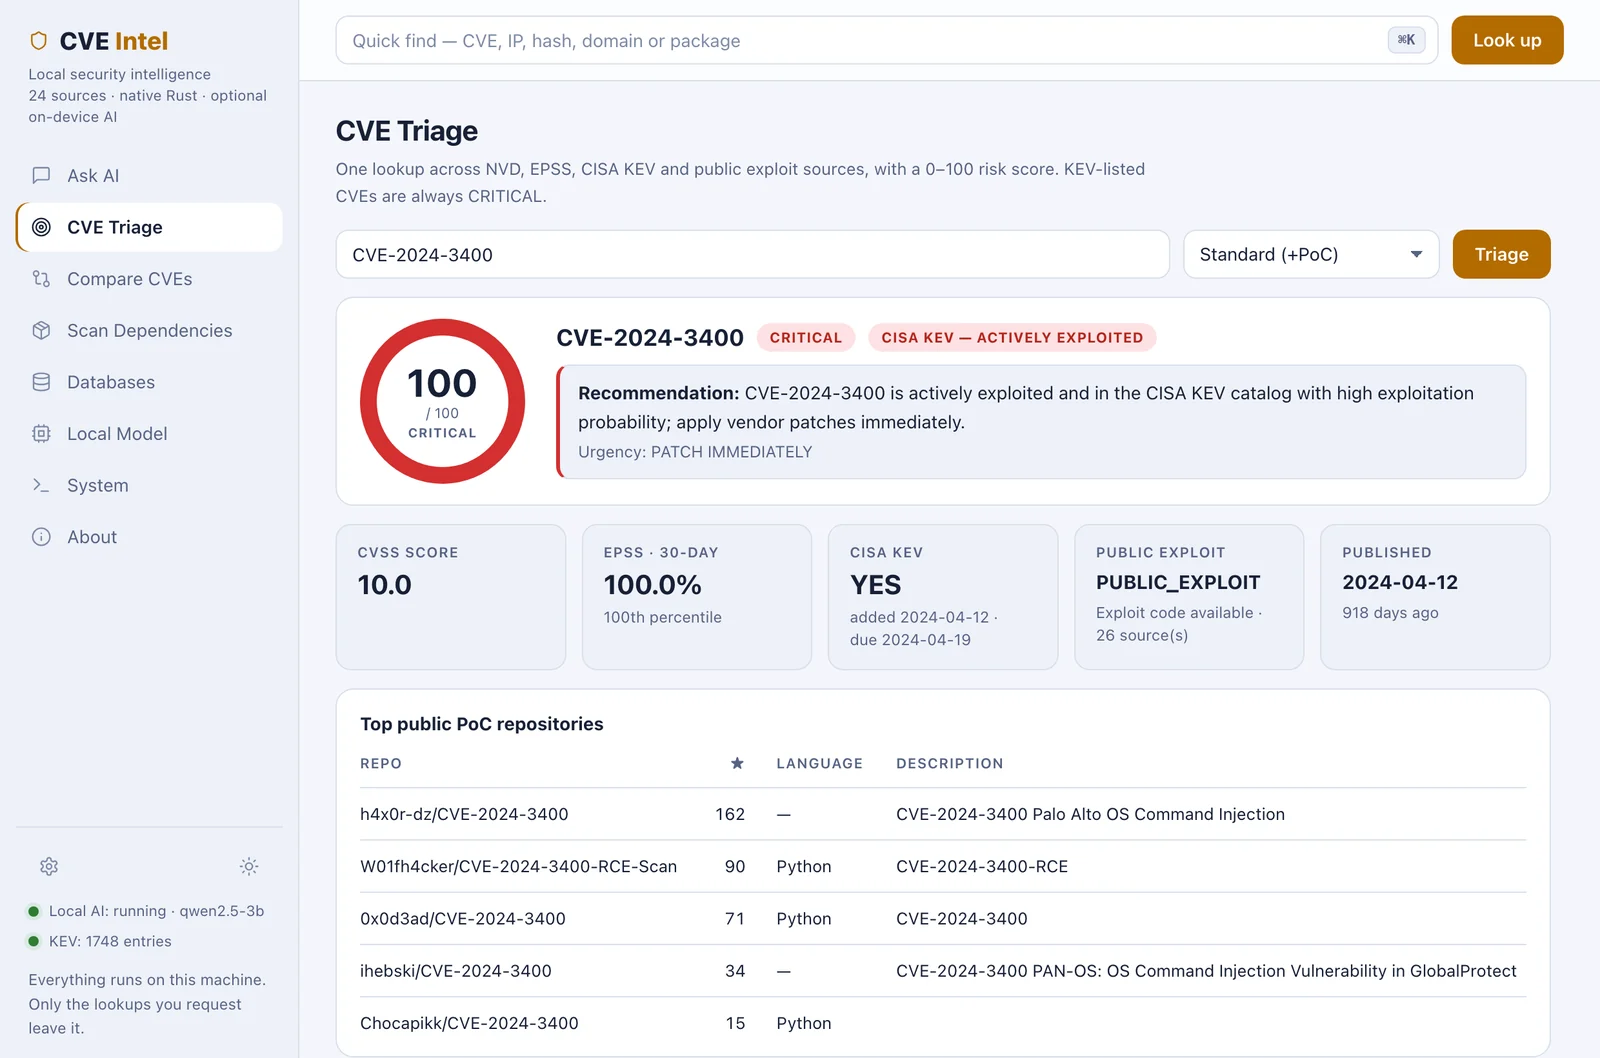 |
| Situación | Qué haces |
|---|---|
| Un nuevo CVE está en todas las noticias un viernes. ¿Lo dejamos todo? | Pregunta "¿Deberíamos parchear CVE-2024-3400 este fin de semana?" o ejecuta cve-intel triage CVE-2024-3400 --depth deep. Obtienes una puntuación, si está en CISA KEV, la probabilidad de explotación EPSS, cualquier código de exploit público y una urgencia clara. |
| El escáner de vulnerabilidades acaba de reportar 40 hallazgos. ¿Cuál primero? | Pega los IDs de CVE en Compare CVEs (o cve-intel compare CVE-… CVE-…) para obtener un orden de parcheo clasificado en lugar de ordenar solo por CVSS. |
| Aparece una IP extraña en tu firewall o en los registros de inicio de sesión. | Pégala en Quick Find (⌘K) o ejecuta cve-intel ip 185.220.101.34 para obtener reputación de AbuseIPDB, GreyNoise, Shodan y más. Las IPs privadas/internas se rechazan, nunca se envían fuera. |
| Tu EDR marca un archivo desconocido. | cve-intel hash <sha256> consulta MalwareBazaar, VirusTotal y CIRCL hashlookup de una sola vez. |
| Antes de un lanzamiento: ¿son seguras nuestras dependencias? | Pega un requirements.txt / package.json / pom.xml en Scan Dependencies, o ejecútalo en CI (abajo). |
| Vives en una herramienta de codificación con IA (Claude Code, Cursor, VS Code). | Añade CVE Intel como servidor MCP y pregunta a tu asistente sobre CVEs mientras trabaja en tu repositorio. Consulta examples/mcp/. |
| Eres nuevo en la gestión de vulnerabilidades. | Pregunta "Explícame EPSS y CISA KEV como si fuera nuevo." La pestaña Ask explica la evidencia en lenguaje sencillo. |
Haz fallar una compilación de CI cuando una dependencia tenga una vulnerabilidad conocida:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
Obtén un veredicto legible por máquina para un ticket o panel de control:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
Los modelos pequeños son malos en el uso directo de herramientas, por lo que Ask está construido en tres capas:

