

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
yslxotwod/imsistingGTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 pennacle-security/summit
Plataforma de código abierto para pruebas de seguridad web: proxy, escáner y fuzzer en una sola CLI. Por Pennacle Security.
 gach0ng/agentstalker
Framework de auditoría de seguridad de extremo a extremo para agentes LLM: modelado estático de AST y de propagación de datos (taint), síntesis de…
 tegal1337/pocketpentester
Kit de herramientas de seguridad ofensiva para Android con enfoque offline-first, que incluye 21 módulos para reconocimiento, escaneo de puertos,…
 vigiloss/vigil
Compromisos de seguridad impulsados por IA con agentes especializados, un entorno de ejecución de Kali y orquestación duradera.
 vmoranv/jshookmcp
Un espacio de trabajo de ingeniería inversa con búsqueda prioritaria y perfiles adaptados para agentes de IA — 735 herramientas en 36 dominios en un…
 greatscottgadgets/facedancer
Implementa tu propio dispositivo USB en Python, compatible con un periférico de hardware como Cynthion o GreatFET
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 google/kernel-research
Kit de explotación del kernel de Linux que proporciona una biblioteca para construir exploits, generadores de cadenas ROP y stack pivots, ejecutores…
 icicle-emu/icicle-python
Enlaces de Python para el emulador Icicle, que permiten fuzzing de firmware de caja gris, emulación binaria y flujos de trabajo de ingeniería inversa…
 googleprojectzero/maccconc
Toolkit para explorar condiciones de carrera del kernel de Linux utilizando trazas de KCOV: visores GUI y de terminal para ejecución concurrente y…
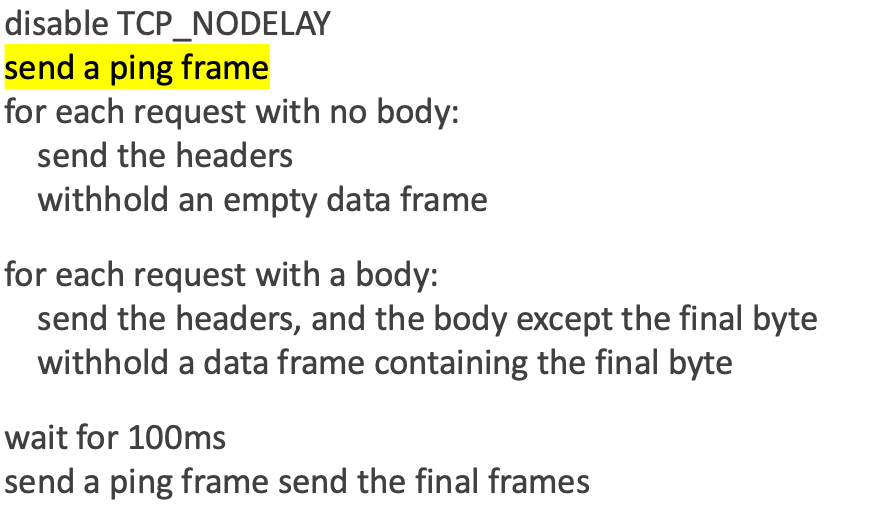 nxenon/h2spacex
Sincronización del último frame de HTTP/2 (también conocida como Single Packet Attack) biblioteca/herramienta de bajo nivel basada en Scapy + Exploit…
 albinowax/activescanplusplus
Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…
 praetorian-inc/caeruleus
Binario único de Go para pruebas de seguridad de Bluetooth Low Energy en Linux/BlueZ: escanear, enumerar GATT, leer/escribir/notificar, fuzzear…
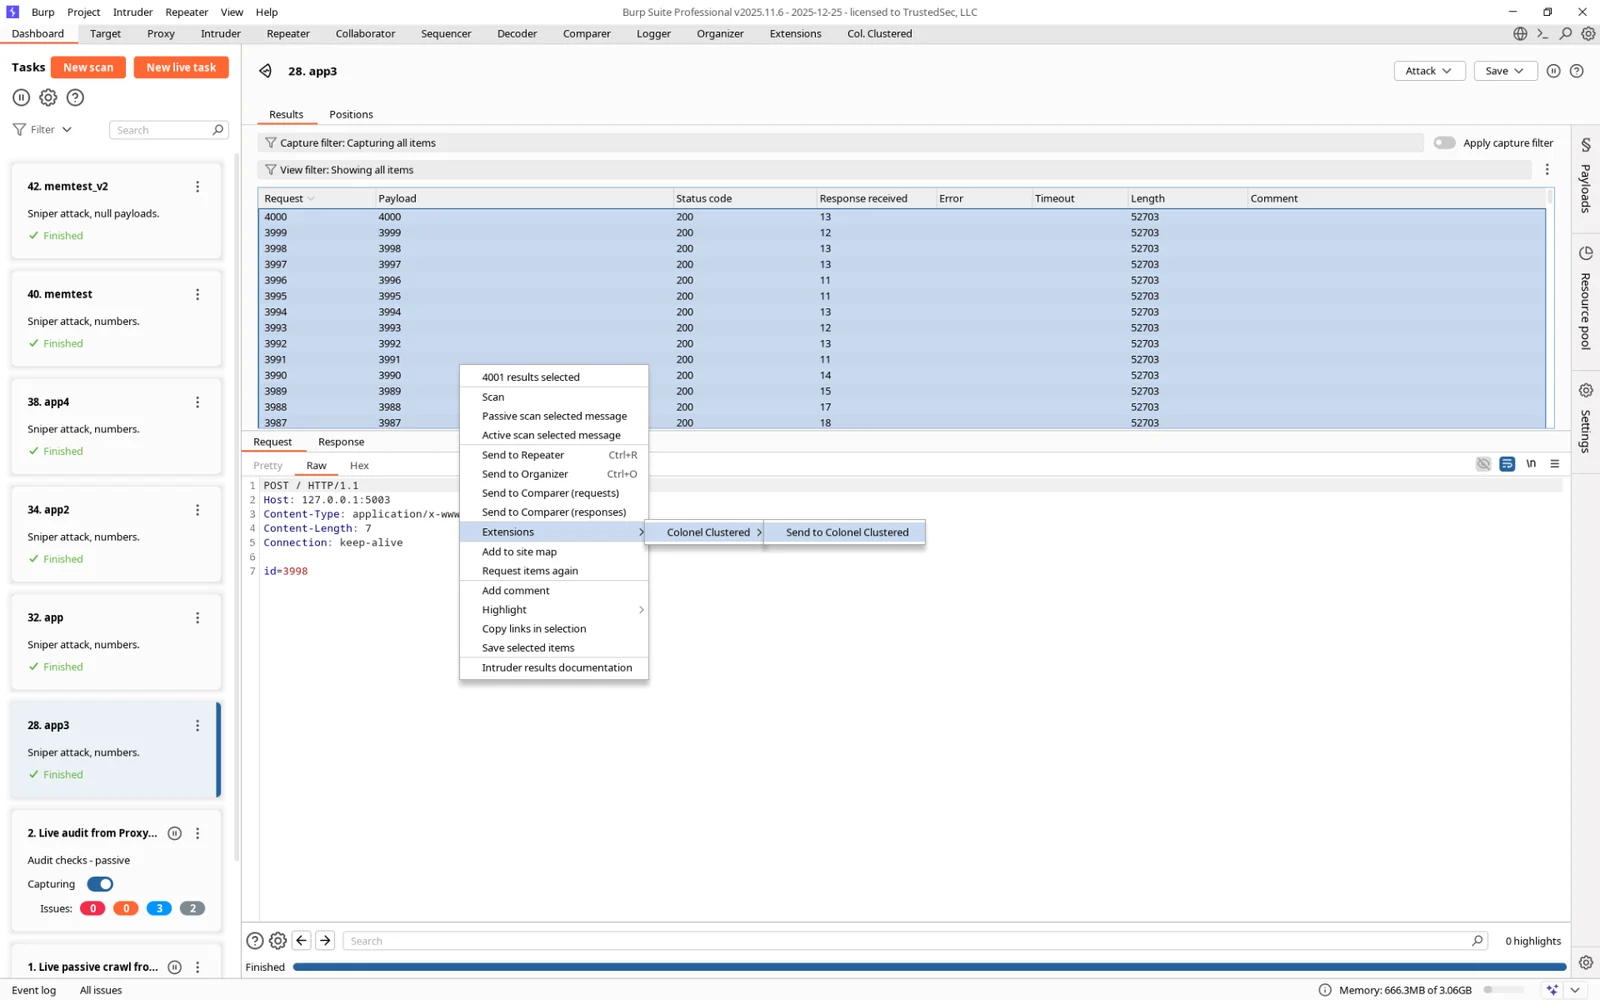 hoodoer/colonelclustered
Un plugin de Burp en Java que realiza agrupamiento de texto en las respuestas para identificar valores atípicos/grupos basándose en el contenido real…
 d0ge/websocketturbointruder
Extensión de Burp Suite para fuzzing de mensajes WebSocket con código Python personalizado, compatible con múltiples motores, enrutamiento de…
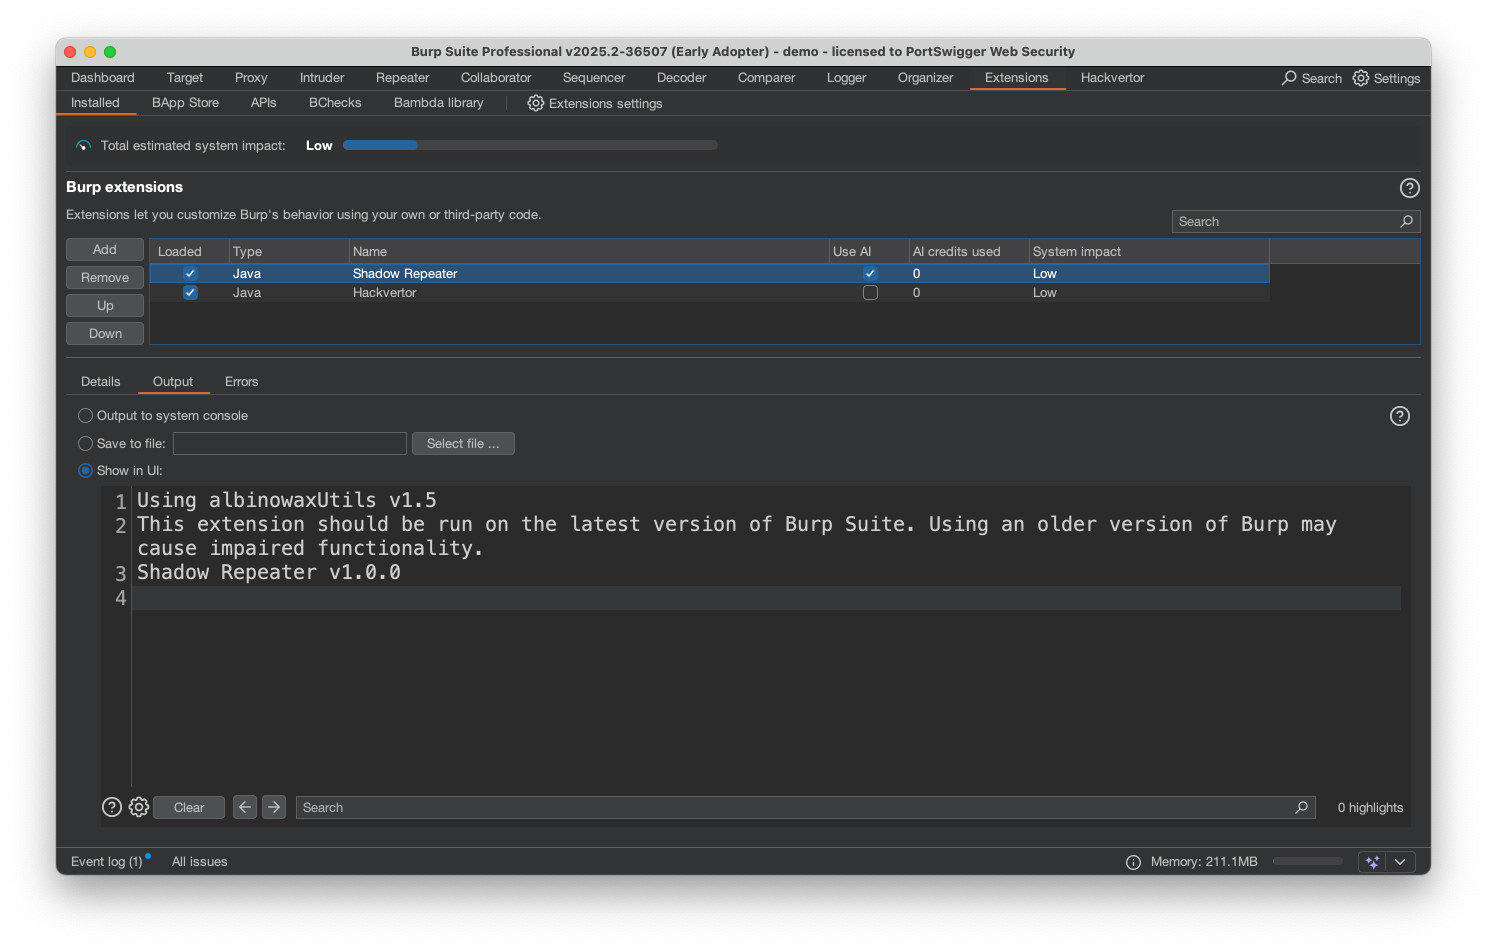 hackvertor/shadow-repeater
Extensión de Burp Suite Repeater que muta automáticamente los payloads y analiza las respuestas para descubrir path traversal, inyección SQL, XSS y…
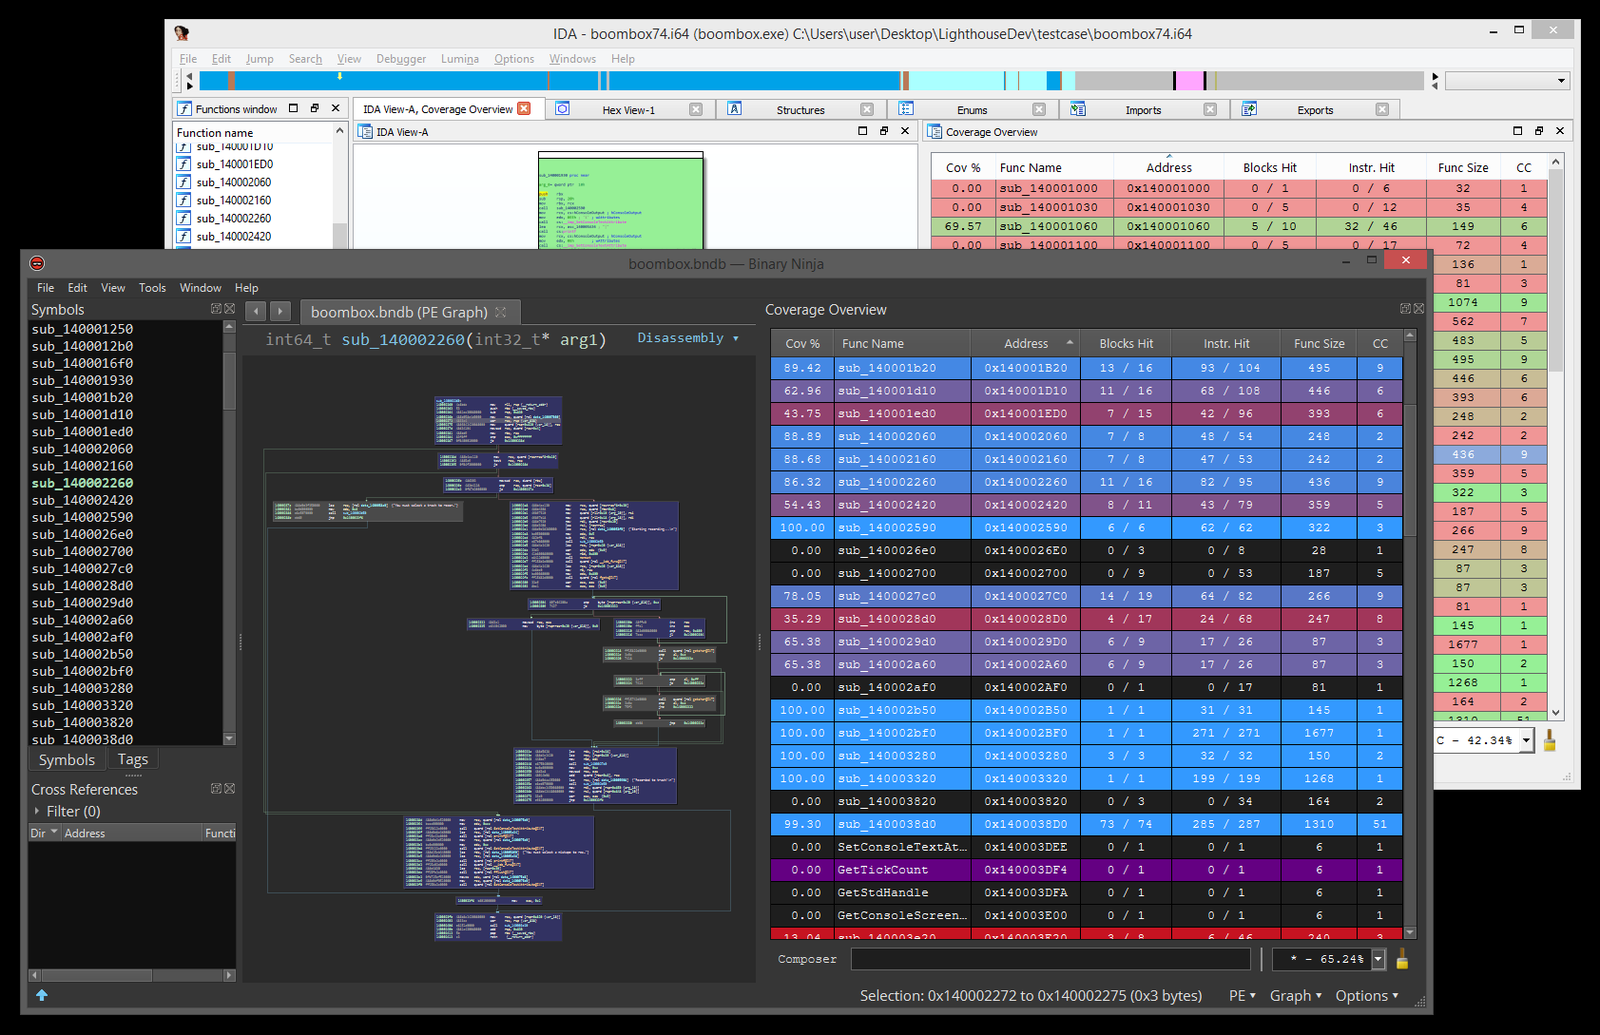 gaasedelen/lighthouse
Un Explorador de Cobertura para Ingenieros Inversos