

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Forensia de Red — Herramientas | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
133 resultados
scripts preview

scripts

GitHubclausing/scripts

Colección de scripts en Python y Perl para informática forense digital, respuesta a incidentes y análisis de red, incluyendo herramientas de firmas…
packet-sniffing-analysisnetwork-forensicsscripting-automation+5
86
hace 10 días
Decretum preview

Decretum

GitHubopposum0112/decretum

Compilador LinkML de contratos para investigadores de seguridad
defensive-toolsnetwork-forensicsscripting-automation+7
hace 29 días
dns_watchdog_windows2 preview

dns_watchdog_windows2

GitHubmicrolaser/dns_watchdog_windows2

Script de PowerShell que monitorea el tráfico DNS de Windows mediante pktmon para detectar envenenamiento, suplantación, respuestas de resolutores no…

defensive-toolspacket-sniffing-analysisnetwork-forensics+5
hace 28 días
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension
defensive-toolsioc-managementmemory-forensics+9
33hace 1 día
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…

defensive-toolsioc-managementdynamic-analysis-sandboxing+7
61hace 17 días
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
602hace 28 días
gopacket preview

gopacket

GitHubgoogle/gopacket

Proporciona capacidades de procesamiento de paquetes para Go

packet-sniffing-analysisnetwork-forensicsnetwork-security+1
6.8khace 1 año
timesketch preview

timesketch

GitHubgoogle/timesketch

Plataforma colaborativa de análisis de líneas de tiempo forenses para ingerir, buscar y anotar registros de eventos con el fin de apoyar la respuesta…
disk-forensicsioc-managementmemory-forensics+7
3.4khace 4 días
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

Recorre cualquier volcado de memoria. Encuentra lo que está oculto. Forensia del kernel de Linux + Windows desde un único binario Rust estático — no…
ioc-managementmemory-forensicsnetwork-forensics+7
12hace 1 mes
wireshark preview

wireshark

GitHubwireshark/wireshark

Capture y analice el tráfico de red con inspección profunda de paquetes, decodificación de protocolos en cientos de protocolos y soporte de archivos…
packet-sniffing-analysiswi-fi-auditingbluetooth-security+11
10.0khace 11h 43m
securityonion preview

securityonion

GitHubsecurity-onion-solutions/securityonion

Plataforma de monitoreo de seguridad de código abierto para caza de amenazas, detección de intrusiones, gestión de registros, respuesta a incidentes…
defensive-toolspacket-sniffing-analysisnetwork-forensics+9
4.9khace 1 mes
windows-malware-behavioral-analysis preview

windows-malware-behavioral-analysis

GitHub0x0allenace/windows-malware-behavioral-analysis

Análisis de comportamiento de una muestra simulada de malware de Windows en múltiples etapas mediante FLARE-VM y REMnux. Investigación DFIR basada en…
ioc-managementpacket-sniffing-analysisdynamic-analysis-sandboxing+8
1hace 2 meses
security-writeups preview

security-writeups

GitHubalzeaty1/security-writeups

CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
network-forensicsweb-application-exploitationweb-security+5
hace 22 días
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

Network forensics writeup + herramientas para un desafío DFIR de TryHackMe: revierte una cadena de exfiltración hex→Base64→XOR a partir del tráfico…
packet-sniffing-analysispassword-crackingmemory-forensics+6
hace 2 meses
NetScope preview

NetScope

GitHubspectralzero/netscope

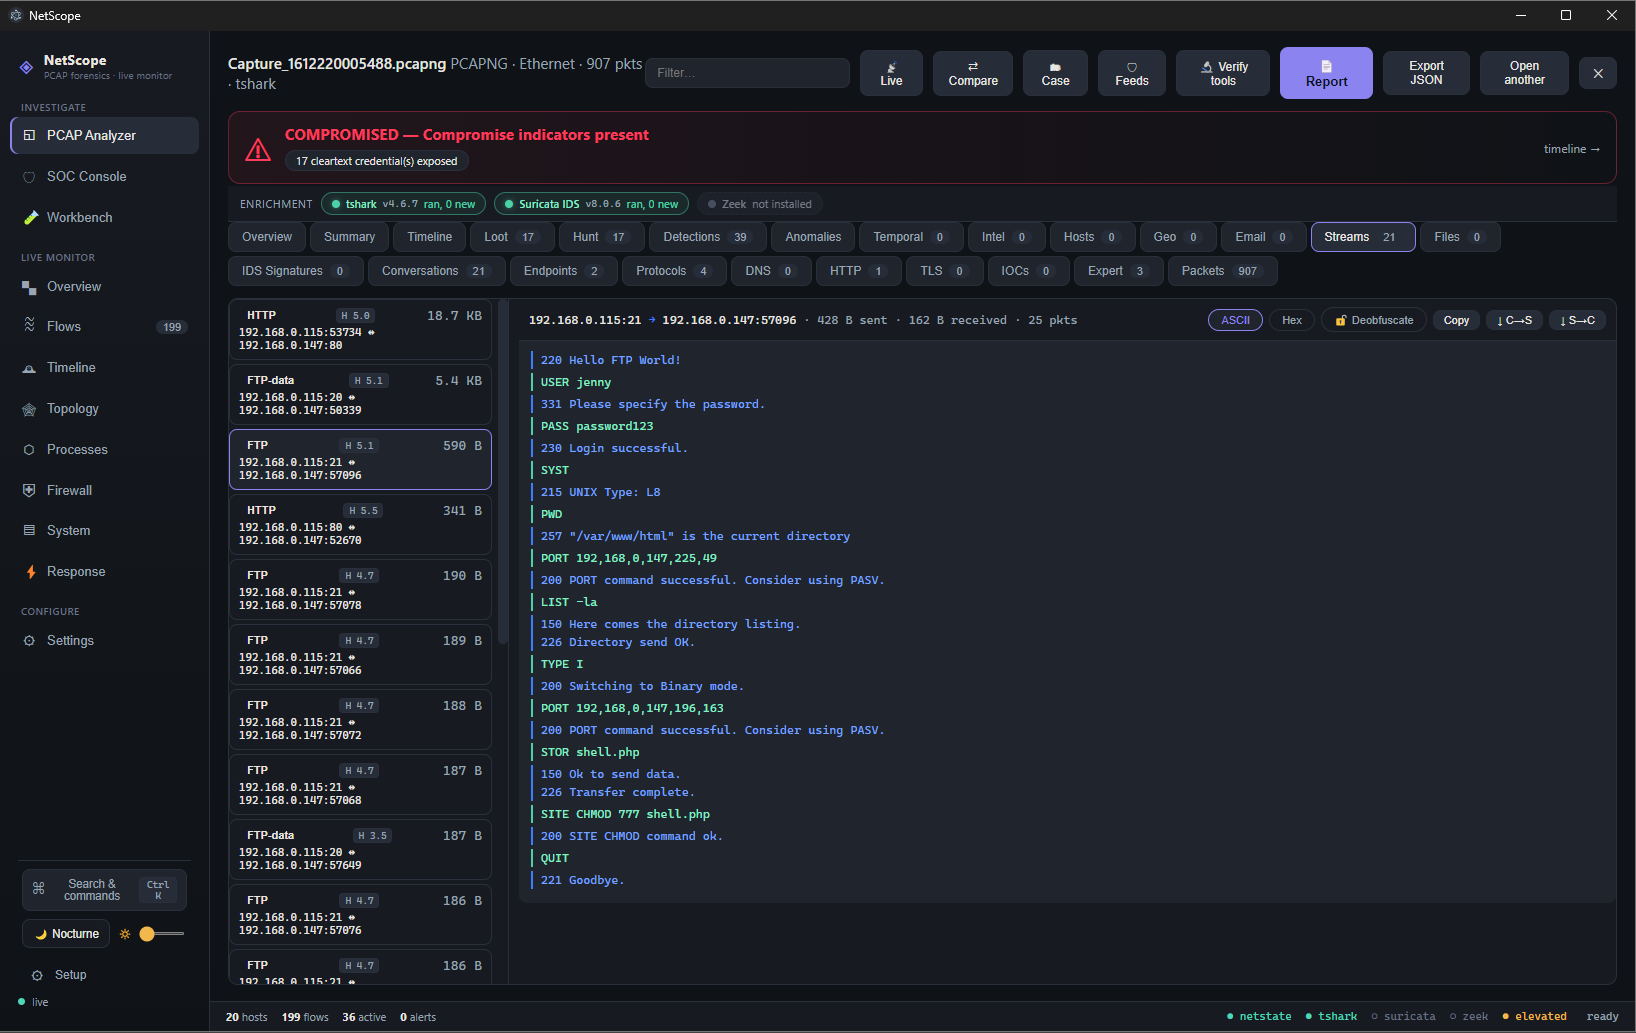
Plataforma de investigación y respuesta de red offline-first para Windows. Convierte una captura pcap o en vivo en un veredicto forense completo —…
ioc-managementpacket-sniffing-analysisnetwork-forensics+5
2hace 2 meses
DFIR4vSphere preview

DFIR4vSphere

GitHubanssi-fr/dfir4vsphere

Módulo de PowerShell para análisis forense de VMWare vSphere
cloud-infrastructure-securitydefensive-toolsnetwork-forensics+5
185hace 1 año
DC30-Badge-Challenge-Writeup preview

DC30-Badge-Challenge-Writeup

GitHubkybr-git/dc30-badge-challenge-writeup

Informe del desafío de la insignia de DEF CON 30
network-forensicssteganographydigital-forensics+3
72hace 4 años
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Librería de Python para diseccionar y analizar datos relacionados con Cobalt Strike, como payloads de Beacon y perfiles Malleable C2

network-forensicsmalware-analysisdigital-forensics+4
193hace 3 días
Anterior12…8Siguiente