

cve-intel
 fazmin/cve-intel
Inteligencia de seguridad local para el triaje de CVE — 31 herramientas, 25 fuentes, puntuaciones de riesgo y un servidor MCP para agentes de IA,…
ioc-managementosintvulnerability-scanners+8
5
fazmin/cve-intelInteligencia de seguridad local para el triaje de CVE — 31 herramientas, 25 fuentes, puntuaciones de riesgo y un servidor MCP para agentes de IA,…
 pennacle-security/summit
Plataforma de código abierto para pruebas de seguridad web: proxy, escáner y fuzzer en una sola CLI. Por Pennacle Security.
 capture0x/confirmesc
Enumerador de privesc para Linux que confirma la explotabilidad y te da el comando exacto para obtener una shell de root, sin necesidad de buscar en…
 owasp/secretsifter
Proyecto Incubator de OWASP: detecta credenciales expuestas en contenido entregado por el navegador (JavaScript, respuestas de configuración, tráfico…
 1n3/sn1per-mcp
Servidor MCP que permite a los asistentes de IA controlar una instalación autoalojada de Sn1per, ejecutando escaneos delimitados y auditados y…
 affolter-engineering/xssearch
Escáner XSS basado en Rust con selección de payloads consciente del contexto, detección y evasión de WAF, crawling, callbacks de XSS ciego y análisis…
 gach0ng/agentstalker
Framework de auditoría de seguridad de extremo a extremo para agentes LLM: modelado estático de AST y de propagación de datos (taint), síntesis de…
 m14r41/scan4secrets
Encuentra credenciales y secretos con más de 170 reglas que abarcan código fuente, URL web y CI/CD, los verifica contra las API de los proveedores y…
 tegal1337/pocketpentester
Kit de herramientas de seguridad ofensiva para Android con enfoque offline-first, que incluye 21 módulos para reconocimiento, escaneo de puertos,…
 yslxotwod/wifisting
Kit de herramientas de seguridad inalámbrica GTK4 con 57 módulos shell independientes para Wi-Fi, Bluetooth, RF, Zigbee, NFC y ataques del lado del…
 gmh5225/llm-guard-service
Un servicio para proporcionar protección contra la inyección de prompts, ataques de jailbreak y contenido dañino al interactuar con servicios de IA.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…
 grayddq/eburst
Este script proporciona principalmente funcionalidad de fuerza bruta de cuentas para servidores de correo Exchange, integrando los métodos de fuerza…
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
 cisagov/kev-data
Refleja el catálogo de Vulnerabilidades Explotadas Conocidas (KEV) de CISA en formato CSV y JSON con un esquema JSON, lo que permite el acceso…
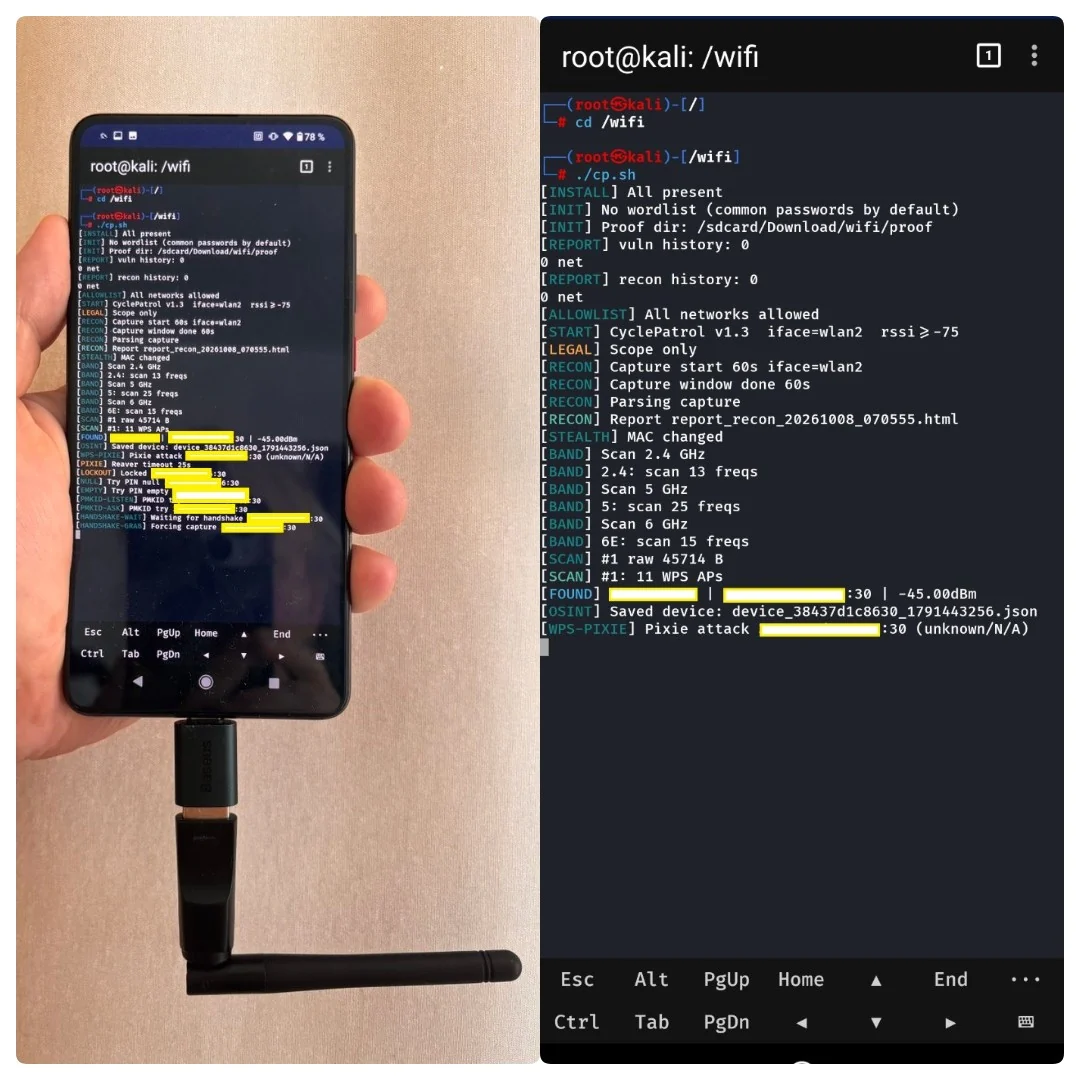 buybitart/cyclepatrol
Herramienta Bash para comprobaciones de seguridad Wi-Fi a pie en bucle, con informes de evidencia.