

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
HostBadger — Auditor de endurecimiento de hosts Windows y herramienta de remediación en PowerShell: comprobaciones CIS, DISA STIG, Essential Eight, correcciones reversibles, análisis con IA opcional | Kitploit
Herramientas/GitHubGitHub/g4bri-3l3/hostbadger
Herramientas DefensivasEscalada de PrivilegiosEscáneres de VulnerabilidadesAnálisis de VulnerabilidadesAuditoría de ConfiguraciónPapers e InvestigaciónMala ConfiguraciónRespuesta a IncidentesAnálisis de Registros
GitHubg4bri-3l3/hostbadger

HostBadger

Auditor de endurecimiento de hosts Windows y herramienta de remediación en PowerShell: comprobaciones CIS, DISA STIG, Essential Eight, correcciones reversibles, análisis con IA opcional

Ver Repositorio
274108hace 5 díasRevisado por Kitploit
Compartir
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

License: MIT OpenSSF Baseline

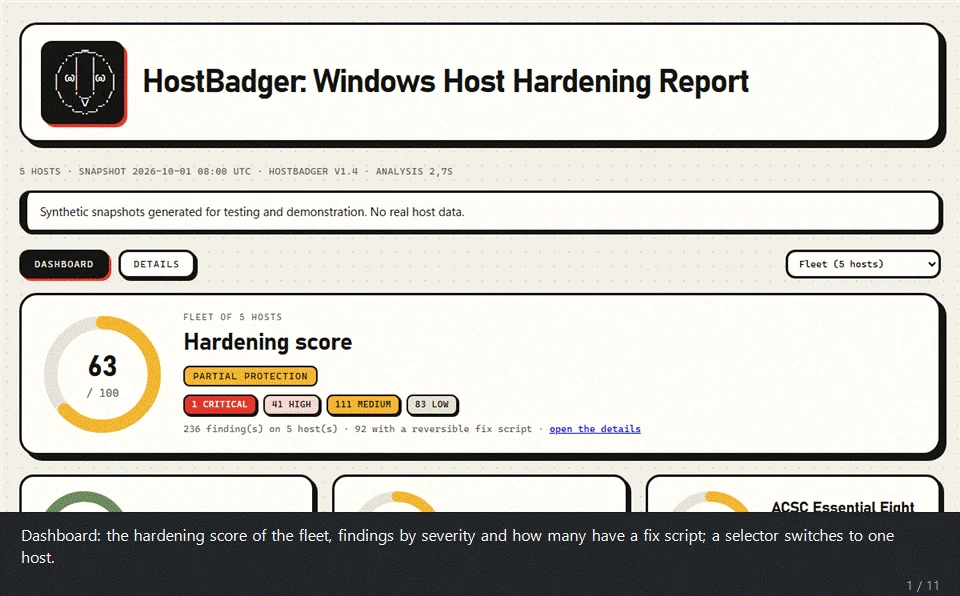
Un recorrido por el informe de demostración

Resumen

HostBadger audita la configuración de seguridad de las máquinas Windows y te dice qué es débil. Funciona en dos pasos. Un único script de PowerShell toma una instantánea de solo lectura de un host. Después, el analizador lee las instantáneas sin conexión y escribe un informe HTML, un CSV de hallazgos y, si lo deseas, JSON Lines para un SIEM. Pásale una instantánea o una carpeta con cientos y obtendrás todo el parque en un solo informe, o un informe por host.

  • 223 comprobaciones y unos 1.600 ajustes: 210 comprobaciones escritas a mano más 1475 reglas de registro DISA STIG, con el benchmark CIS Windows 11 como línea base, y los controladores comparados con 2.198 archivos de controlador vulnerables o maliciosos conocidos (LOLDrivers).
  • Recopila en cualquier lugar, analiza en cualquier lugar: el recopilador es un único archivo .ps1, sin módulo y sin prompt, que se ejecuta como SYSTEM o como administrador a través de cualquier herramienta que pueda ejecutar un script de PowerShell en tus hosts (la respuesta en vivo de un EDR como CrowdStrike Falcon RTR, un RMM, scripts de Configuration Manager o Intune, un script de inicio de Directiva de grupo, PowerShell remoting) y tarda unos 15 segundos por host.
  • Solo lectura: no cambia nada ni inicia nada, y no realiza ninguna llamada de red a menos que se lo pidas: -CheckUpdates (el servicio Windows Update busca actualizaciones faltantes), -KevOnline (descarga el catálogo CISA KEV, www.cisa.gov), -DriversOnline (descarga el catálogo LOLDrivers, www.loldrivers.io), -EolOnline (descarga datos del ciclo de vida del software, endoflife.date), -ChocoOnline (descarga versiones de programas, community.chocolatey.org), -CveOnline (descarga CVE y puntuaciones EPSS, services.nvd.nist.gov y epss.empiricalsecurity.com), -ExtensionsOnline (descarga la lista de extensiones de navegador eliminadas de las tiendas, raw.githubusercontent.com), -ExploitsOnline (descarga las referencias de Metasploit y Exploit-DB, raw.githubusercontent.com y gitlab.com) y -SendToAI (Gemini). Cada una se indica donde se ofrece. Test-HostBadgerSafety.ps1 demuestra el resto a partir del código.
  • Honesto sobre las lagunas: lo que no se pudo leer se lista como no evaluado, nunca como limpio.
  • Nada que instalar: Windows PowerShell 5.1 o PowerShell 7.
  • Windows 10, Windows 11 y Windows Server: cada host recibe las comprobaciones generales y los STIG de Defender, Firewall, Edge, Chrome, Firefox y Office (cuando están instalados); un host Windows 10 también recibe el STIG de Windows 10 y un host Windows 11 el STIG de Windows 11. Los números de regla CIS son los del benchmark propio del host: Windows 11, Windows 10, Windows Server 2022, 2019 o 2016 (otras versiones conservan los números de Windows 11). Un host Windows Server 2016, 2019, 2022 o 2025 recibe su propio STIG, las reglas de controlador de dominio o de servidor miembro según el rol (otras versiones de servidor no reciben ningún STIG de Windows); sus derechos de usuario se evalúan según la lista de servidor miembro o de controlador de dominio del benchmark CIS Server.

Lee lo que un host realmente hace, que no siempre es lo que la política dice que debería hacer.

Características

Áreas de seguridad

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





