SecretSifter
Proyecto Incubator de OWASP: detecta credenciales expuestas en contenido entregado por el navegador (JavaScript, respuestas de configuración, tráfico…

Proyecto Incubator de OWASP: detecta credenciales expuestas en contenido entregado por el navegador (JavaScript, respuestas de configuración, tráfico…

Encuentra cada solicitud de API que realiza una aplicación web, desde el JavaScript que envía: método, URL, cuerpo, encabezados y operaciones…

Un proxy inverso centrado en la seguridad, diseñado para proteger la web libre.

Un servicio para proporcionar protección contra la inyección de prompts, ataques de jailbreak y contenido dañino al interactuar con servicios de IA.

VulnCheck's official command line tool

Protección en tiempo de ejecución de aplicaciones para servidores web Python, funciones serverless y servidores MCP, que detecta ataques, inyección…

IDE de código abierto para explorar y probar API's (alternativa ligera a Postman/Insomnia)

La herramienta de ataque a API de un solo disparo: encuentra la URL de la API a partir de la raíz dada y simula los ataques automatizados

Gateway de código abierto que protege, gobierna y observa las llamadas a herramientas MCP y el tráfico LLM de los agentes de IA, con autenticación…

Motor de triaje de seguridad en Python de biblioteca estándar que escanea aplicaciones web, APIs, LLMs y paquetes móviles mediante inspección pasiva…

CLI de almacenamiento de objetos compatible con S3 multicloud para listar, exportar y descargar buckets en AWS, Aliyun, Tencent, Huawei y más, con…

Un plugin de WordPress que expone un servidor MCP sobre la API REST, con el modelo de seguridad como punto central -- cierra la forma de bypass de…

Red team de IA local-first para seguridad de aplicaciones web, API y LLM. Razonamiento estilo atacante, hallazgos respaldados por evidencia y…

Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.

Aplica delegación de privilegios mínimos para agentes de IA con credenciales firmadas y con alcance definido. Otorga a los subagentes capacidades y…

Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…

LuaJIT FFI bindings para libinjection, que proporcionan detección de inyección SQL y XSS con APIs específicas de contexto para la seguridad de…

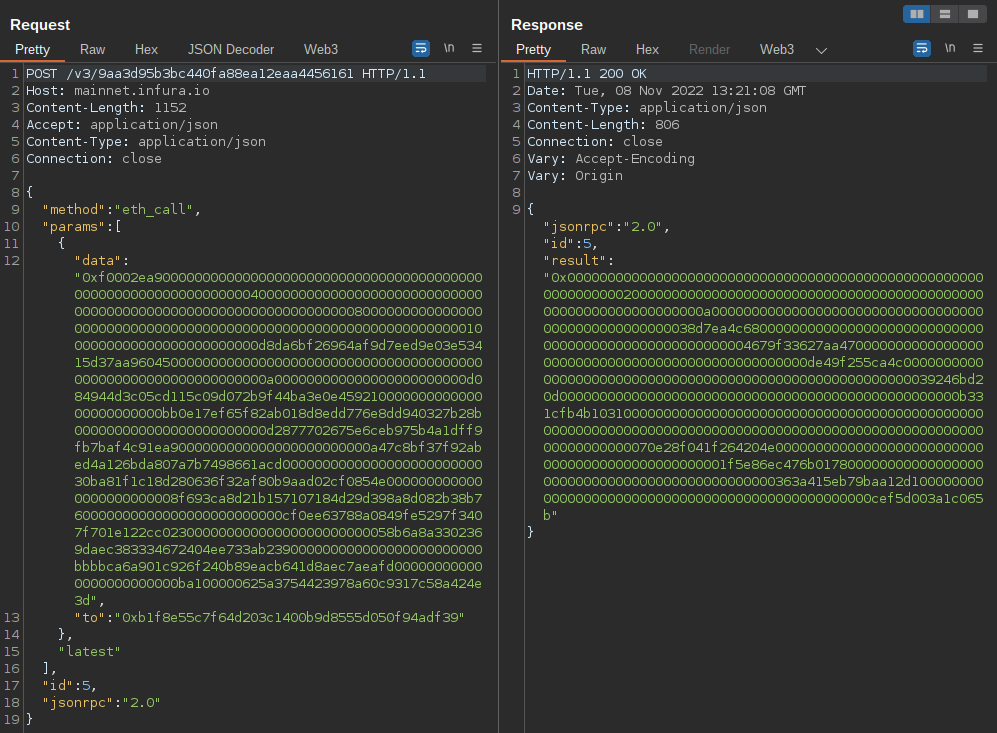
Extensión de Burp Suite para decodificar llamadas JSON-RPC de Ethereum e interacciones con contratos inteligentes, con soporte para múltiples cadenas…