

ReArk
 lkimuk/reark
Una herramienta inteligente de análisis de ingeniería inversa diseñada para múltiples plataformas objetivo, actualmente compatible con HarmonyOS…
android-securitystatic-analysisdynamic-analysis-sandboxing+6
315
lkimuk/rearkUna herramienta inteligente de análisis de ingeniería inversa diseñada para múltiples plataformas objetivo, actualmente compatible con HarmonyOS…
 0xenesbayram/cve-2026-85706
Análisis de causa raíz, laboratorio Docker vulnerable y scripts PoC para CVE-2026-85706, una lectura arbitraria de archivos sin autenticación en…
 muhammedhussein17/keycloak
Investigación de seguridad que revela CVE-2026-9794, una falla de enumeración de ID de cliente no autenticado en Keycloak SAML ECP mediante…
 shirouuu/gitea-template-sync-path-traversal-privilege-escalation-cve-2026-38526-
PoC y write-up para la escalada de privilegios de "Nexus" en HackTheBox: servicio de sincronización de plantillas de Gitea ejecutado como root,…
 34zy/cve-2026-72898
Exploit en Python para CVE-2026-72898, una inyección SQL no autenticada en el endpoint de restablecimiento de contraseña de Metabase que crea cuentas…
 e5dfdd568a75282b712b6d93a7a18e12/cve-2025-32432
Exploit en Python para CVE-2025-32432, un RCE no autenticado en Craft CMS mediante inyección __class de Yii2, con ejecución de comandos y soporte…
 newazbenalam/root-my-galaxy-payloads
Payloads root específicos del dispositivo para CVE-2026-43499 y artefactos de KernelSU para modelos Samsung Galaxy, con perfiles de firmware, código…
 genksome/ghost-hoock
GhostLock reducido a una sola primitiva: SELinux desactivado en Galaxy A17 (BZA5) mediante futex PI UAF (CVE-2026-43499). Sin root, sin parche de…
 rh-rahulshetty/log4shell-cve-2021-44228
Fixture Java/Maven deliberadamente vulnerable para probar la detección de Log4Shell (CVE-2021-44228), la clasificación del impacto en el código y las…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 y automatización de exploit DirtyCOW + desbloqueo post-root + módulos Magisk para Sony BRAVIA KDL-43W800C
 vudangducminh/cve-2016-5195
Prueba de concepto de exploit para CVE-2016-5195 (Dirty COW), una condición de carrera del kernel de Linux que permite la escalada de privilegios…
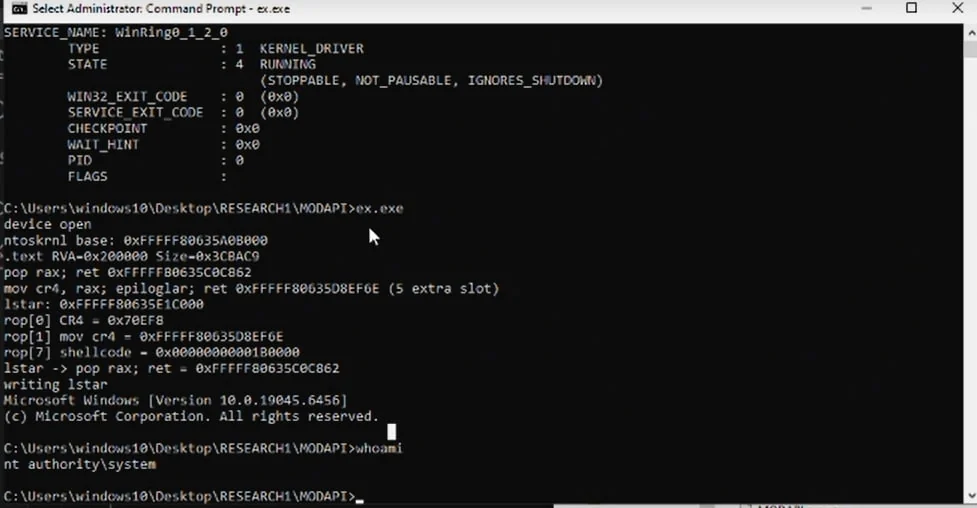 mein-0/lolmodapi
Exploit de escalada de privilegios local para el controlador MODAPI.sys de MSI Dragon Center, que abusa de escrituras MSR no autenticadas para eludir…
 threatexpert/gonc
Netcat con NAT traversal automatizado, P2P seguro y funciones avanzadas para acceso a shell, transferencia de archivos y proxy de red.
 runzeroinc/sshamble
Herramienta de investigación que escanea servicios SSH en busca de omisiones de autenticación, fugas de temporización, claves débiles y exposiciones…
 gavmor/x86-cpp-reversing-skill
Habilidad de Claude Code para ingeniería inversa de binarios C++ x86 de 32 bits little-endian (vtables, RTTI, recuperación de herencia)
 falconforceteam/falcondash
Cuadro de mando de Azure workbook que visualiza y explora métricas de rendimiento de detección, ayudando a los equipos de seguridad a medir y…
 diegoarias008/cve-2026-20079-checker
Comprobador de Python de solo lectura que valida el comportamiento de omisión de autenticación de CVE-2026-20079 en Cisco FMC mediante la comparación…
 freire007-byte/sentric-core
Agente de IA autónomo con su propia identidad cripto — caza CVEs, construye laboratorios de exploits, valida vulnerabilidades (primer PoC público de…