

secbox
 yv1ing/secbox
Realización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
network-mappingvulnerability-analysismobile-app-pentesting+9
yv1ing/secboxRealización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.
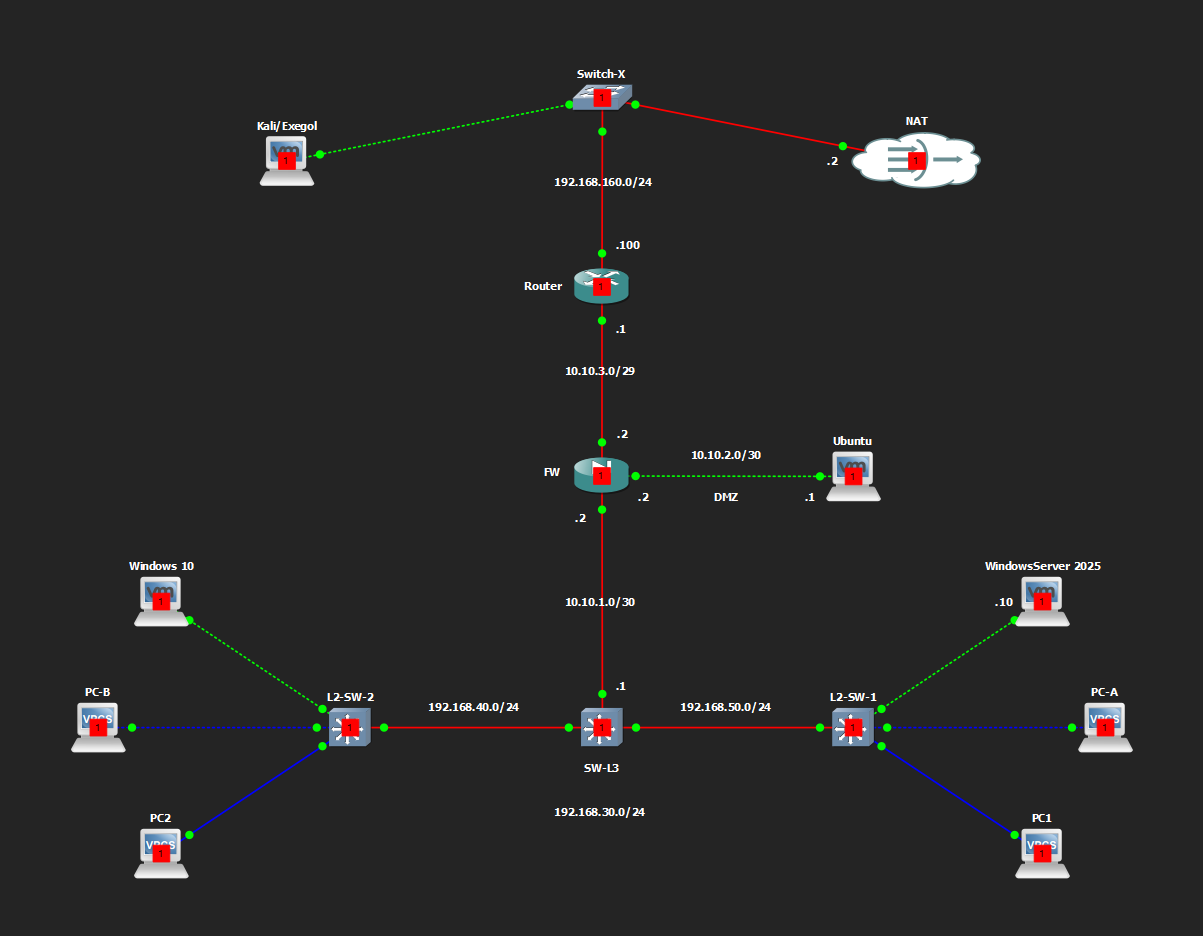 ko0ler/homelab
Laboratorio casero de GNS3 que documenta una red segmentada con firewall Cisco ASAv, núcleo L3, DMZ y un dominio de Active Directory para practicar…
 woldann/exoproc
Instrumentación entre procesos para Windows x64 en TypeScript — engancha funciones, redirige hilos y lee/escribe memoria en otro proceso, sin…
 anthropics/oss-scanner
Servicio que compila repositorios de código abierto registrados en VM aisladas sin conexión y los escanea en busca de vulnerabilidades de seguridad,…
 google/kernel-research
Kit de explotación del kernel de Linux que proporciona una biblioteca para construir exploits, generadores de cadenas ROP y stack pivots, ejecutores…
 googleprojectzero/p0tools
Colección de documentos de investigación de vulnerabilidades de Google Project Zero y pequeñas herramientas de seguridad independientes, incluidas…
 tandasat/minivisorpkg
El hipervisor UEFI de investigación que admite el arranque de un sistema operativo.
 githubsecuritylab/seclab-taskflows
Flujos de tareas de agentes de IA de ejemplo y servidores MCP para auditar código fuente, clasificar problemas y detectar vulnerabilidades en…
 slowmist/knowledge-base
Base de conocimiento curada sobre investigación de seguridad blockchain, informes de auditoría, guías y traducciones que abarcan contratos…
 cisagov/vulnrichment
Un repositorio para realizar enriquecimiento de vulnerabilidades.
 darthton/hyperbone
Hipervisor VT-x minimalista para Windows x64 que proporciona hooks en línea de syscall, MSR, IDT y kernel, además de sustitución de páginas basada en…
 ionescu007/simplevisor
Hipervisor mínimo Intel VT-x para Windows y UEFI que virtualiza un host en vivo para introspección, con soporte para hyperjacking dinámico,…
 not-matthias/amd_hypervisor
Framework de hipervisor AMD SVM en Rust con manejadores vmexit personalizables (MSR, CPUID, RDTSC) y hooking NPT para monitoreo e investigación a…
 tandasat/hello-vt-rp
Un hipervisor simple que demuestra el uso de la tecnología Intel VT-rp (redirect protection).
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
 opposum0112/cusimanse
Marco componible de contratos de investigación y recetas YAML para experimentos de seguridad operados por agentes en cómputo desechable
 opposum0112/decretum
Compilador LinkML de contratos para investigadores de seguridad
 praetorian-inc/capability-sdk
SDK de Go compartido que define una interfaz de capacidad estándar para escáneres de seguridad, con salida de hallazgos en múltiples formatos…