

confirmesc
 capture0x/confirmesc
Enumerador de privesc para Linux que confirma la explotabilidad y te da el comando exacto para obtener una shell de root, sin necesidad de buscar en…
privilege-escalationvulnerability-scannersexploitation+7
1
capture0x/confirmescEnumerador de privesc para Linux que confirma la explotabilidad y te da el comando exacto para obtener una shell de root, sin necesidad de buscar en…
 yv1ing/secbox
Realización de pruebas de ciberseguridad utilizando el agente pi en un entorno sandbox preconstruido.

 rdelasierra-uy/rag-seguridad
CyberRAG — RAG 100% local (Ollama) sobre apuntes y libros de ciberseguridad: recuperación híbrida, respuestas con citas, asistente de pentest por…
 rdelasierra-uy/portfolio
Vitrina profesional: writeups de Hack The Box, informes, casos de estudio GRC (ISO 27001/27002/27005/27035, ISO 31000 + MAGERIT), scripts de…
 abraxas/gatex
FortinetHunter (@YogSoth0) aplicación de cracking de binarios. Parte del CTF para FortinetHunter. Puerta ELF: un Nuitka onefile stripped, un…
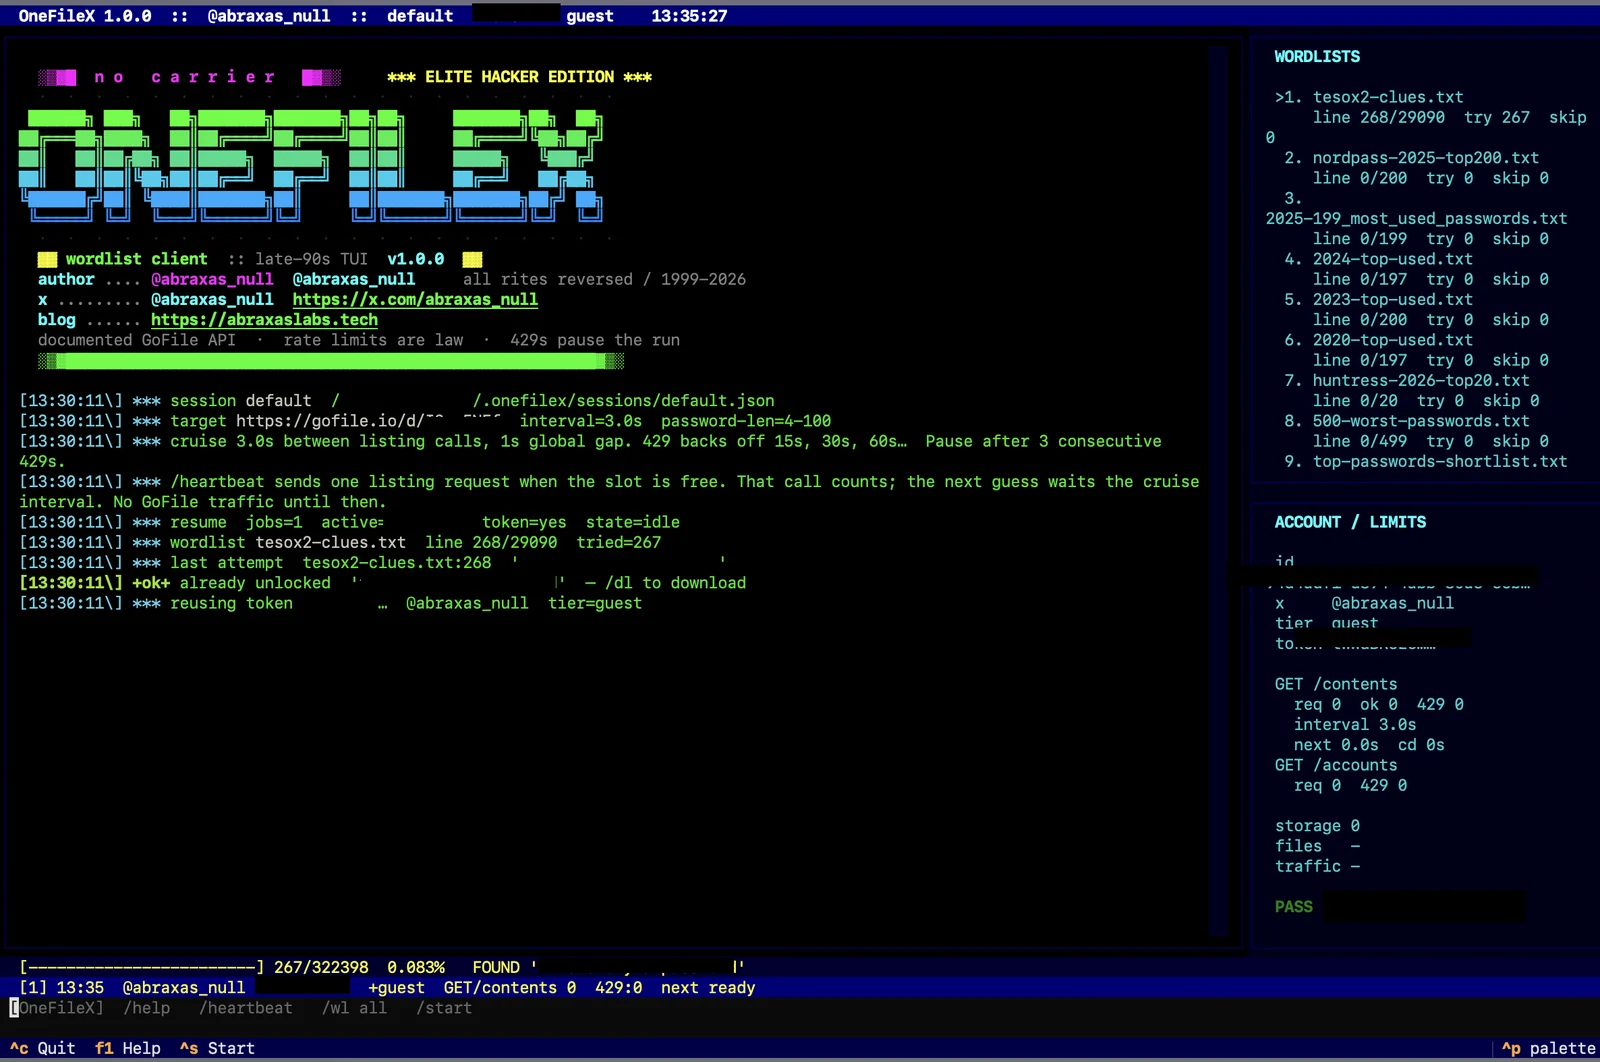 abraxas/gofilex
Fuerza bruta de listas de palabras para contraseñas de descarga de GoFile (gofile.io)
 gmh5225/kernel-ctf
Colección de desafíos CTF de explotación del kernel de Linux que abarcan vulnerabilidades de desbordamiento de búfer, use-after-free y condiciones de…
 b4sith-sec/gu3ssweak
Aplicación Android deliberadamente vulnerable para investigación de seguridad móvil y práctica de bug bounty - OWASP Mobile Top 10
 mister-iks/pcybox-attackgraph
Laboratorio de navegador de código abierto para construir una infraestructura simulada, observar cómo un ataque se desplaza a través de ella y…
 mitsu-bis/security-portfolio
Portafolio de seguridad de hallazgos originales de divulgación responsable, write-ups de CTF y laboratorio, notas de metodología y herramientas de…
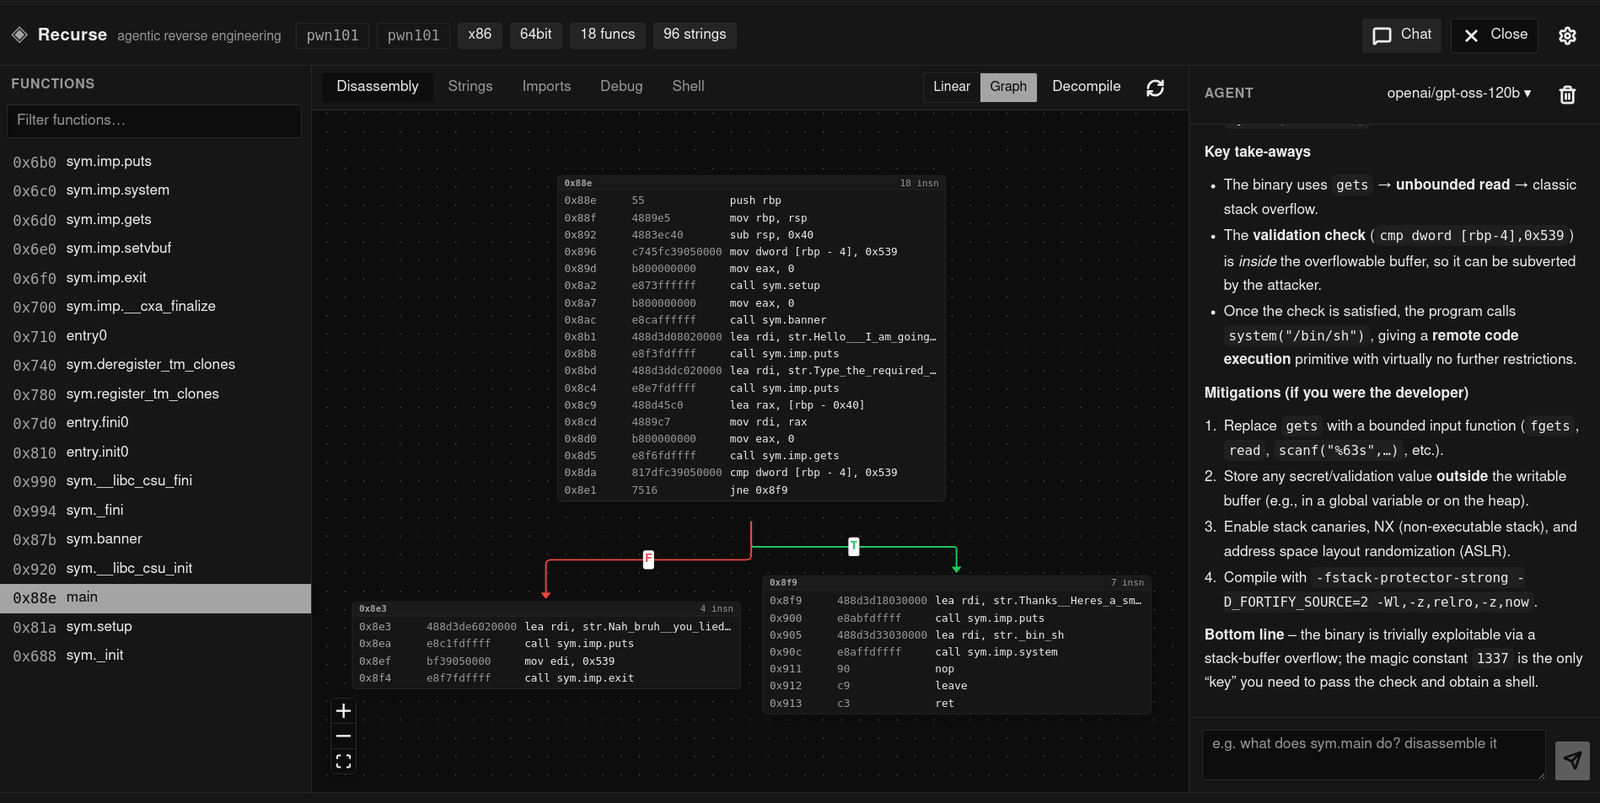 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 w4r10ck423/envvisualizer
Analiza y visualiza /proc/self/environ en máquinas Linux comprometidas — categoriza las variables de entorno por stack tecnológico (AWS, Django,…
 s1n6h/pentest-harness
Arnés de agente de IA autoalojado para pentests autorizados, bug bounty, laboratorios de seguridad y CTFs. Basado en plugins, con soporte para…
 mubix/ai-ctf
Plataforma local de Capture-the-Flag con IA con lecciones guiadas sobre inyección de prompts, abuso de llamadas a herramientas y OSINT contra seis…
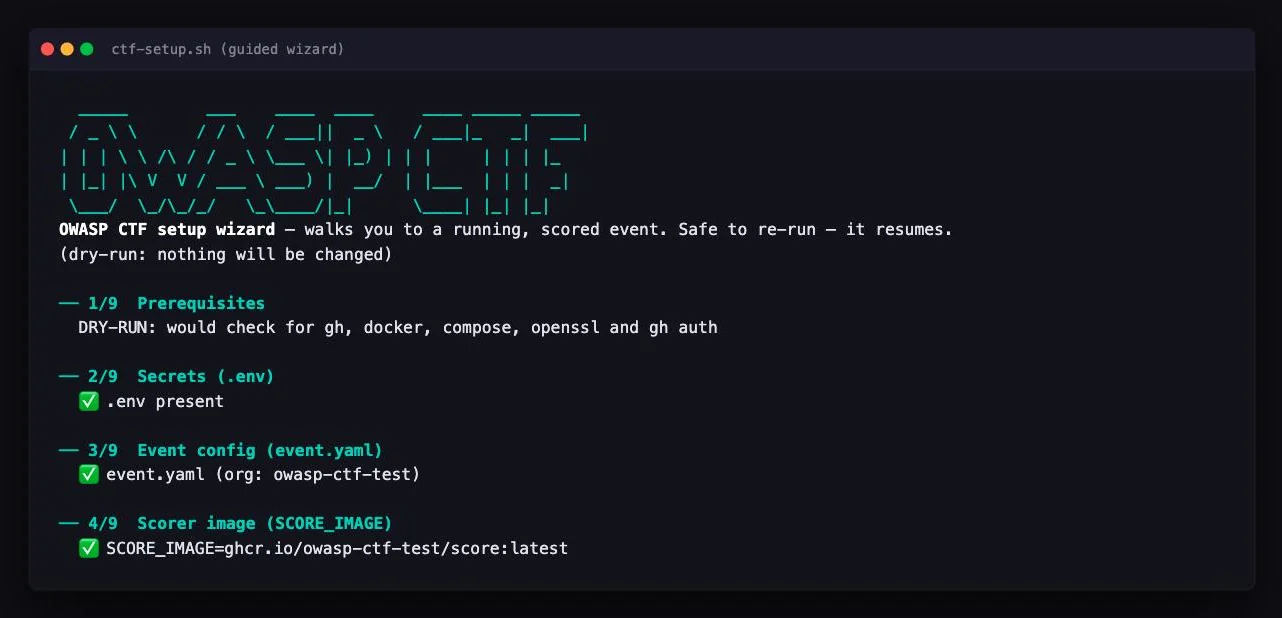 owasp/owasp-ctf-in-a-box
Self-hosted OWASP CTF kit: one box, one free GitHub org, no cloud dependencies
 whgojp/javaseclab
Laboratorio integral de vulnerabilidades en Java con código vulnerable y corregido, escenarios de ataque, notas de auditoría de fuentes/sinks y guía…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 whereisxuezugi/cplhf
Kit modular de herramientas Bash que fortalece los sistemas Debian/Ubuntu para competiciones CyberPatriot, automatizando el endurecimiento de…