Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Explotación de Aplicaciones Web — Herramientas | Kitploit

Herramientas

TodasSeguridad AndroidAutenticación y AutorizaciónSeguridad de Infraestructura en la NubeHerramientas DefensivasForensia de DiscoSeguridad de Sistemas EmbebidosUtilidades de Propósito GeneralGestión de Indicadores de Compromiso (IOC)OSINT (Inteligencia de Fuentes Abiertas)Sniffing y Análisis de PaquetesDescifrado de ContraseñasFrameworks de Pruebas de PenetraciónHerramientas de PhishingEscalada de PrivilegiosReconocimientoAnálisis EstáticoEscáneres de VulnerabilidadesEscáneres de Vulnerabilidades WebAuditoría Wi-FiSeguridad BluetoothSeguridad de ContenedoresAnálisis Dinámico (Sandboxing)Herramientas de Cifrado/DescifradoFrameworks de ExploitsGestión de IdentidadesSeguridad iOSSeguridad IoTForensia de MemoriaMapeo de RedesOSINT para Ingeniería SocialAtaques de ContraseñasGeneración de PayloadsMecanismos de PersistenciaEscaneo de PuertosAnálisis Estático de Código (SAST)Feeds y Agregadores de AmenazasAnálisis de VulnerabilidadesProxies Web e InterceptaciónAnálisis de CódigoEnumeración de DNS y SubdominiosAnálisis Dinámico de Código (DAST)ExplotaciónAnálisis de HashEvasión de IDS/IPSHerramientas de SuplantaciónMovimiento LateralPentesting de Apps MóvilesForensia de RedIngeniería InversaHerramientas RFID/NFCSeguridad SCADA/ICSScripting y AutomatizaciónSeguridad ServerlessShellcodeExplotación de Aplicaciones WebPruebas de Seguridad de APIsAuditoría de ConfiguraciónExfiltración de DatosDepuradoresAnálisis ForenseRecopilación de InformaciónForensia MóvilControl de Acceso a la RedPost-ExplotaciónVirtualización de SeguridadPhishingEvasión de WAFSeguridad WebFuzzingSeguridad de RedesEsteganografíaSeguridad InalámbricaRecuperación de DatosAnálisis de MalwareForensia DigitalHacking de HardwareCriptografíaCTFPruebas de PenetraciónSeguridad en la NubeDevSecOpsSeguridad MóvilPrivacidadComando y ControlIngeniería SocialSeguridad de HardwareUtilidades y FrameworksSeguridad de Hardware e IoTDetección de SecretosAnálisis de BinariosInteligencia de AmenazasGestión de Identidad y Acceso (IAM)Seguridad de Cadena de SuministroAutenticaciónAprendizaje AutomáticoDetección de IntrusionesPapers e InvestigaciónMala ConfiguraciónEnumeración de SubdominiosRecolección de CorreosAprendizaje y EducaciónReversing Asistido por IAFuzzing de DNSRed TeamingRespuesta a IncidentesCrawlerRecursos CuradosHerramienta de Acceso RemotoGeneración de ShellcodeDesarrollo de PayloadsTroyano de Acceso RemotoSeguridad de APIsAnti-BotSuplantación de Huella DigitalBypass de CAPTCHASeguridad de Correo ElectrónicoAnálisis de DNSIngeniería del CaosRutas de Aprendizaje y CursosEscape de ContenedoresSeguridad de IASeguridad de Bases de DatosAnálisis de FirmwareDetección de AnomalíasAnálisis de RegistrosAtaque AdversarioExplotación de BinariosLabs y Práctica
Más nuevasRelevanciaMás popularesActualizadas recientemente
958 resultados
SecretSifter preview

SecretSifter

GitHubowasp/secretsifter

Proyecto Incubator de OWASP: detecta credenciales expuestas en contenido entregado por el navegador (JavaScript, respuestas de configuración, tráfico…

defensive-toolsvulnerability-scannersweb-application-exploitation+7

hace 3 días
unKover preview

unKover

GitHubbrutelogic/unkover

Comprobador de omisión de acceso 403/401 en Bash que sondea una URL con suplantación de encabezados, manipulación de métodos, normalización de rutas…

reconnaissancevulnerability-analysisscripting-automation+7
109hace 5 días
xssearch preview

xssearch

GitHubaffolter-engineering/xssearch

Escáner XSS basado en Rust con selección de payloads consciente del contexto, detección y evasión de WAF, crawling, callbacks de XSS ciego y análisis…

reconnaissancestatic-analysisvulnerability-scanners+9
2hace 4 días
PocketPentester preview

PocketPentester

GitHubtegal1337/pocketpentester

Kit de herramientas de seguridad ofensiva para Android con enfoque offline-first, que incluye 21 módulos para reconocimiento, escaneo de puertos,…

reconnaissancevulnerability-scannerspassword-attacks+9
8hace 1 mes
Vigil preview

Vigil

GitHubvigiloss/vigil

Compromisos de seguridad impulsados por IA con agentes especializados, un entorno de ejecución de Kali y orquestación duradera.

penetration-testing-frameworksreconnaissancestatic-code-analysis+9
8hace 7 días
-LogicSentry-AI preview

-LogicSentry-AI

GitHubvighnesh91/-logicsentry-ai

Motor de triaje SAST/DAST offline que analiza código fuente y reproduce tráfico HAR para detectar fallos de lógica de negocio, BOLA, condiciones de…

static-analysisvulnerability-scannersweb-vulnerability-scanners+9
1hace 9 días
phantom-grid preview

phantom-grid

GitHubevkir/phantom-grid

Alternativa gratuita a Burp Collaborator: captura de interacciones OOB (HTTP/HTTPS/DNS) con SQLite y reensamblado de exfiltración

payload-generationvulnerability-analysisweb-application-exploitation+7
1hace 2 meses
BurpIA preview

BurpIA

GitHubdragonjar/burpia

Extensión de Burp Suite que incorpora detección pasiva de vulnerabilidades mediante inteligencia artificial.

defensive-toolsweb-vulnerability-scannersvulnerability-analysis+7
21hace 1 mes
joomla-bruteforce preview

joomla-bruteforce

GitHubajnik/joomla-bruteforce

Script de Python que fuerza bruta las credenciales de inicio de sesión del administrador de Joomla utilizando listas de palabras, con opciones de…

password-crackingpassword-attacksweb-application-exploitation+4
139hace 2 años
h2spacex preview

h2spacex

GitHubnxenon/h2spacex

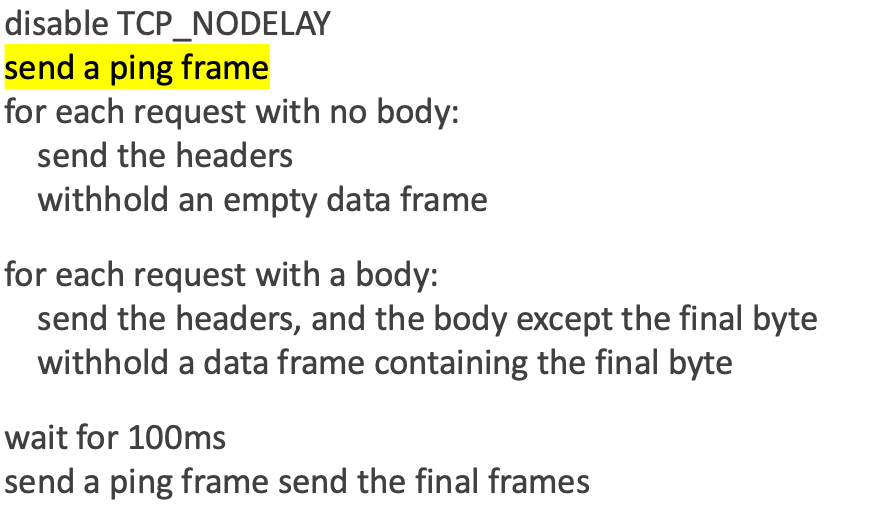
Sincronización del último frame de HTTP/2 (también conocida como Single Packet Attack) biblioteca/herramienta de bajo nivel basada en Scapy + Exploit…

packet-sniffing-analysisexploitationweb-application-exploitation+6
229hace 4 meses
ActiveScanPlusPlus preview

ActiveScanPlusPlus

GitHubalbinowax/activescanplusplus

Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones para ataques de encabezado de host, XXE, inyección de lenguaje de…

defensive-toolsvulnerability-scannersweb-vulnerability-scanners+7
668hace 27 días
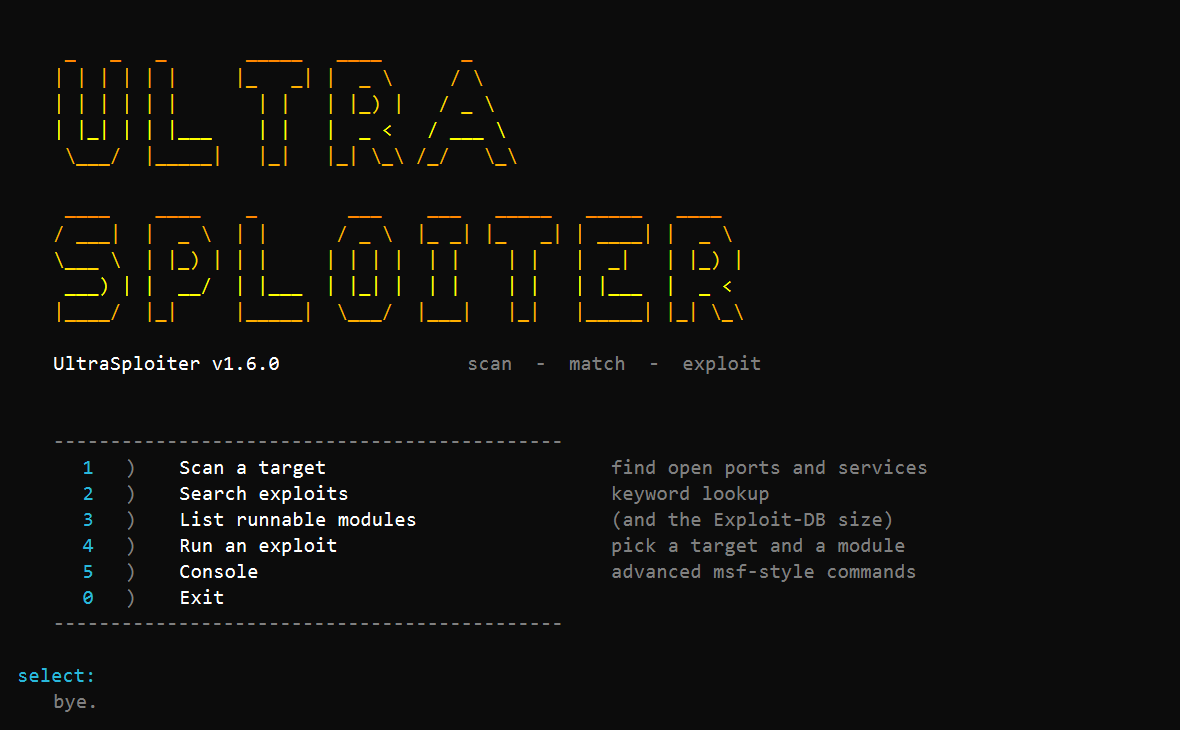
ultrasploiter preview

ultrasploiter

GitLabvqkro/ultrasploiter

A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…

penetration-testing-frameworksreconnaissancevulnerability-scanners+9
hace 7 días
ColonelClustered preview

ColonelClustered

GitHubhoodoer/colonelclustered

Un plugin de Burp en Java que realiza agrupamiento de texto en las respuestas para identificar valores atípicos/grupos basándose en el contenido real…

vulnerability-analysisweb-proxies-interceptionweb-application-exploitation+5
12hace 28 días
active-scan-plus-plus preview

active-scan-plus-plus

GitHubportswigger/active-scan-plus-plus

Extensión de Burp Suite que amplía el escaneo activo y pasivo con comprobaciones de ataques de encabezado de host, XXE, inyección de código y CVE…

defensive-toolsvulnerability-scannersweb-vulnerability-scanners+6
257hace 2 meses
XSW preview

XSW

GitHubd0ge/xsw

Extensiones de Burp Suite para XML Signature Wrapping

vulnerability-scannersexploitationweb-application-exploitation+6
23hace 10 meses
WebSocketTurboIntruder preview

WebSocketTurboIntruder

GitHubd0ge/websocketturbointruder

Extensión de Burp Suite para fuzzing de mensajes WebSocket con código Python personalizado, compatible con múltiples motores, enrutamiento de…

web-vulnerability-scannersvulnerability-analysisweb-application-exploitation+5
12hace 1 año
repeat-strike preview

repeat-strike

GitHubhackvertor/repeat-strike

Extensión de Burp Suite que utiliza reglas de ataque regex generadas por IA para detectar fallos de IDOR y control de acceso, y luego escanea el…

web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
42hace 1 año
shadow-repeater preview

shadow-repeater

GitHubhackvertor/shadow-repeater

Extensión de Burp Suite Repeater que muta automáticamente los payloads y analiza las respuestas para descubrir path traversal, inyección SQL, XSS y…

web-vulnerability-scannersvulnerability-analysisweb-proxies-interception+6
43hace 11 meses
Anterior12…54Siguiente