

DFIRHub
 lascc/dfirhub
Busca rutas de artefactos, crea scripts de recolección y convierte reglas Sigma. Todo en un solo lugar.
forensicsinformation-gatheringdigital-forensics+4
9hace 4 días
lascc/dfirhubBusca rutas de artefactos, crea scripts de recolección y convierte reglas Sigma. Todo en un solo lugar.
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 szzxli/soc-home-lab
Laboratorio práctico de ciberseguridad: mini-SOC en AWS, analizador de IOC de CloudTrail, laboratorio de análisis de phishing, triaje de binarios…
 owasp/piihunter
Escanea bases de datos PostgreSQL y issues de Jira en busca de PII usando regex, NER/ML y detección opcional con LLM autoalojado, con informes…
 gmh5225/maldec-edr
Solución de detección y respuesta en endpoints Unix que utiliza mecanismos a nivel de kernel para detectar anomalías y ataques de malware en tiempo…
 rorywag/hayabusa-bulk-runner
Ejecuta Hayabusa de forma masiva en una carpeta de colecciones KAPE, una ejecución por host, con informes por host y un panel de triaje entre hosts
 perplexityai/numbat
Visibilidad de la actividad de los agentes de IA en los endpoints, con detección en el dispositivo, bloqueo opcional previo a la acción y…
 cognis-digital/c2detect
Fingerprinter de servidores C2 — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 swastiksagar/wazuhlabproject
Hands-on Wazuh SIEM/XDR home lab covering OVA deployment, agent enrollment, file integrity monitoring, VirusTotal malware detection, and MITRE ATT&CK…
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 gmh5225/llm-guard-service
Un servicio para proporcionar protección contra la inyección de prompts, ataques de jailbreak y contenido dañino al interactuar con servicios de IA.
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 vighnesh91/cloudgarrison
Banco de trabajo de postura multicloud basado en navegador y sin conexión que simula rutas de ataque, audita el cumplimiento de IaC, analiza gráficos…
 clausing/scripts
Colección de scripts en Python y Perl para informática forense digital, respuesta a incidentes y análisis de red, incluyendo herramientas de firmas…
 trustedsec/artillery
Herramienta de código abierto para el equipo azul que protege sistemas Linux y Windows mediante múltiples métodos de defensa y detección a nivel de…
 g0dse11/detecttrace
Herramienta de ingeniería de detección de código abierto que rastrea las detecciones de seguridad de principio a fin e identifica la primera etapa…
 matijamiki/ranwhat
Flight recorder and secret scanner for AI coding agents. Reads what Claude Code, Codex, Gemini CLI and 17 more ran, and flags risky actions and…
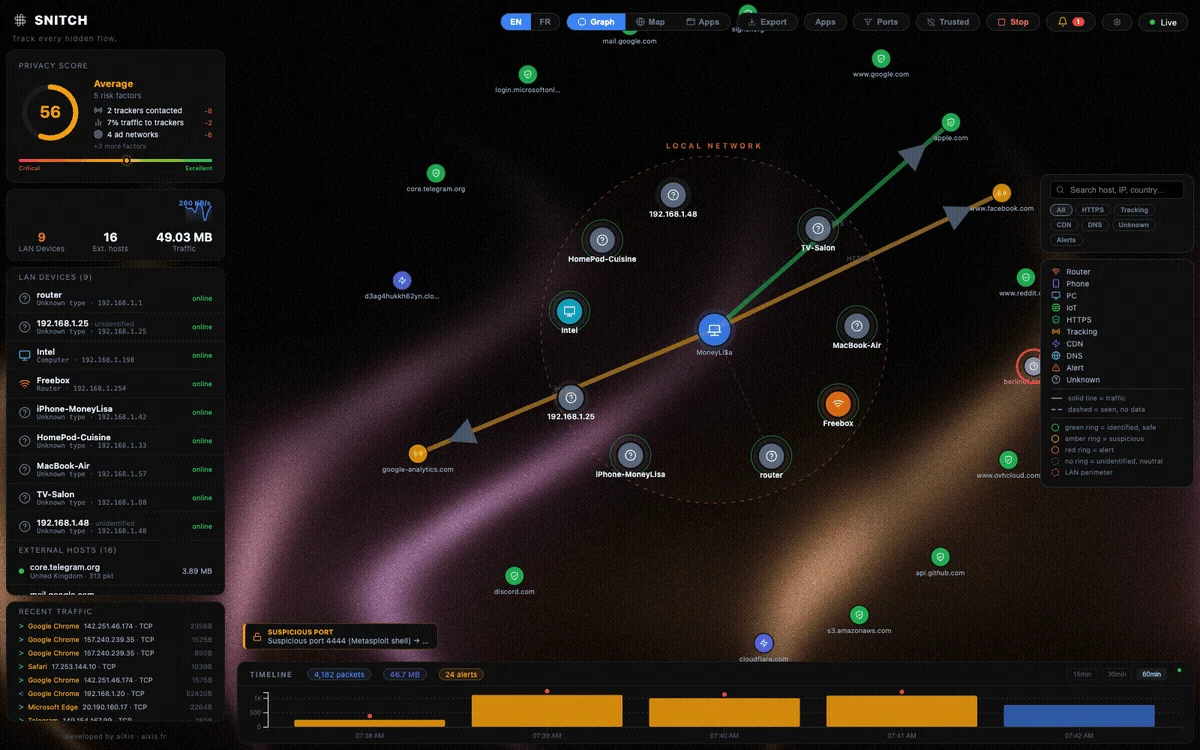 aixisstudio/snitch
Visualizador de tráfico de red en tiempo real — ve cada conexión que hace tu computadora. Privacidad ante todo, 100% local. / Visualiseur de trafic…