
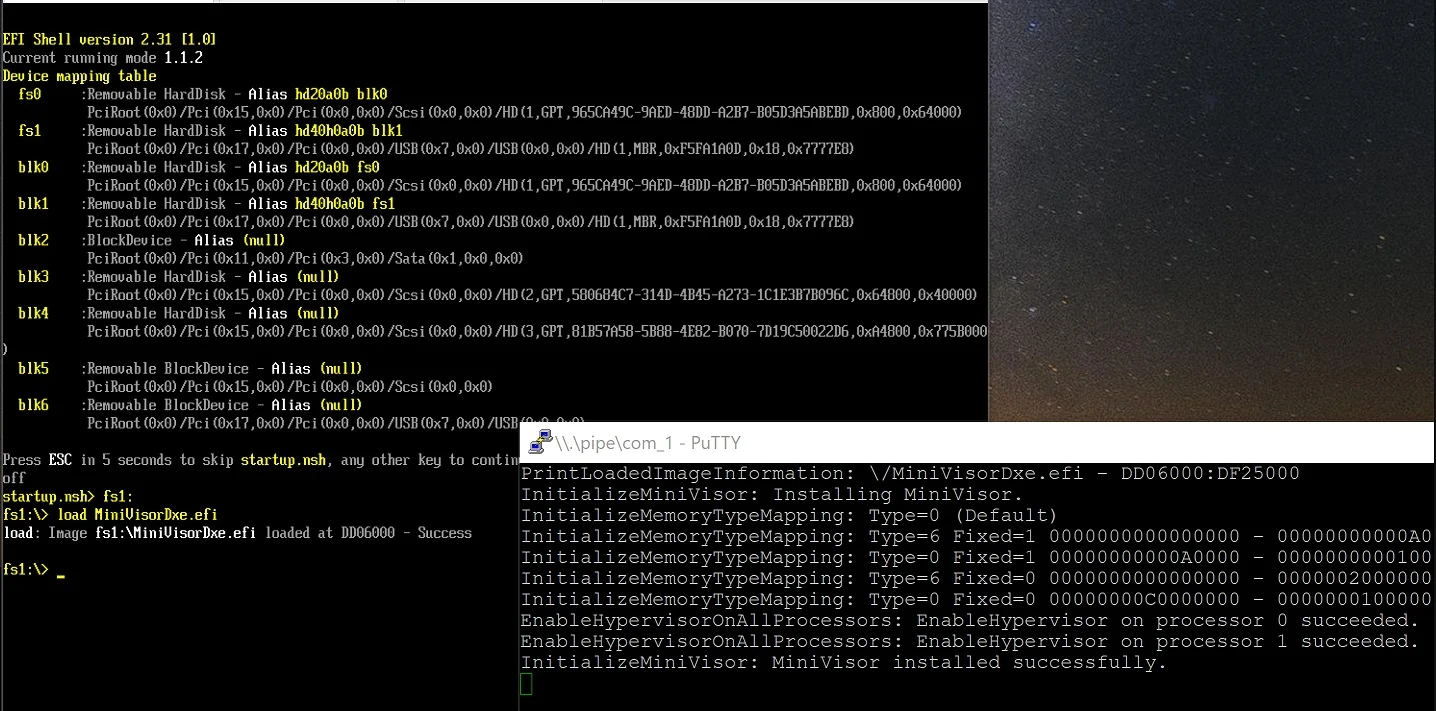
MiniVisorPkg
 tandasat/minivisorpkg
El hipervisor UEFI de investigación que admite el arranque de un sistema operativo.
defensive-toolsreverse-engineeringsecurity-virtualization+5
761
tandasat/minivisorpkgEl hipervisor UEFI de investigación que admite el arranque de un sistema operativo.
 darthton/hyperbone
Hipervisor VT-x minimalista para Windows x64 que proporciona hooks en línea de syscall, MSR, IDT y kernel, además de sustitución de páginas basada en…
 ionescu007/simplevisor
Hipervisor mínimo Intel VT-x para Windows y UEFI que virtualiza un host en vivo para introspección, con soporte para hyperjacking dinámico,…
 not-matthias/amd_hypervisor
Framework de hipervisor AMD SVM en Rust con manejadores vmexit personalizables (MSR, CPUID, RDTSC) y hooking NPT para monitoreo e investigación a…
 tandasat/hello-vt-rp
Un hipervisor simple que demuestra el uso de la tecnología Intel VT-rp (redirect protection).
 innotecsystem/device-reversing
Este repo contiene write-ups de reversing de dispositivos.
 karaaslanlabs/kl-security-key
Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
 foxboron/attezt
Un servidor CA TPM device-attest-01 de código abierto
 wrongbaud/spidump
Herramienta para reconstruir imágenes de flash SPI mediante capturas de analizador lógico
 yellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585
YellowKey BitLocker recovery audits CVE-2026-45585: yellowkey github, TPM, recovery key backup. Windows 10/11 CLI GUI, portable audit tool for…
 renich/genclave
Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
 pentoo/pentoo-overlay
Overlay de Gentoo para herramientas de seguridad, así como el corazón del Pentoo Livecd
 bmax121/kernelpatch
Parcheo y enganche del kernel de Linux con solo una imagen de kernel de Linux despojada.
 eiln/ane
Controlador del kernel de Linux y biblioteca de espacio de usuario sometidos a ingeniería inversa para el Apple Neural Engine (ANE), que permiten el…
 gmh5225/disk-spoofer
Programa de suplantación de consultas de tamaño de disco y sectores basado en controlador de kernel, puede evadir la consulta WMIC de Windows.
 gmh5225/dma-processdumper
Volcador de procesos simple usando DMA sobre un dispositivo FPGA PCIe
 gmh5225/driver-hwid-btbd-modified
Controlador de kernel modificado del spoofer de HWID btbd que puede mapearse manualmente para evadir la detección de anti-cheat en Windows 1909.