
Kit de herramientas de seguridad celular GTK4 y CLI con 57 módulos para la interfaz aérea 2G GSM, 3G UMTS, 4G LTE y 5G NR, red central, identidad SIM, rastreo RF y análisis de ataques.
Un toolkit de seguridad celular GTK4 para Linux, con una CLI completa detrás. Módulos de shell que cubren 2G/GSM, 3G/UMTS, 4G/LTE y 5G/NR, además de análisis pasivo sobre capturas y kits de CVE por generación.
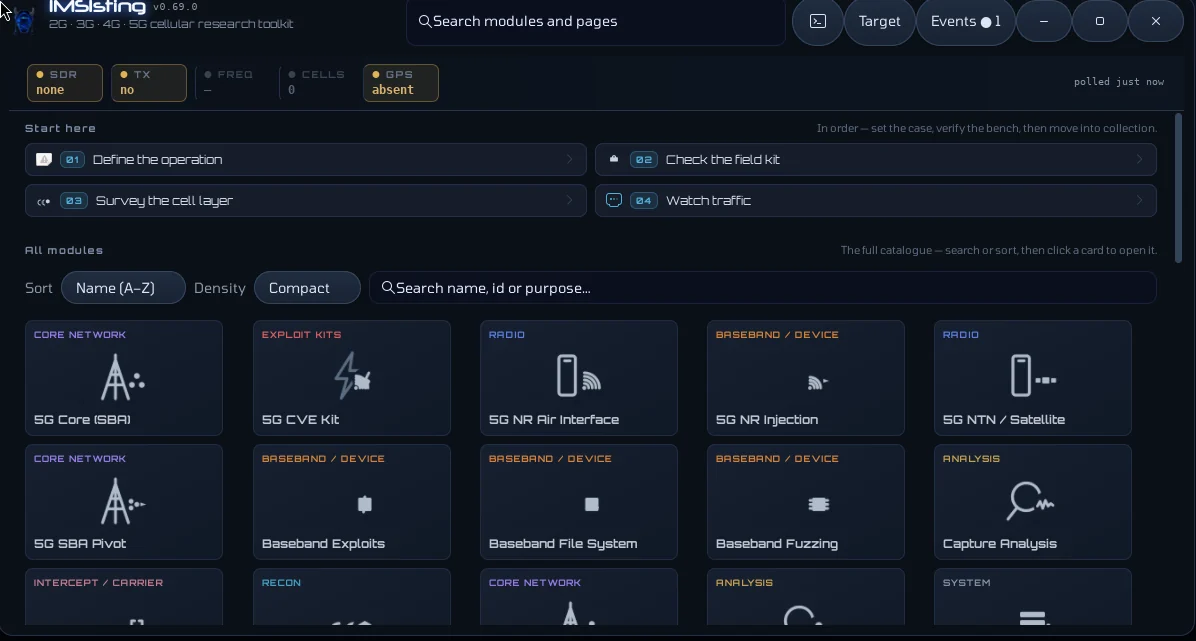
Cada módulo es un script independiente. La GUI es una vista sobre ellos, no un contenedor — nada está bloqueado detrás de la interfaz.
Desarrollo temprano, y honesto al respecto. Ningún módulo de este árbol se ha ejecutado contra una radio real. No hay SDR en la máquina donde se construyó, así que cada ruta por el aire está escrita y revisada pero no probada. La sección Qué funciona realmente dice exactamente cuál es cuál, y vale la pena leerla antes de reportar un bug.
Las herramientas celulares están divididas por capa y por generación. gr-gsm es 2G. srsRAN
es 4G/5G. Osmocom es la pila subyacente. Wireshark disecciona lo que
capturaste pero no lo capturará, y ninguno de ellos comparte una vista de objetivo.
Este árbol es amplio a propósito: un escritorio, un lanzador, un lugar donde un estudio de celdas, una decodificación NAS, un mensaje Diameter y una auditoría de cifrado aterrizan todos en el mismo TSV.
La otra cosa que hace diferente: la mayoría de las herramientas te dicen que funcionaron. Esta
está construida para decirte cuándo no lo hicieron. Cada módulo tiene un --selftest, los
que dependen de hardware nombran la radio que les falta en lugar de devolver un
resultado vacío, y un módulo que no puede hacer su trabajo sale con código distinto de cero en lugar de
reportar éxito.
Ningún módulo tiene una puerta de aprobación. Nada se niega porque una flag o una
variable de entorno no se estableció primero. Los retirados --i-have-a-lab-and-authorisation,
--ack-isolated-lab, LTE_ARMED, NR_ARMED, MAP_ARMED, FEMT_S1_ARMED,
SBA_ARMED, BEXP_TX_ARMED, NRJ_TX_ARMED y JAMD_LAB_AUTHORISED son
aceptados e ignorados, para que las líneas de comando antiguas sigan funcionando. bash modules/00_deps.sh --preflight imprime el estado de la máquina en una página.
Construir la GUI:
cd native
meson setup builddir
meson compile -C builddir
Después, desde la raíz del proyecto:
sudo ./imsisting.sh          # CLI menu
./imsisting.sh --list        # module list
./imsisting.sh --index       # the module index as TSV
./imsisting.sh --gui         # launch the GUI
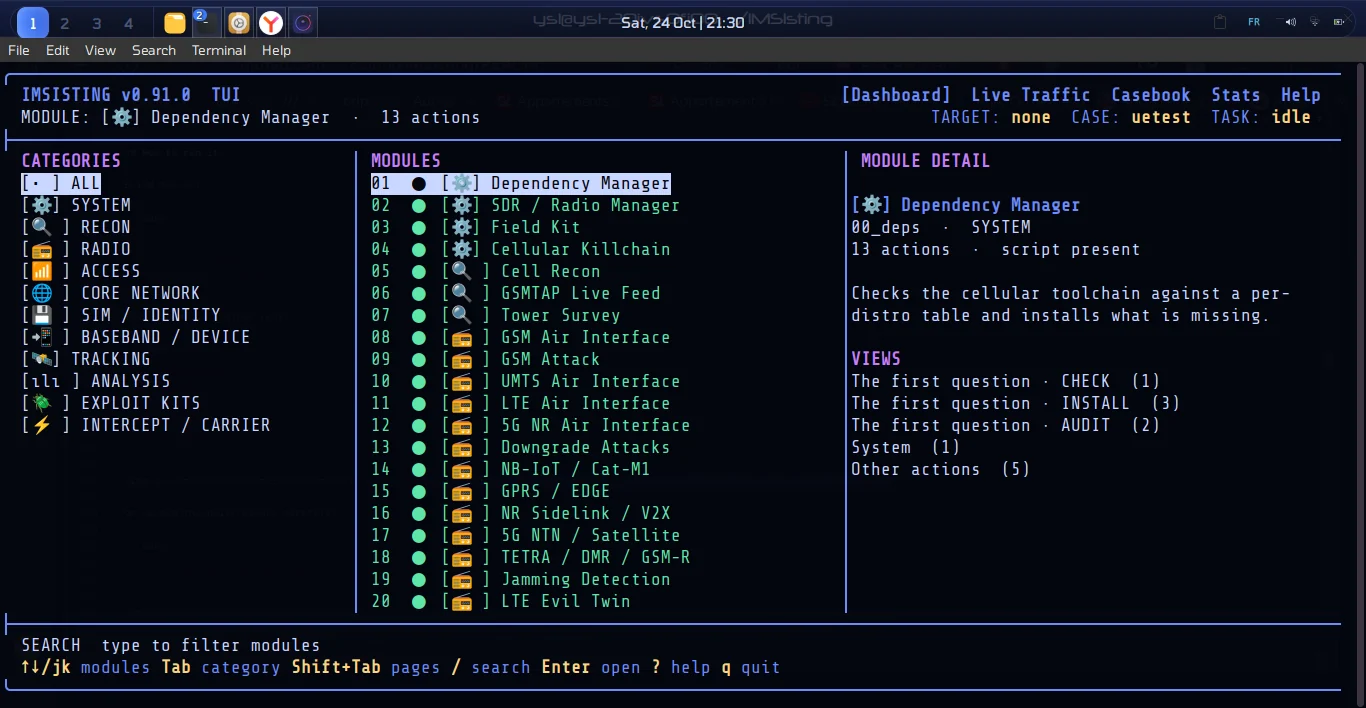
./imsisting.sh --tui         # launch the TUI (modules listed by their menu keys)
O ejecute directamente el binario compilado:
./native/builddir/imsisting-gui
Atajos. El repositorio incluye envoltorios en bin/ para que puedas escribir imsisting,
imsisting-gui, imsisting-tui sin la ruta completa. Añádelos a tu PATH:
export PATH="$PWD/bin:$PATH"   # add to ~/.bashrc or ~/.profile
imsisting --list                # works from any directory
imsisting-gui                   # launch the GUI
imsisting-tui                   # launch the TUI
La GUI solicita tu contraseña por acción mediante pkexec, no una sola vez al inicio.
Requeridas: GTK4 (4.14+), meson, ninja, un compilador de C, python3.
# Debian / Ubuntu
sudo apt install build-essential meson ninja-build libgtk-4-dev \
                 python3 python3-numpy python3-scipy

# Arch
sudo pacman -S base-devel meson ninja gtk4 python python-numpy python-scipy
Opcional pero usado por módulos específicos: gnuradio + gr-gsm, srsRAN,
Open5GS/free5GC, tshark, pcsc-tools, gpsd, python3-cryptography.
00_deps informa qué está presente y qué falta, y distingue una herramienta
que está instalada de un stack que está realmente completo.
Una decodificación te da una identidad; las tablas de referencia te dan un propietario. Son públicas pero no se incluyen, porque tienen cientos de miles de filas y quedan desactualizadas — ejecuta el descargador una vez por checkout:
tools/fetch-reference-data.sh            # ~2 500 PLMNs, ~6 300 ISPCs, ~67 000 PENs
tools/fetch-reference-data.sh --check    # what is present, without downloading
Las búsquedas distinguen tres estados y el toolkit nunca los colapsa: ok (el operador), absent (el registro fue leído y no contiene dicha fila — eso es el hallazgo), y silent (la tabla no está en esta máquina — la respuesta es no observada, no negativa). 02_cell_recon --status-tsv informa el registro bajo plmn_register; 26_ss7_map --ispc imprime owner_state en cada búsqueda.
data/opops/ es la mitad privada: tablas proporcionadas por el operador para prefijos de títulos globales, bloques de identidad de celdas, rangos de direcciones del core e identidades de SMSC. El árbol incluye el cargador y el esquema, nunca los contenidos, e informa un archivo faltante como silent en lugar de como una respuesta vacía.
La GUI se abre en un Dashboard — cada módulo como una tarjeta, agrupados por categoría. Haz clic en una tarjeta y el módulo se abre como su propia pestaña. Seis pestañas son permanentes:
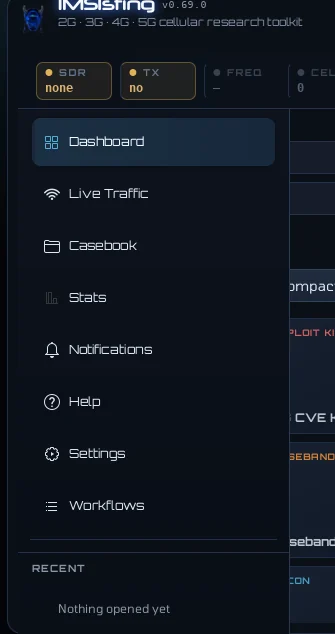
| Pestaña | Qué es |
|---|---|
| Dashboard | Cada módulo como una tarjeta, agrupados por categoría. El menú principal. |
| Live Traffic | Una vista GSMTAP en vivo (abajo). Comienza a escuchar cuando la abres. |
| Casebook | Casos, celdas seleccionadas, evidencia/capturas, línea de tiempo, alertas IDS, nodos sensores pasivos e informes HTML/JSON/TSV. La página de Evidencia conserva el navegador de loot por módulo y la vista previa. |
| Map | Un mapa permanente para todo lo que el toolkit localizó: celdas, anillos TA, tramas geolocalizadas y áreas desde loot/map/layers/*.tsv, dibujados sobre un mapa base Natural Earth incluido. Desplaza, amplía y alterna capas. |
| Fleet | Nodos remotos y lo que cada uno midió: clase, transporte, rol, capacidades, última vez visto y cuánto está retrasado su flujo de eventos. Inspecciona un nodo, recopila una ventana de flujo, cópiala al caso o despacha un módulo para que se ejecute allí. |
| Stats | Recuentos de módulos y colecciones, una línea de estado y dónde el toolkit es más denso. |
| Notifications | Lo que el árbol decidió contarte, del más antiguo al más reciente. |
| Help | Cómo encaja el árbol y cómo manejarlo. |
| Settings | Datos del entorno, más acciones de sondeo de dependencias y SDR. |
| Workflows | Cadenas guardadas, ejecutadas desde el panel. |
Las pestañas de módulos aparecen junto a estas y pueden cerrarse; las pestañas permanentes no pueden cerrarse.
Settings → Interface → Theme cambia todo el escritorio entre dos paletas: Night, la paleta azul-negra con la que se dibujó la aplicación, y Ember, el mismo escritorio un grado de temperatura más — superficies casi negras con un sesgo cálido y un único acento de brasa.
Después de cambiar el generador:
tools/gen-theme.py            # write native/resources/theme-ember.css
tools/check-theme.sh          # packaged? generated? in step with the base sheet?
cd native && ninja -C builddir








