

lockjaw
 g13net/lockjaw
Marco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
g13net/lockjawMarco de trabajo C2 modular para Windows con un teamserver en Rust, implante en Zig, llamadas al sistema indirectas, bypass de AMSI, inyección…
 voidsecsoftwares/voidsec-proxy
Kit de herramientas de seguridad ofensiva multimódulo para encadenamiento de proxies SOCKS5, escaneo de puertos, enumeración de DNS, cracking de…
 ccob/threadlessinject
Inyección de procesos sin hilos mediante hooking de funciones remotas.
 nettitude/runpe
Cargador reflectivo en C# para binarios no administrados.
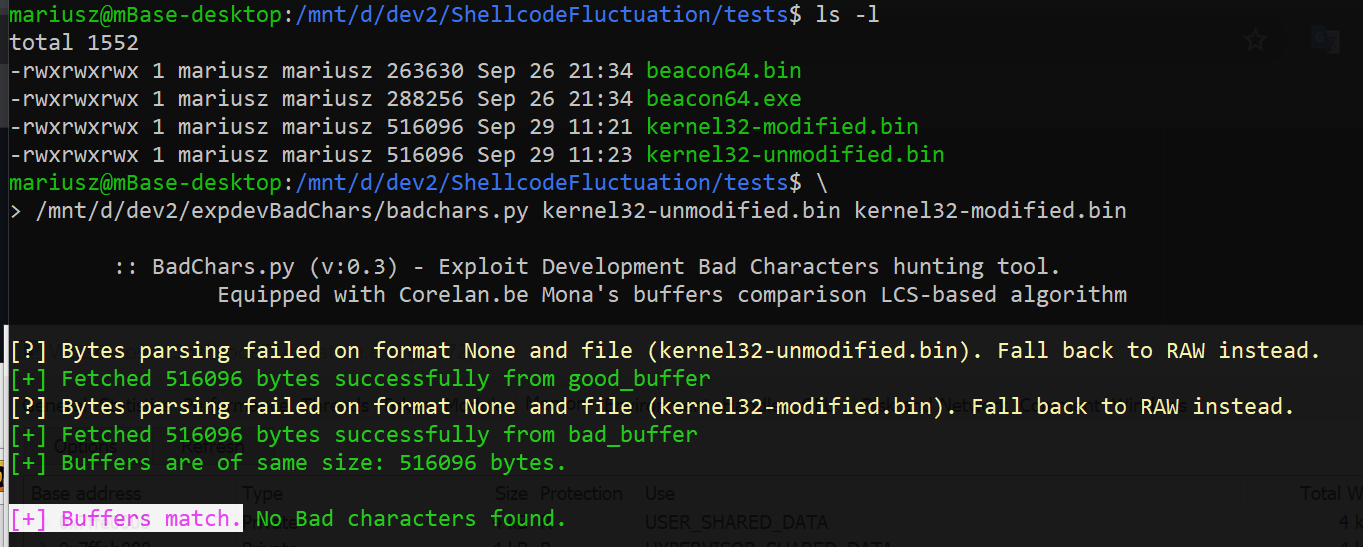 mgeeky/shellcodefluctuation
Una técnica avanzada de evasión en memoria que alterna la protección de memoria del shellcode entre RW/NoAccess y RX, y luego cifra/descifra su…
 rizinorg/rizin
Framework de ingeniería inversa y conjunto de herramientas de línea de comandos de tipo UNIX.
 keystone-engine/keystone
Framework de ensamblador multiarquitectura que convierte código fuente en ensamblador en código máquina para Arm, x86, MIPS, PowerPC, RISC-V y más,…
 bc-security/empire
Empire es un marco de post-explotación y emulación de adversarios que se utiliza para ayudar a los Red Teams y probadores de penetración.
 techryptic/pokemon-shellcode-loader
¿Cansado de mirar hex todo el día y soltar '\x41'? ¿Prefieres mirar a Lugia/Charmander? Tengo la solución para ti.
 daem0nc0re/tangledwinexec
PoCs y herramientas para la investigación de técnicas de ejecución de procesos de Windows
 cybereason/siofra
Simula el cargador PE de Windows para identificar vulnerabilidades de secuestro de DLL, genera DLLs armadas con payloads de shellcode y detecta…
 d3lb3/keefarcereborn
Una DLL independiente que exporta bases de datos en texto claro una vez inyectada en el proceso de KeePass.
 deepinstinct/dirty-vanity
Un POC para la nueva técnica de inyección, abusando de la API fork de Windows para evadir EDRs.…
 netspooky/scare
Un REPL y emulador de ensamblador multiarquitectura para tu línea de comandos.
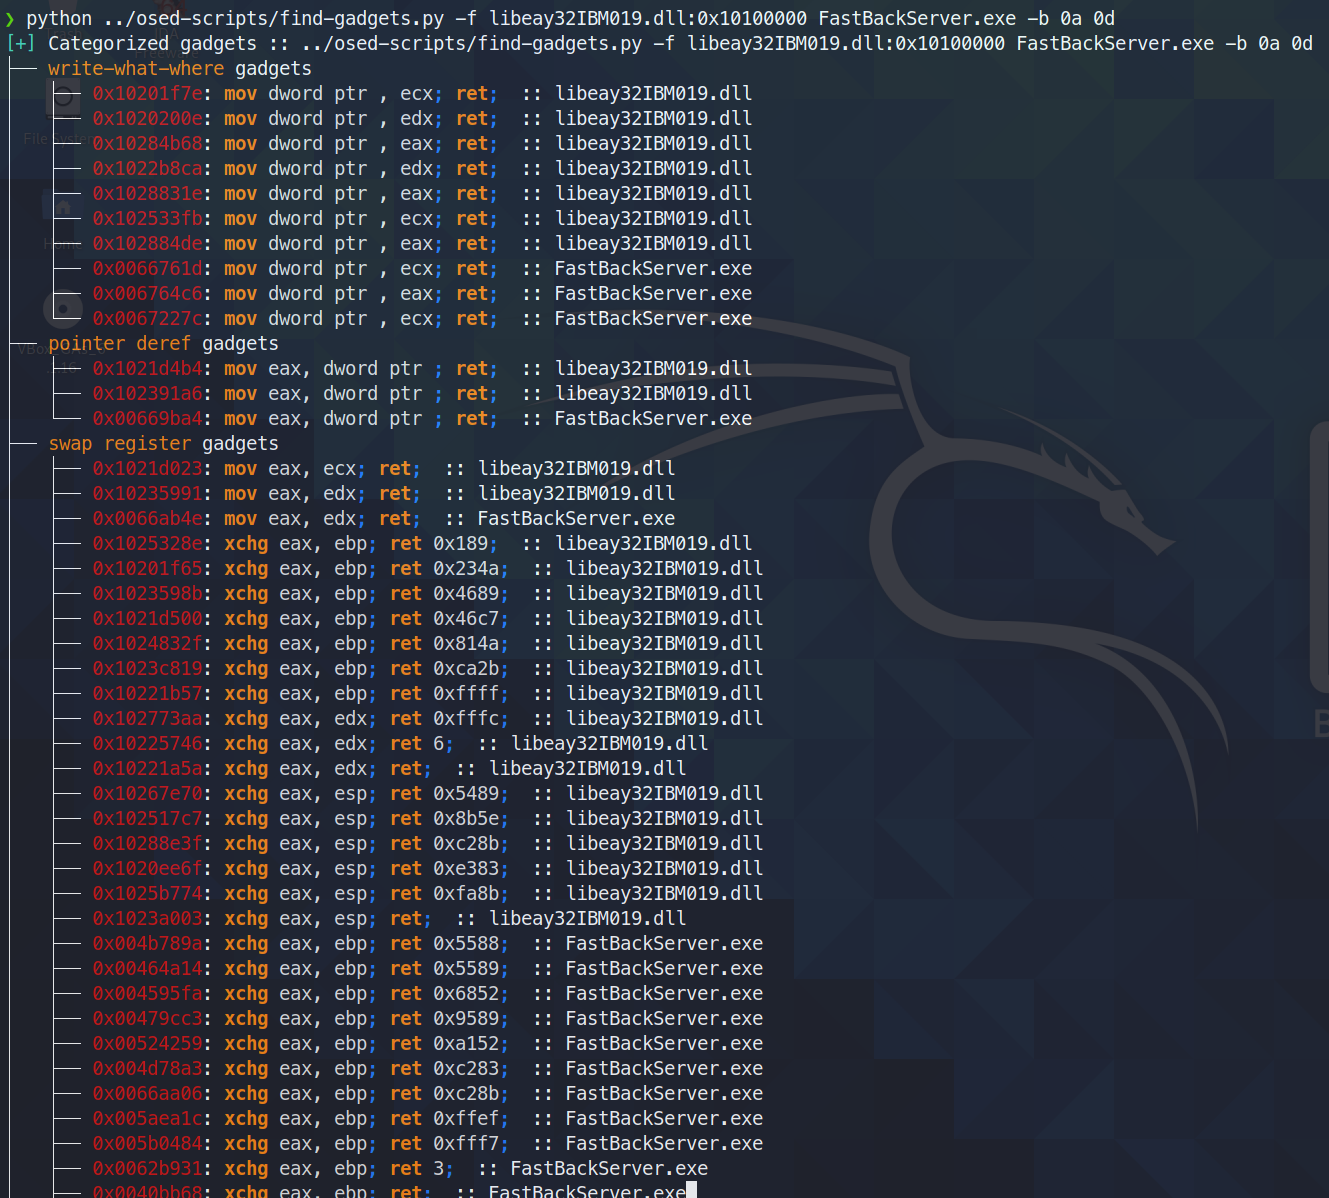 epi052/osed-scripts
herramientas personalizadas para el curso Windows Usermode Exploit Dev de Offensive Security (OSED)
 rad9800/pmd
Curso práctico de desarrollo de malware en Windows: hashing de API, carga lateral de DLL, ejecución de shellcode, manipulación de PE, alojamiento de…
 saerxcit/libtp_gadget
Crystal Palace, biblioteca para proxear llamadas a la API Nt a través del Threadpool. Actualizada para call gadgets.
 winterknife/silverpick
Framework de desarrollo de shellcode en modo usuario de Windows (WUMSDF)