
memdumper
 cenobyte-vincit/memdumper
Missbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…
memory-forensicsids-ips-evasioninformation-gathering+4
1
cenobyte-vincit/memdumperMissbraucht macOS-Debugger-Entitlements und DYLD_INSERT_LIBRARIES, um den Speicher eines laufenden Prozesses zu dumpen oder zu durchsuchen, während…
 cenobyte-vincit/dyen
Mach-O-dylib-Loader im Speicher für unmodifiziertes macOS-Python; entschlüsselt, mappt und führt Payloads aus, ohne dlopen zu verwenden oder auf die…
 burjoy/cve-2024-40275_scanner
Scanner für CVE-2024-40725 Apache HTTP Server Quellcode-Offenlegung; prüft direkte und Subrequest-Pfade, identifiziert betroffene Versionen anhand…
 xun404/spd_dump-macos
UNISOC BootROM/FDL-Flasher für macOS: gepatchter spd_dump mit CVE-2022-38694 exec_addr2, Protokollreferenz, Partitionsregeln, Backup-Verifizierung…
 gmh5225/asm-obfuscator
Verschleiert x86-64-Assembly mit Befehlsinjektion, Junk-Code, Konstanten-Verschleierung und Laufzeit-Entschlüsselung, um Reverse Engineering und…
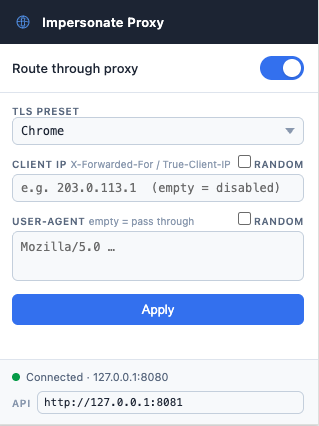 ytkoka/impersonate-proxy
Ein lokaler MITM-Proxy, mit dem du TLS-Fingerprints (JA3/JA4), HTTP/2-Fingerprints, die HTTP-Header-Reihenfolge und den User-Agent steuern kannst —…
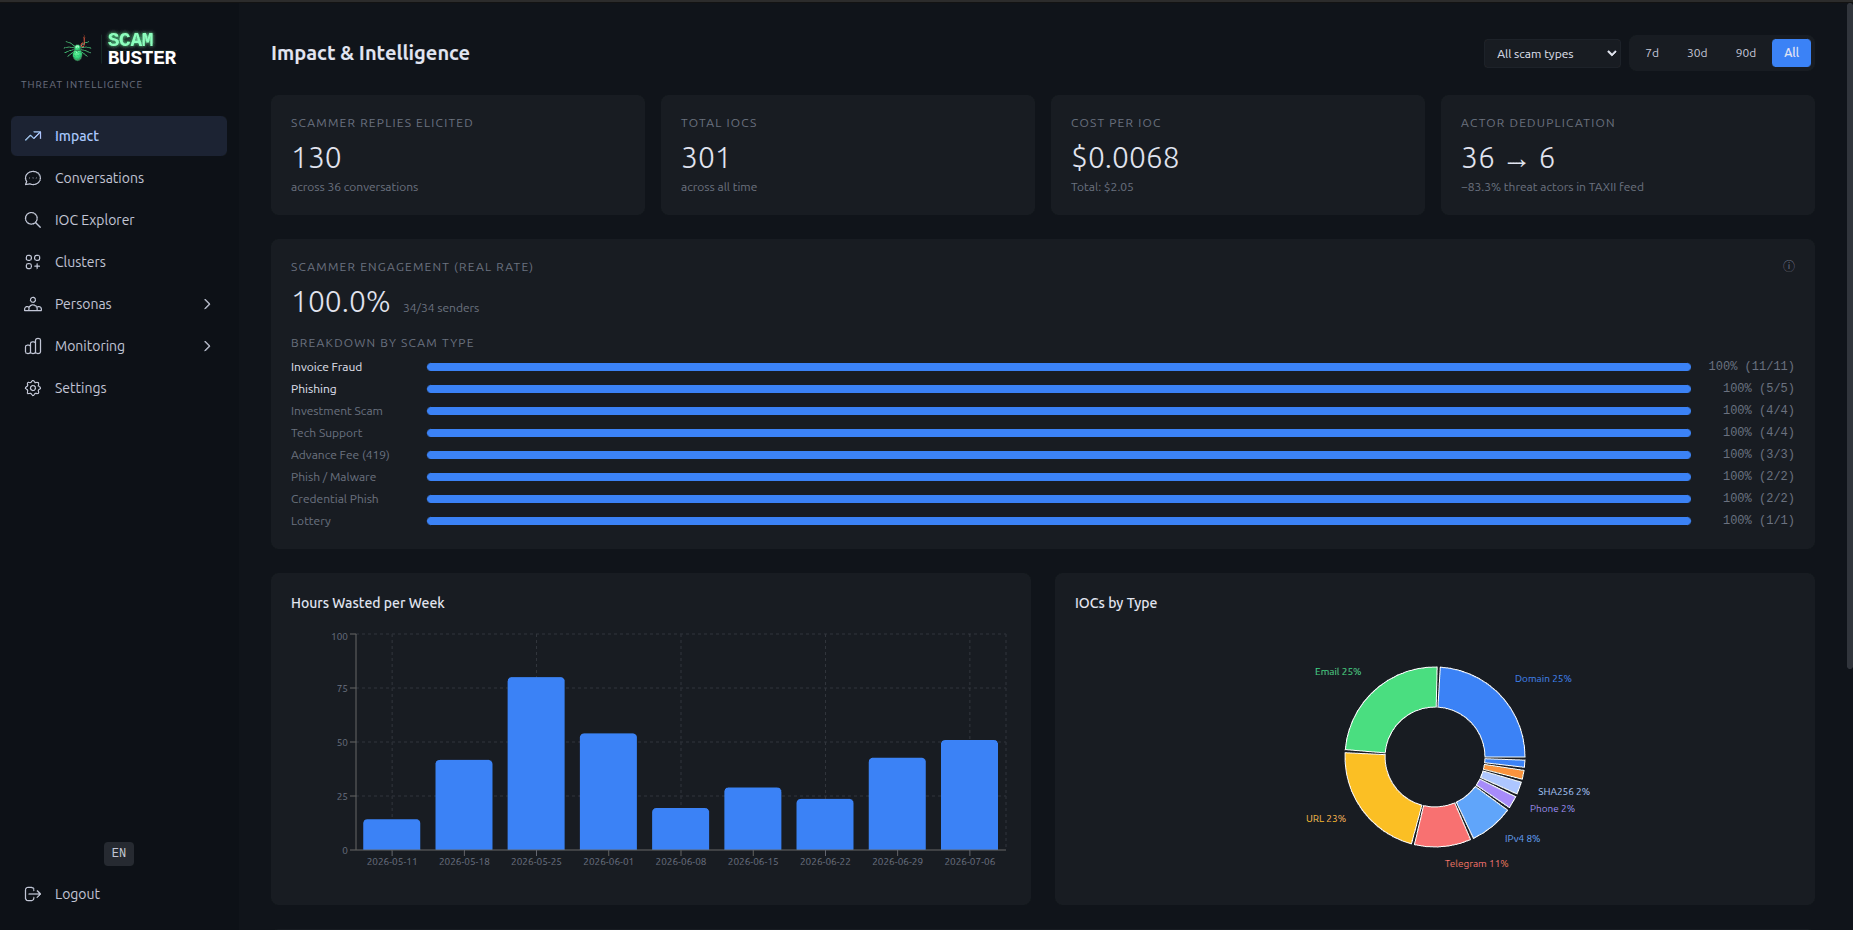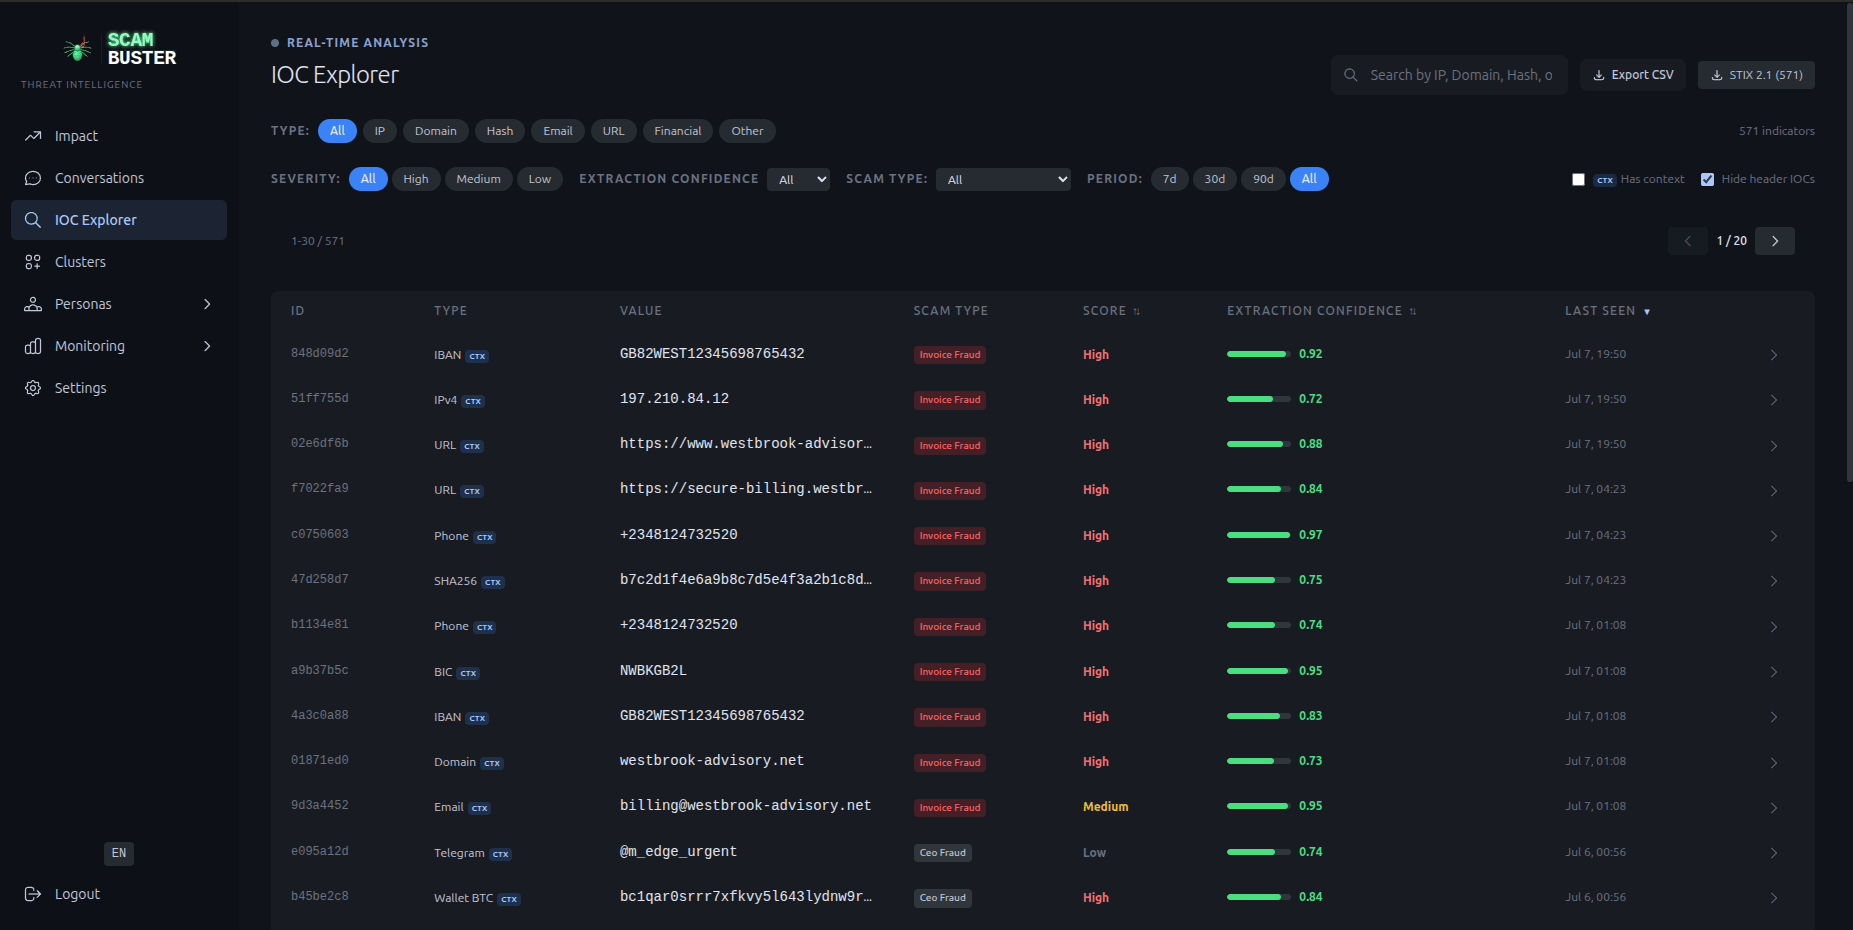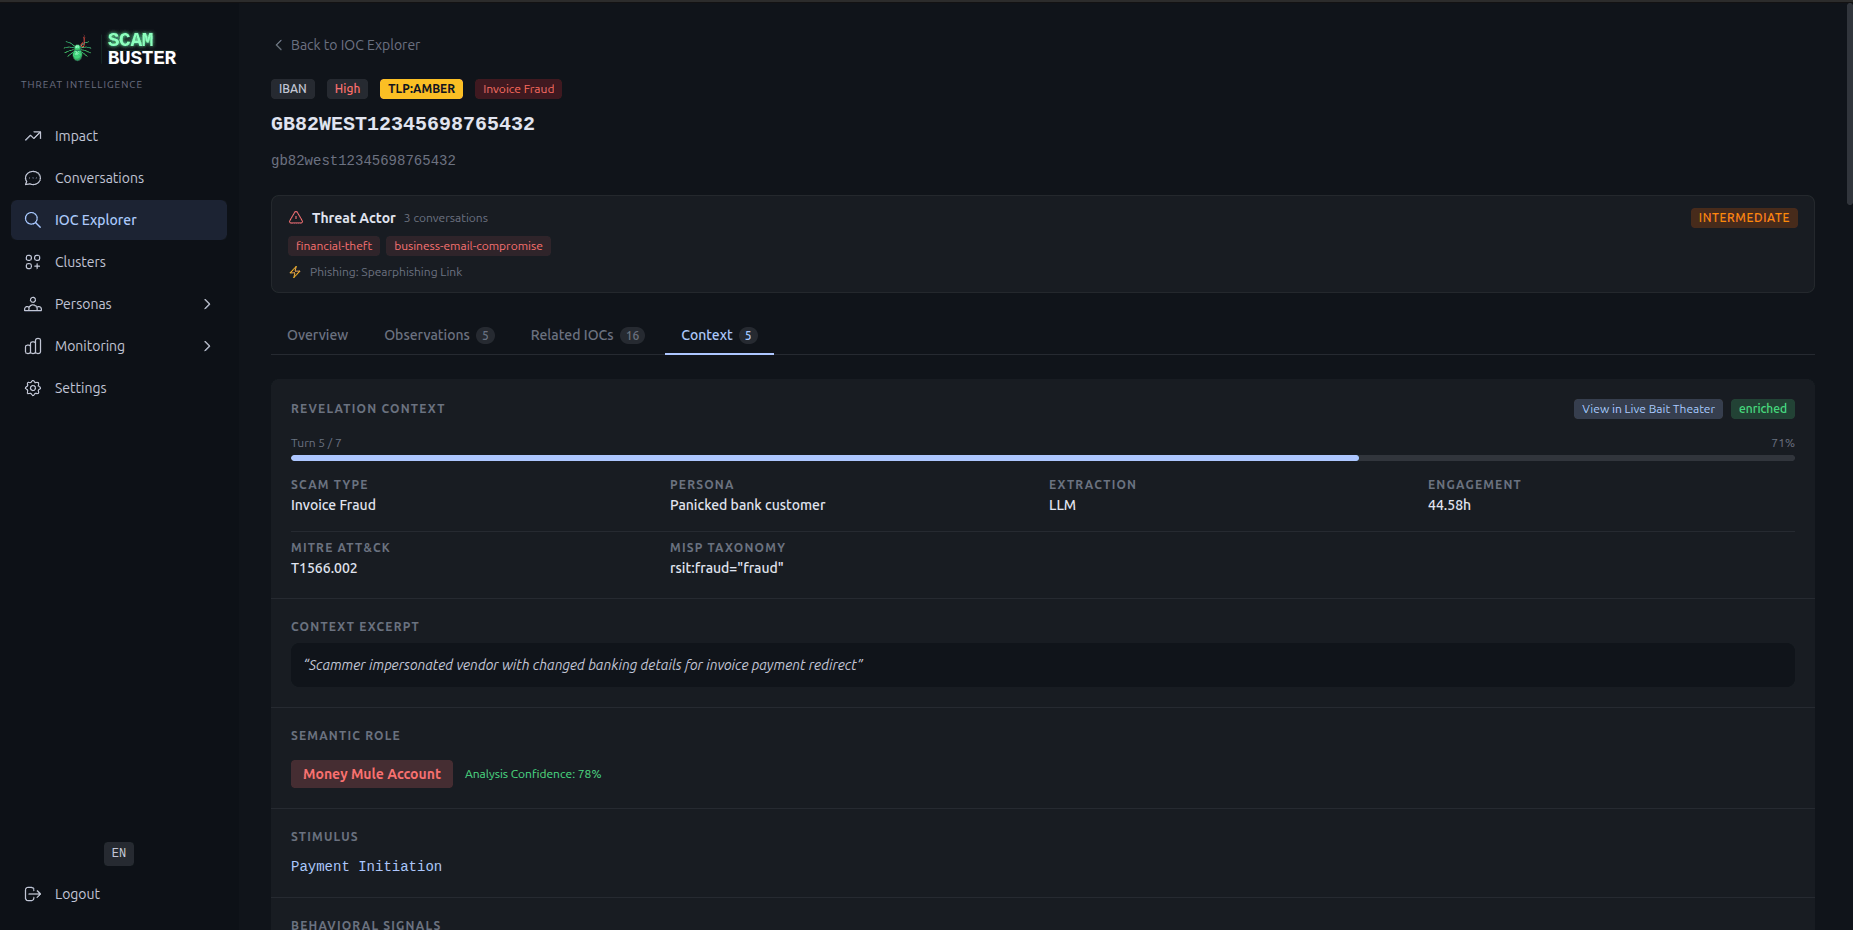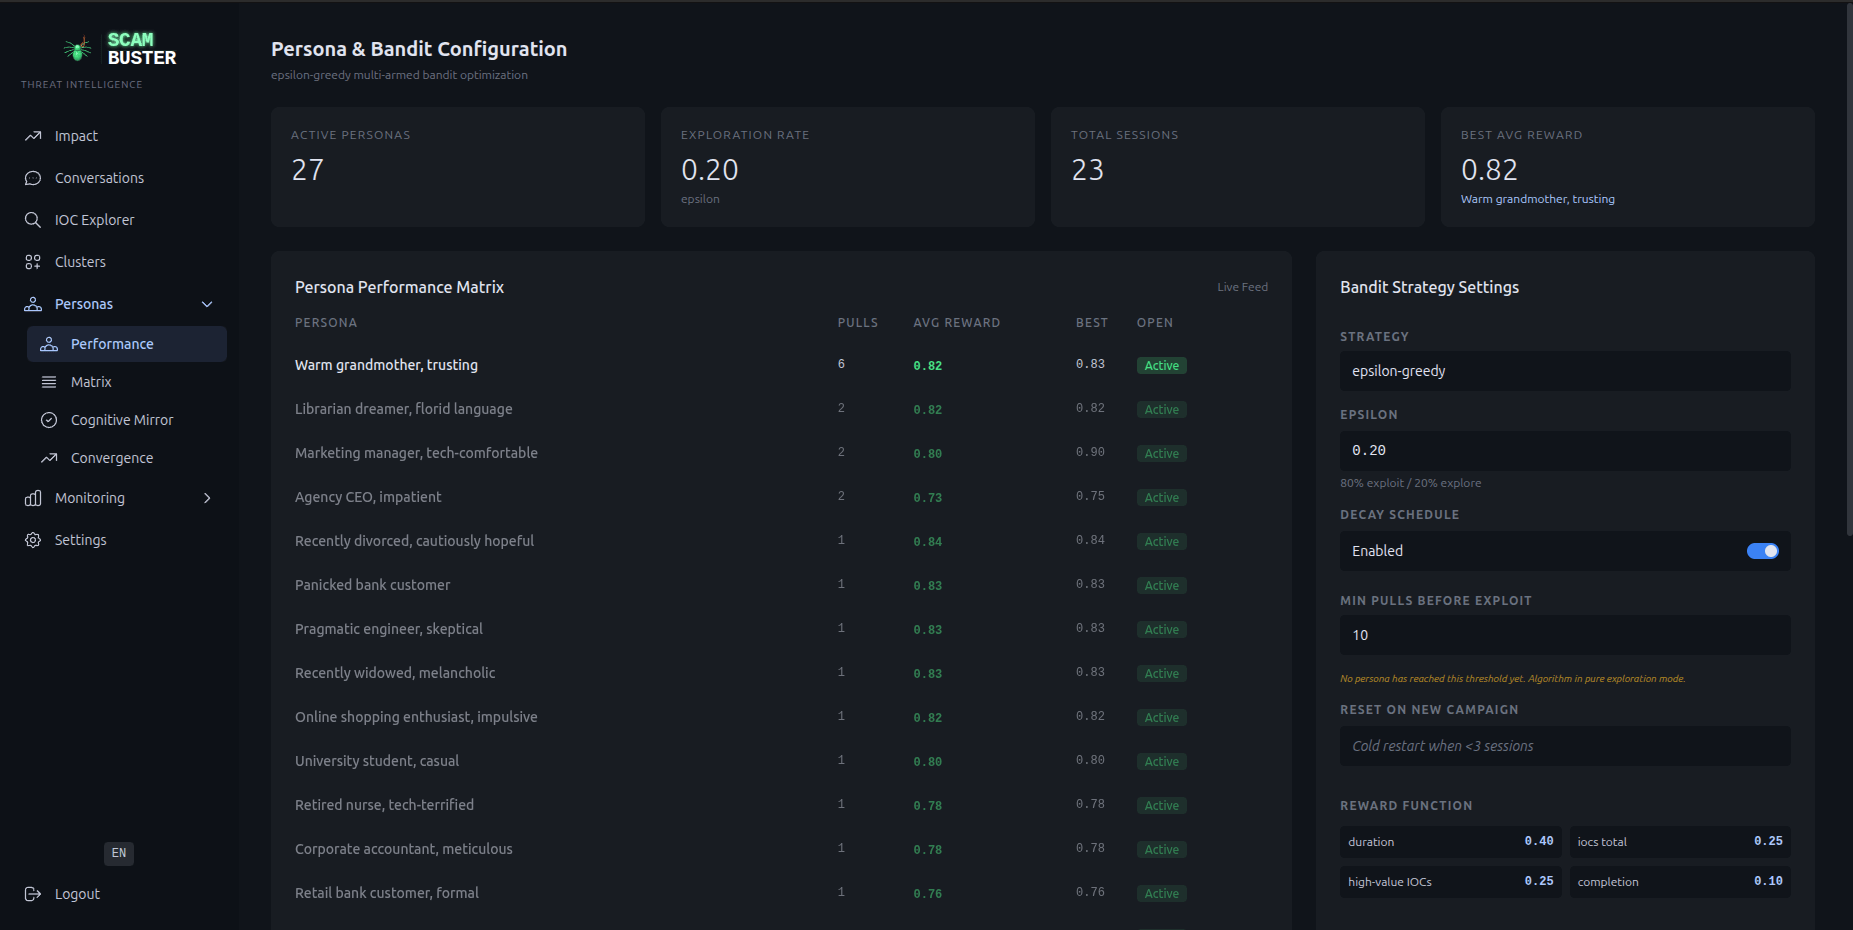 laugiov/scambuster
Forschungslabor für defensives Engagement & Threat Intelligence. Wandelt eingehende Betrugs-E-Mails durch kontrollierte, richtlinienbasierte…
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
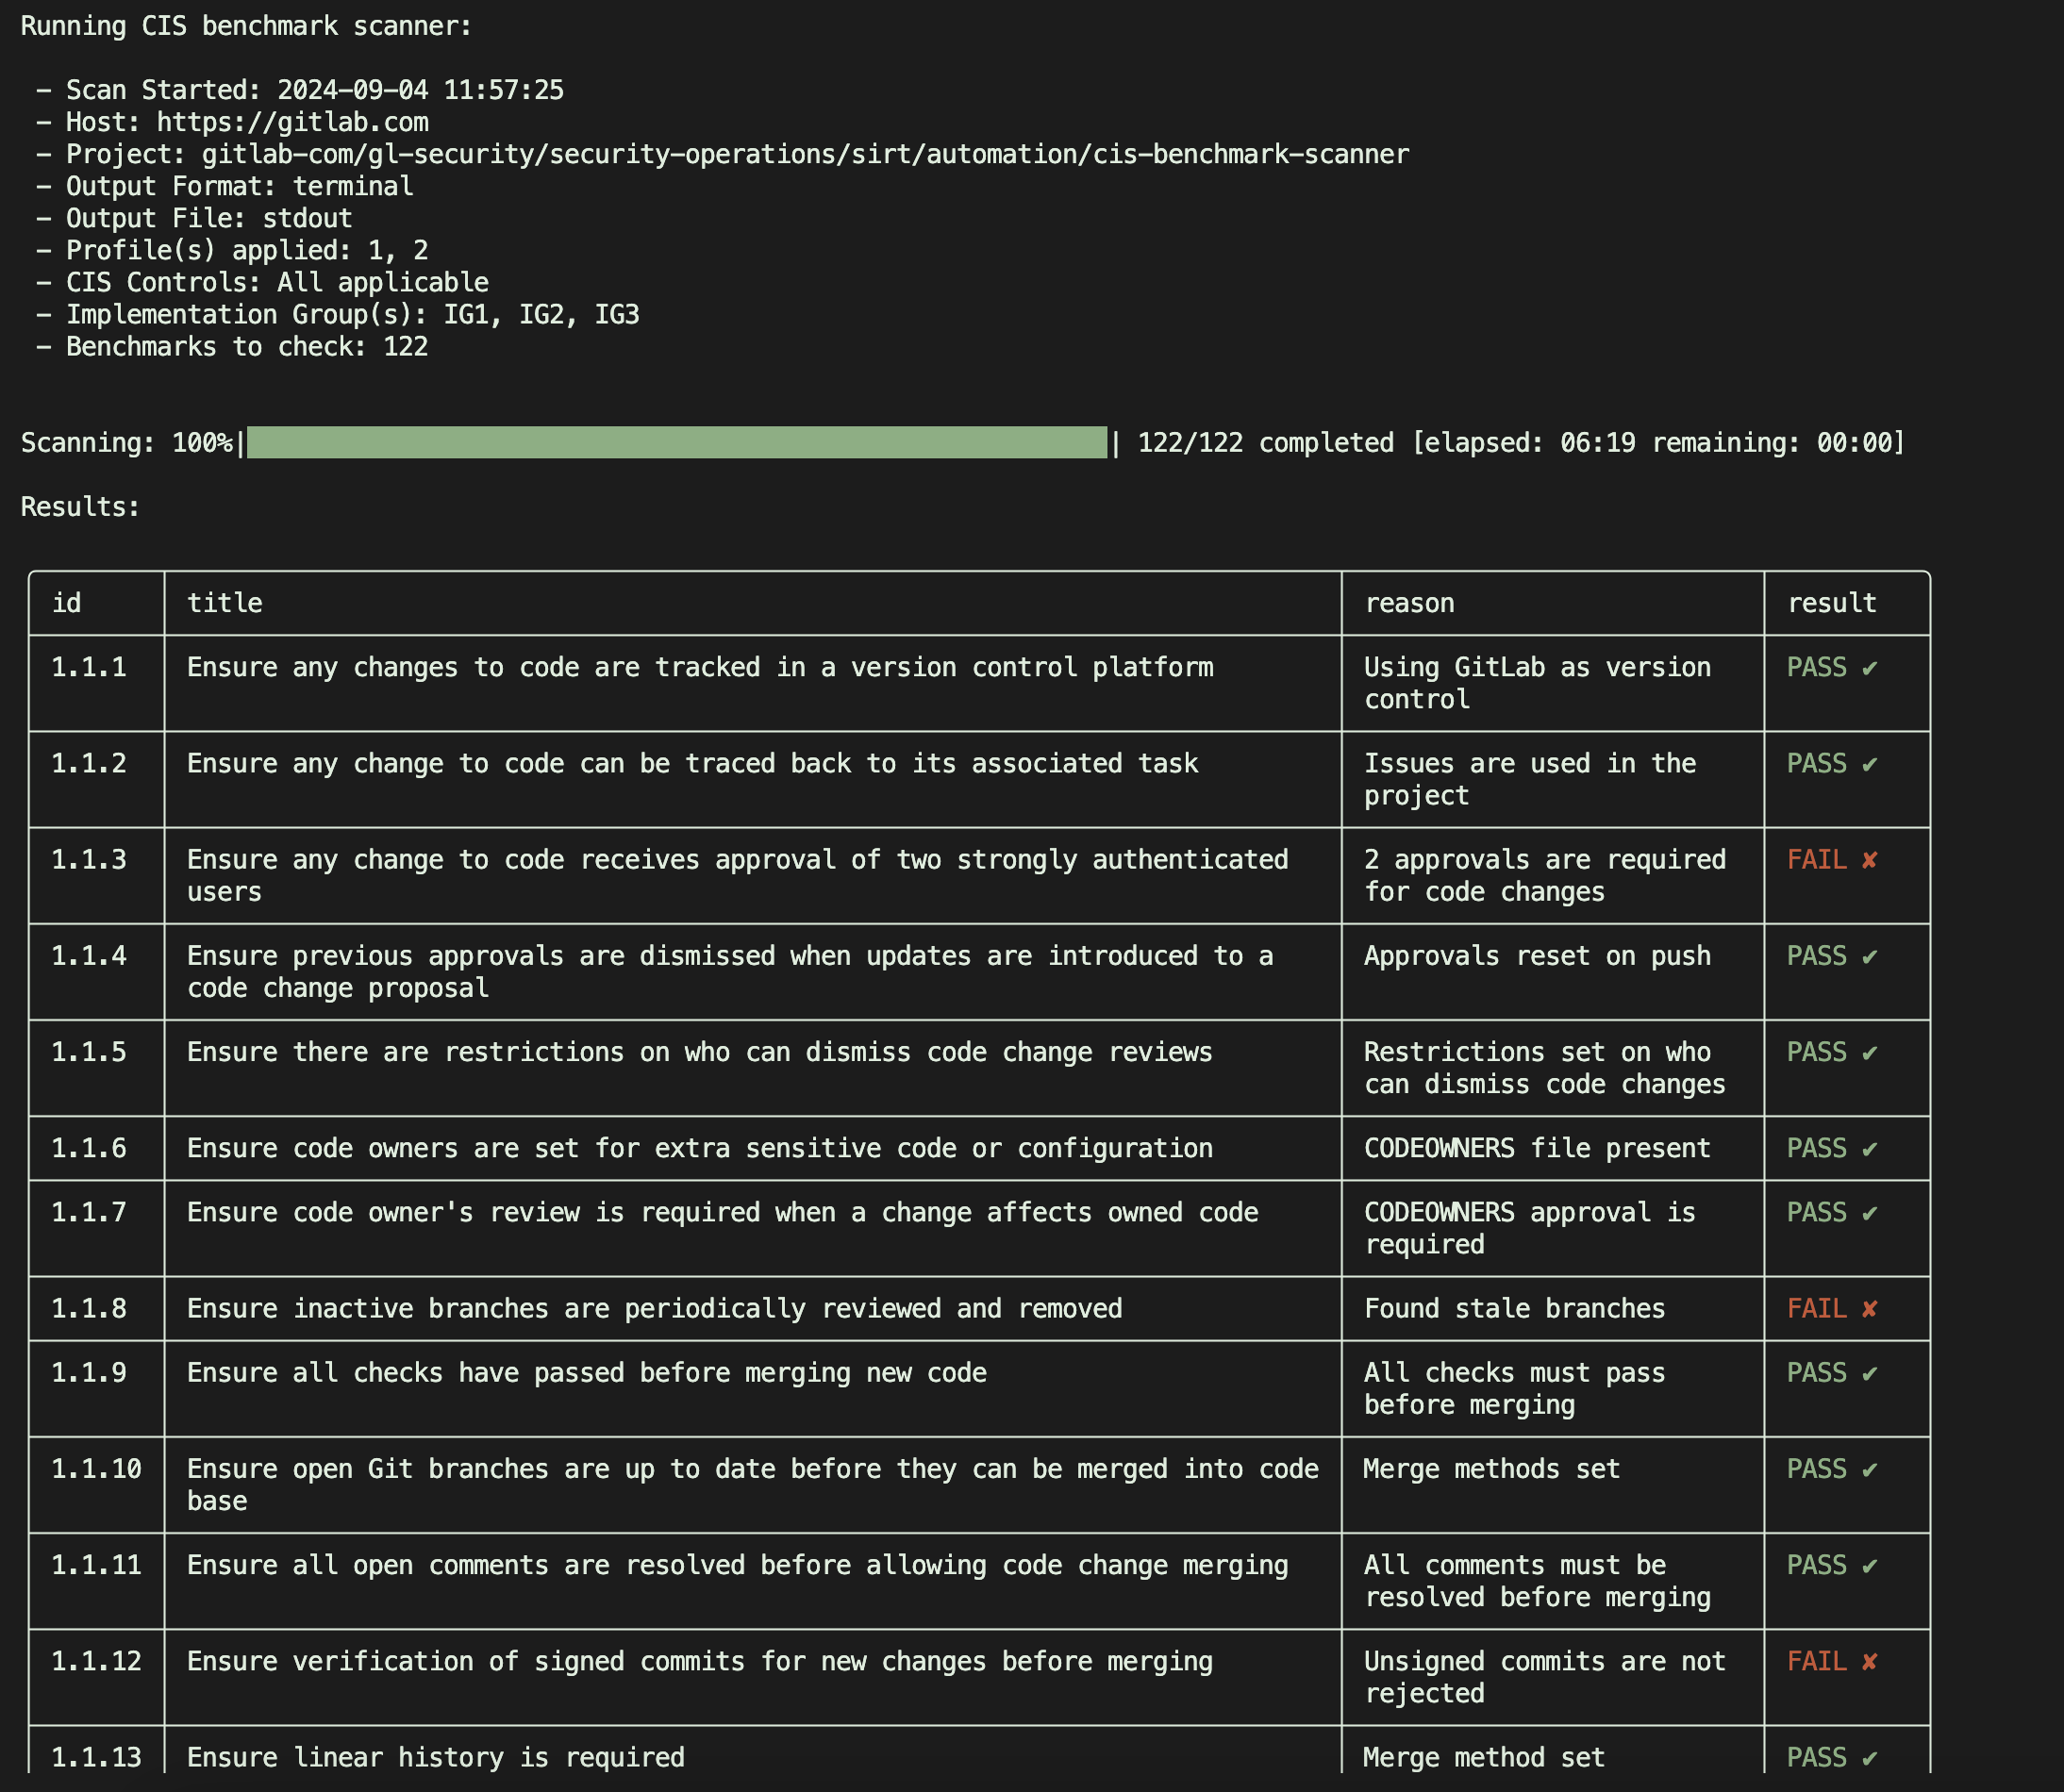
 gitlab-security-oss/cis/gitlabcis
Prüft GitLab-Projekte gegen den CIS GitLab Benchmark mittels schreibgeschützter API-Checks und erzeugt JSON-Berichte zu Compliance- und…
 ivanitlearning/juicy-potato-x86
Windows-Exploit zur Privilegienausweitung, der die Impersonation von Dienst-Tokens missbraucht, um beliebige Befehle mit SYSTEM-Rechten auszuführen;…
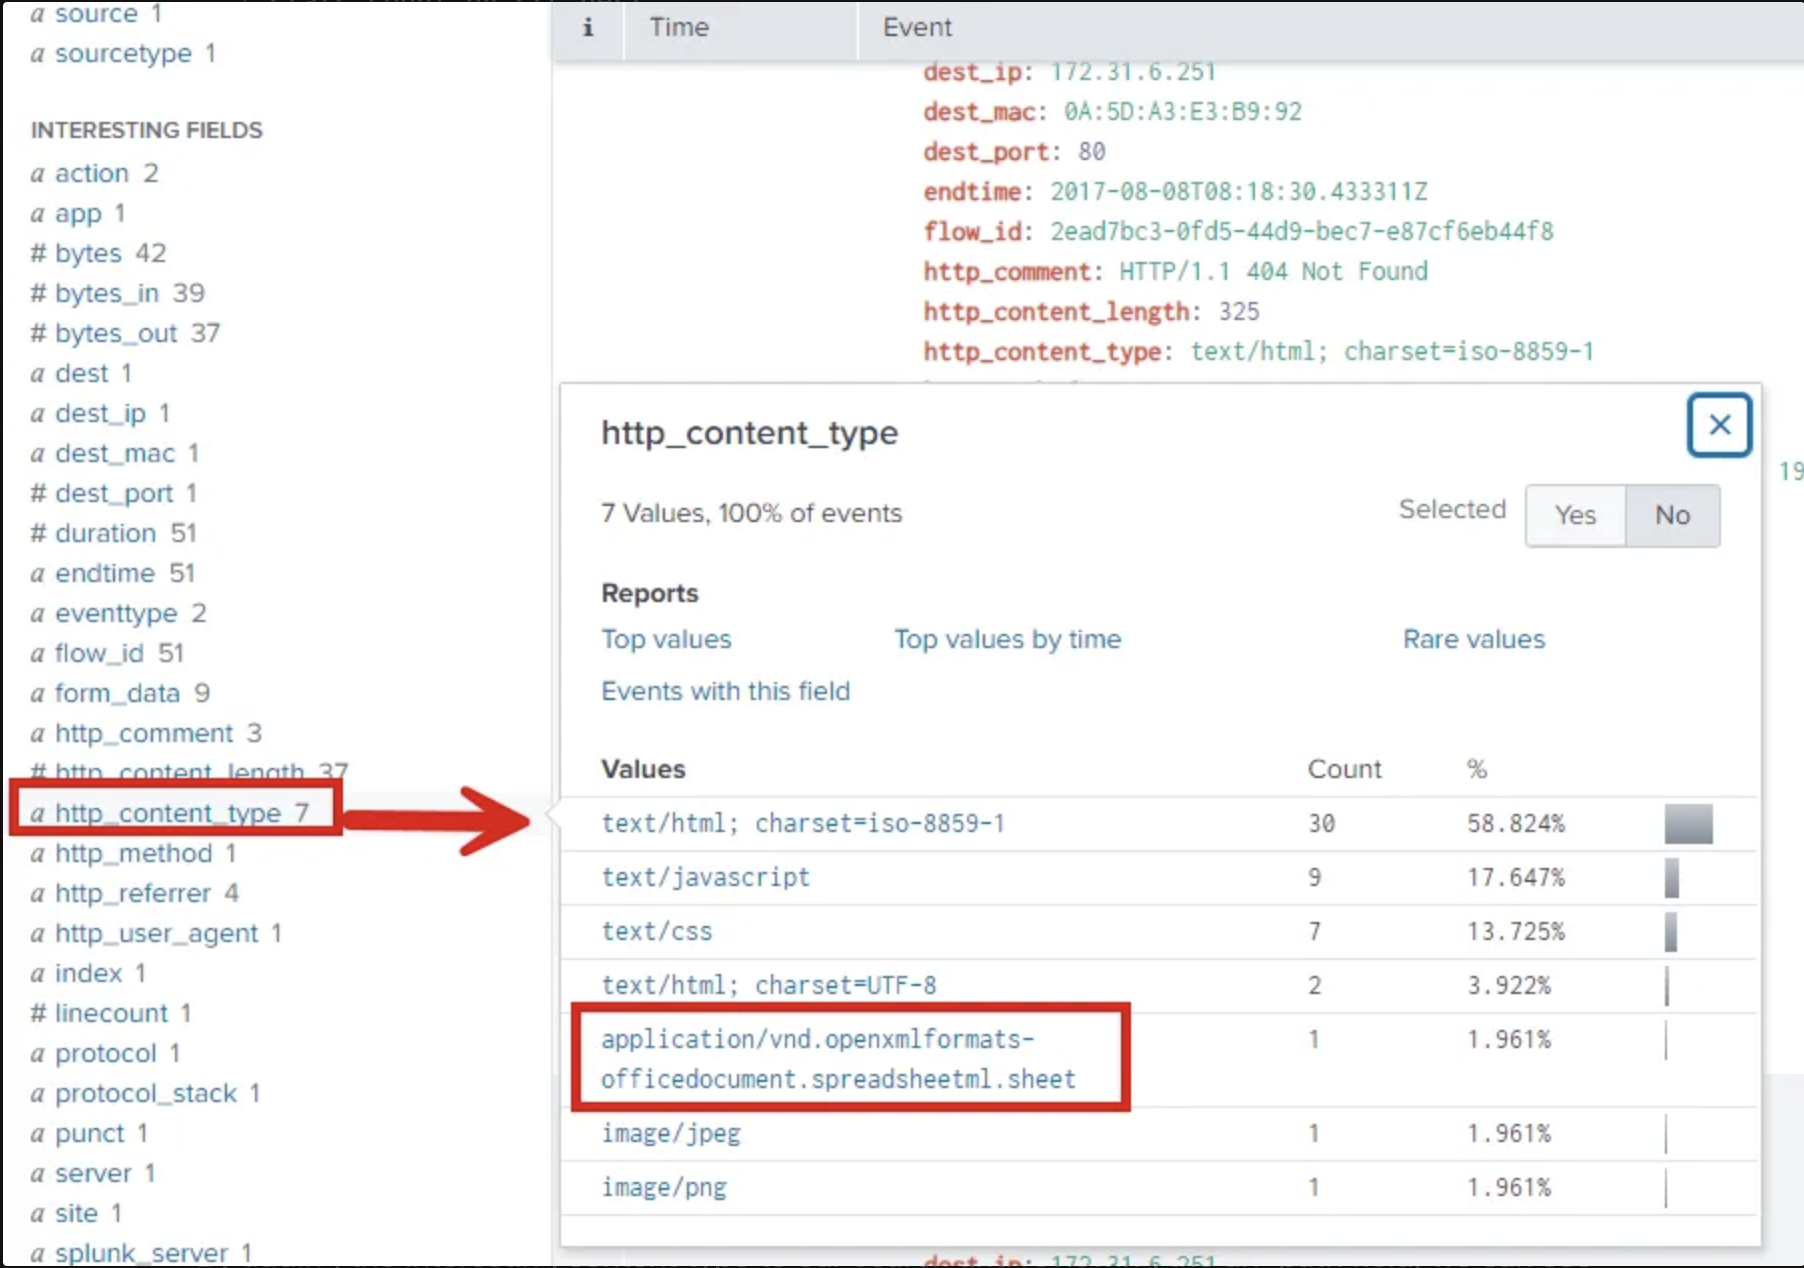 0x0allenace/soc-analyst-portfolio
Ein kuratiertes Portfolio, das meine SOC-Untersuchungen, Threat-Hunting-Projekte, DFIR-Labs, Detection Engineering, technische Blogs und…
 0x0allenace/windows-malware-behavioral-analysis
Verhaltensbasierte Malware-Analyse eines simulierten mehrstufigen Windows-Malware-Samples mit FLARE-VM und REMnux. Evidenzbasierte DFIR-Untersuchung…
 neuromancer/rats-re
Rekonstruiert Legacy-Windows-Binärdateien in C-Quellcode, indem Exporte des Ghidra-Dekompilierers mit lokalen LLMs kombiniert werden, wodurch…
 loosehose/dutchoven
Anwendungsspezifische Windows-Netzwerk-Brownouts in nativem C und BOF-Form
 wattocyber/masq
Live-Recon und Posture-Auditing für KI-Agenten-Infrastrukturen: scannt MCP-Konfigurationen, Session-Logs und APIs nach Secrets, vergifteten Katalogen…
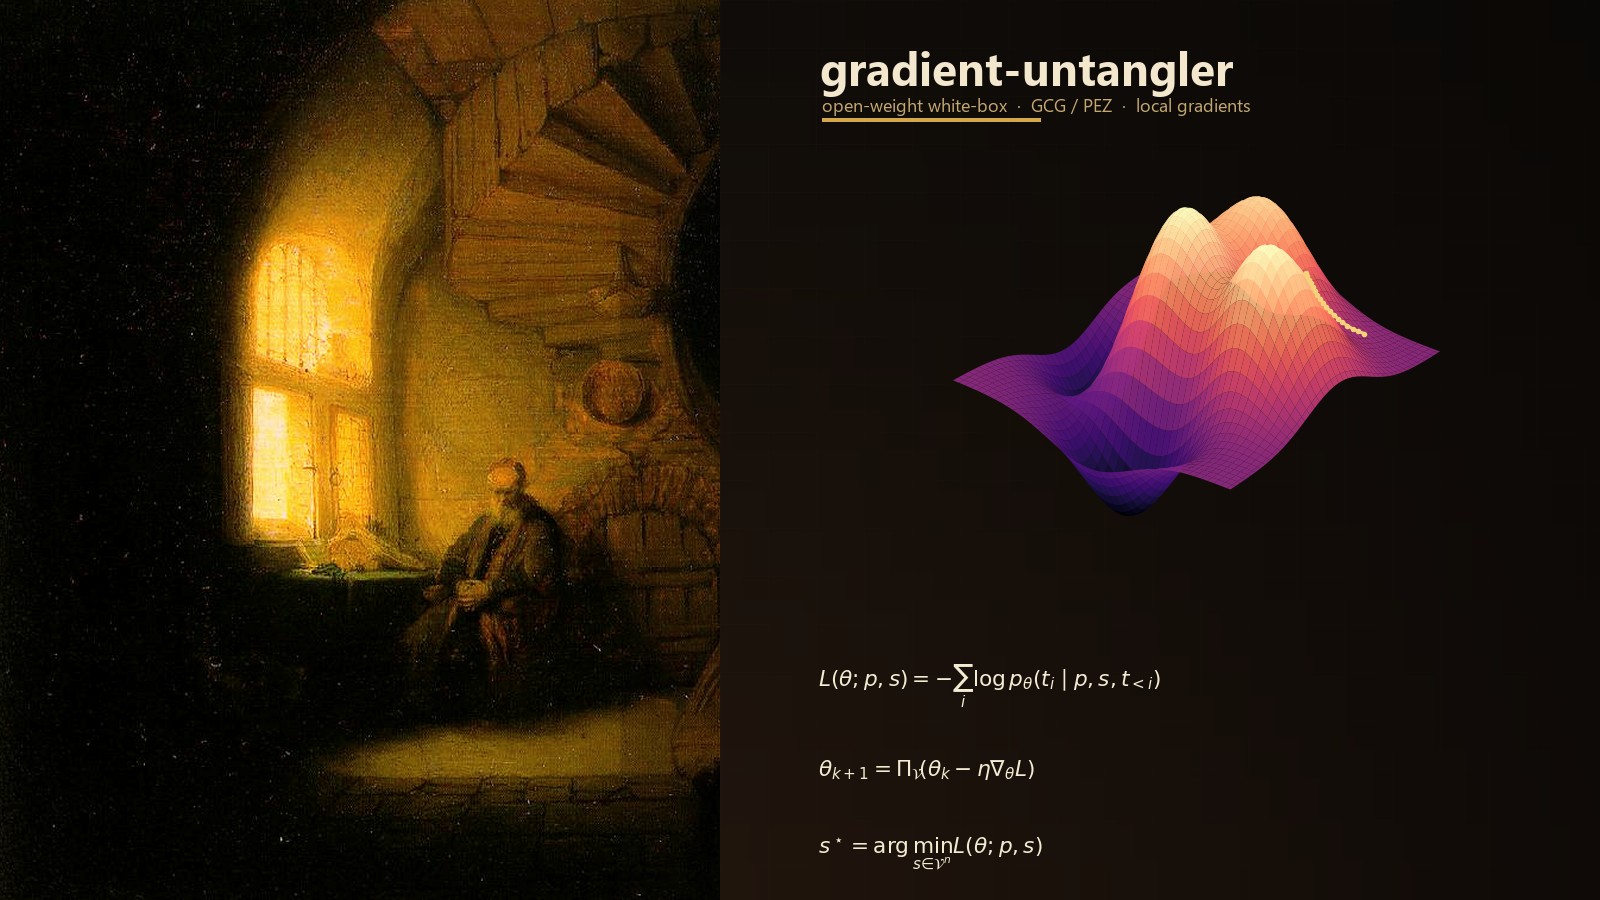 wattocyber/gradient-untangler
Lokale White-Box-Gradientenangriffe für Open-Weight-LLMs: GCG/PEZ-Suffixsuche, Layer-Salienz, Gewichts-Snapshots und Rank-1-Suffix-zu-Delta-Fitting…
 twi1ight00/printnightmare
Stellt PowerShell- und Batch-Skripte bereit, um Access Control Lists (ACLs) zu sichern, wiederherzustellen und anzupassen und damit die…
 c00ln3t/log4shellauditor
Ein autonomer reflexiver Go-Agent für vollständige Sicherheitsaudits, WAF-Umgehung, OOB-LDAP-Verifizierung, Selbstreparatur (automatisches Patchen)…