

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-7172 — # Absichtlich verwundbares Krankenhausverwaltungssystem zur Demonstration von SQL-Injection (CVE-2023-7172) mit Docker-Setup und PoC für pädagogische Sicherheitstests. | Kitploit
Tools/GitHubGitHub/sharathc213/cve-2023-7172
SchwachstellenanalyseExploitationWebanwendungs-ExploitationWebsicherheitLernen & BildungLabs & Praxis
GitHubsharathc213/cve-2023-7172

CVE-2023-7172

# Absichtlich verwundbares Krankenhausverwaltungssystem zur Demonstration von SQL-Injection (CVE-2023-7172) mit Docker-Setup und PoC für pädagogische Sicherheitstests.

Repository anzeigen
6230vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2023-7172

Überblick

Dieses Projekt enthält eine verwundbare Version eines Krankenhausverwaltungssystems (Hospital Management System, HMS), das anfällig für SQL-Injection (CVE-2023-7172) ist. SQL-Injection ist eine kritische Webanwendungs-Schwachstelle, die schwerwiegende Auswirkungen auf die Sicherheit und Funktionalität eines Systems haben kann.

CVE-Details

  • CVE-ID: CVE-2023-7172
  • Schwachstellentyp: SQL-Injection
  • Betroffene Komponente: Admin-Anmeldeseite
  • Verwundbarer Parameter: username
  • Anbieterdetails: phpgurukul.com
  • Verwundbare Version: Hospital Management System 1.0

Schritte zur Reproduktion (PoC)

Repository klonen:

git clone https://github.com/sharathc213/CVE-2023-7172.git
cd CVE-2023-7172

Docker Compose ausführen:

docker-compose up -d

Auf die Admin-Anmeldeseite zugreifen:

Öffnen Sie einen Webbrowser und navigieren Sie zur Admin-Anmeldeseite, die sich normalerweise unter http://localhost:8080/hms/admin/ befindet.

Erster Anmeldeversuch:

Geben Sie im Feld „Benutzername" Folgendes ein:

admin' -- -

Füllen Sie das Feld „Passwort" mit einem beliebigen Wert aus (in diesem Fall spielt er keine Rolle). POC
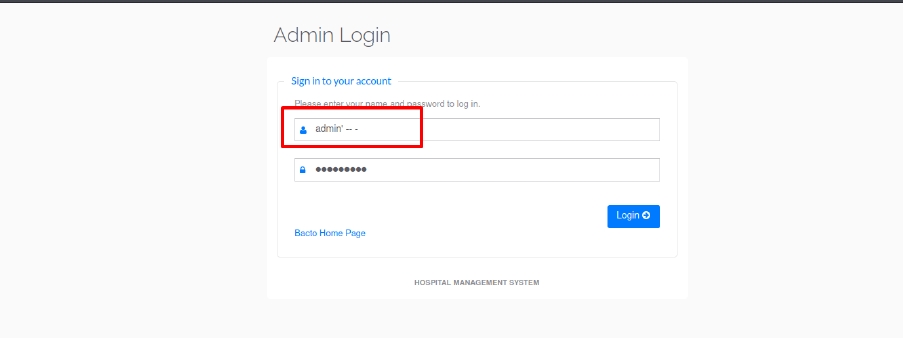
Anmeldeversuch durchführen:

Klicken Sie auf die Schaltfläche „Anmelden", um zu versuchen, sich mit dem modifizierten Benutzernamen anzumelden.

Ergebnis beobachten:

Wenn die Anwendung Sie ohne das korrekte Passwort erfolgreich im Admin-Dashboard anmeldet, deutet dies darauf hin, dass wahrscheinlich eine SQL-Injection-Schwachstelle vorliegt.

Auswirkungen von SQL-Injection in einem Krankenhausverwaltungssystem

SQL-Injection ist eine kritische Webanwendungs-Schwachstelle, die schwerwiegende und weitreichende Auswirkungen auf die Sicherheit und Funktionalität eines Systems haben kann. Hier sind die wichtigsten potenziellen Auswirkungen eines erfolgreichen SQL-Injection-Angriffs:

  • Unautorisierter Datenzugriff
  • Datenextraktion
  • Datenmanipulation
  • Kontenübernahme
  • Systemkompromittierung
  • Anwendungsunterbrechung
  • Rechtliche und Compliance-Konsequenzen
  • Reputationsschäden
  • Finanzielle Verluste

Empfehlungen zur Abschwächung

Um die SQL-Injection-Schwachstelle zu entschärfen, sollten Sie die folgenden Best Practices in Betracht ziehen:

  • Parametrisierte Anweisungen (Prepared Statements)
  • Gespeicherte Prozeduren
  • Eingabevalidierung
  • Whitelisting
  • Escaping von Benutzereingaben

Haftungsausschluss

Dieses Projekt ist absichtlich verwundbar und sollte nur für Bildungs- und Testzwecke verwendet werden. Stellen Sie dies nicht in einer Produktionsumgebung bereit.


Tool herunterladen




