
nmap
 ullaakut/nmap
Idiomatische Go-Bibliothek zum Aufrufen einer Netzwerkscanner-Binärdatei, die Host-Erkennung, Port-Scans, Erkennung von Diensten/Betriebssystemen und…
network-mappingport-scanningvulnerability-analysis+3
1.1k
ullaakut/nmapIdiomatische Go-Bibliothek zum Aufrufen einer Netzwerkscanner-Binärdatei, die Host-Erkennung, Port-Scans, Erkennung von Diensten/Betriebssystemen und…
 hakluke/hakrevdns
Kleines, schnelles Tool für massenhafte Reverse-DNS-Abfragen.
 semgrep/semgrep-rules
Statisches Analyse-Regelpaket zur Erkennung von Sicherheitsschwachstellen, gefährlichen Codemustern und Konfigurationsproblemen in vielen Sprachen;…
 specterops/sharphound
Sammelt Active-Directory-Objektmetadaten, Gruppenmitgliedschaften, Sitzungen, ACLs und Vertrauensstellungen, um BloodHounds Angriffspfad-Mapping für…
 falcosecurity/falco
Echtzeit-Cloud-nativer Runtime-Sicherheitsagent für Linux, der Syscalls und Container-/Kubernetes-Metadaten überwacht, um anomales Verhalten und…
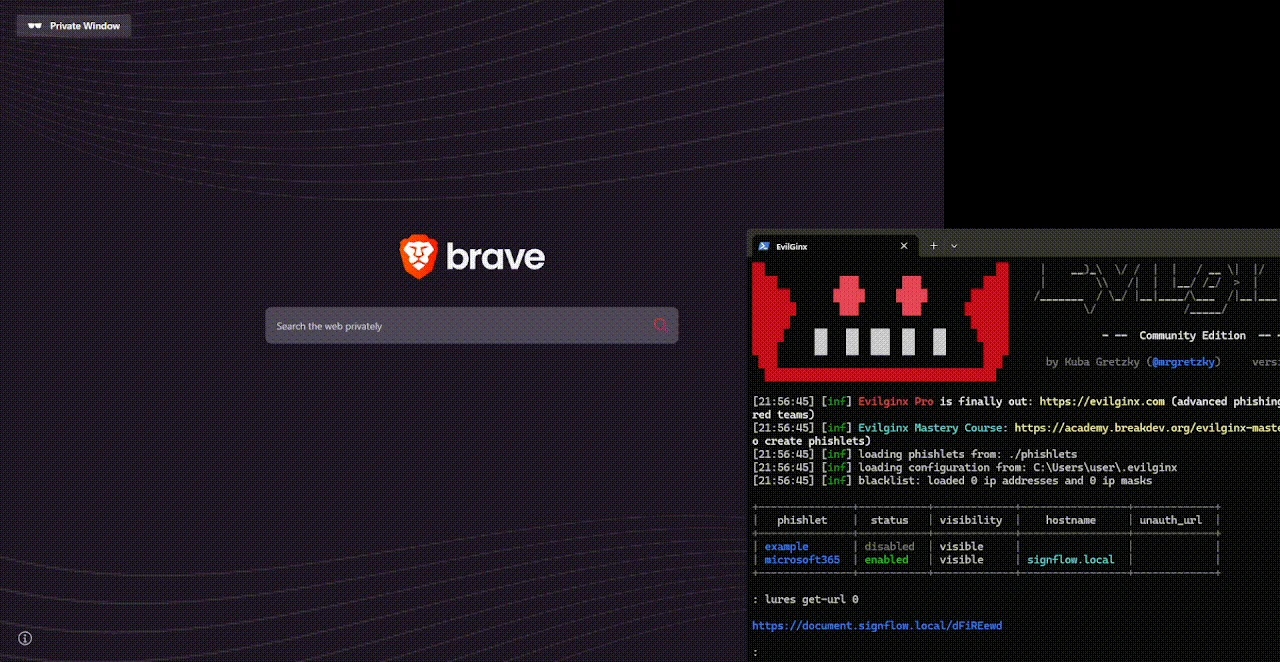 0x4meliorate/mimic
Frameless Browser‑in‑the‑Browser (BitB) - Keine iframes, keine Frame‑Busting‑Probleme. Eine Single‑Script-Shadow-DOM-/MutationObserver-Bibliothek für…
 drduh/macos-security-and-privacy-guide
Curated macOS security and privacy guide with practical instructions for threat modeling, disk encryption, firewall configuration, secure…
 firecracker-microvm/firecracker
Sichere und schnelle MicroVMs für serverless Computing.
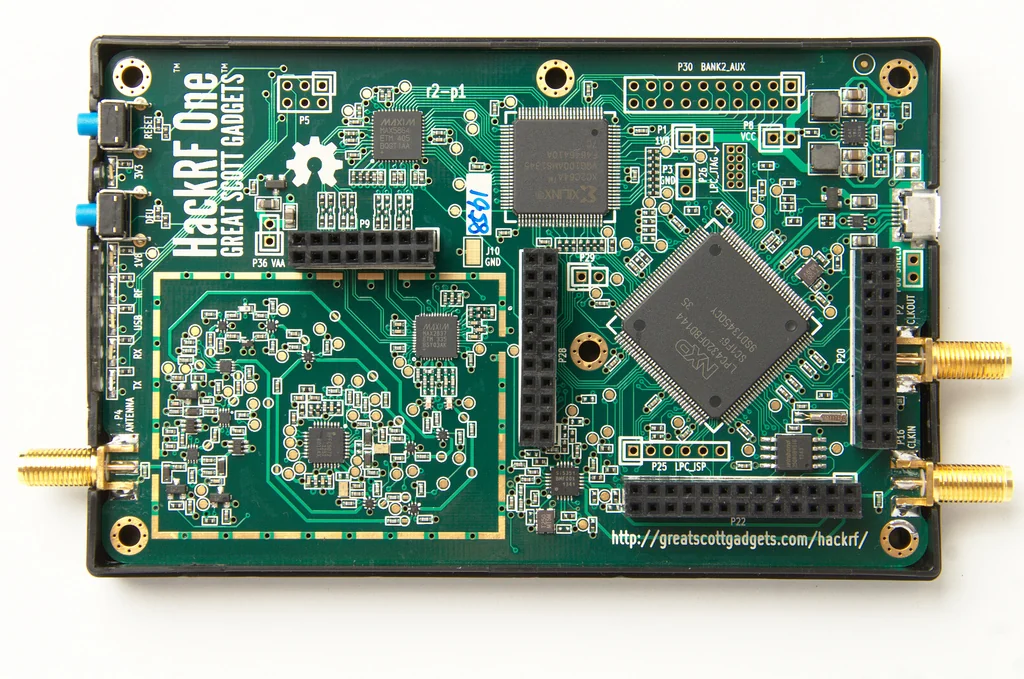 greatscottgadgets/hackrf
Kostengünstige Open-Source-Plattform für softwaredefinierte Funkgeräte mit Hardware-Designs und Firmware für HF-Übertragung, -Empfang und…
 newaetech/chipwhisperer
Open-Source-Hardware-Sicherheits-Toolchain für Power-Trace-Erfassung, Seitenkanalanalyse und Glitching-/Fehlerinjektionsangriffe auf eingebettete…
 rizinorg/rizin
UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset.
 remnux/distro
Stellt ergänzende Dateien und Debian-Paketquellen für eine spezialisierte Linux-Distribution bereit, die sich auf Malware-Analyse, Reverse…
 google/gvisor
Sandboxt Container über einen Userspace-Anwendungskernel, der Systemaufrufe abfängt, den Zugriff auf den Host-Kernel einschränkt und über eine…
 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 sleuthkit/sleuthkit
Forensische Bibliothek und CLI-Toolkit zur Analyse von Festplatten- und Dateisystem-Abbildern, zur Wiederherstellung gelöschter Daten, zur Erstellung…
 microsoft/avml
Tragbares Linux-Tool zur RAM-Erfassung für Forensik und Incident Response, das LiME-kompatible Images mit optionaler Komprimierung und…
 mvt-project/mvt
Forensisches Erfassungs- und Analysetoolkit für Android- und iOS-Geräte zur Identifizierung potenzieller Kompromittierung durch bekannte Spyware…
 cgsecurity/testdisk
Stellt verlorene Partitionen wieder her und repariert Boot-Sektoren; extrahiert 480+ Dateiformate aus beschädigten Datenträgern und Dateisystemen zur…