Schnelles Android-APK-Decompiler-Frontend, das kompilierte DEX-Artefakte direkt abfragt und Klassen sowie Querverweise in Millisekunden ohne Vorverarbeitung extrahiert.
Rust-Version: Dieses Projekt wurde 1:1 in Rust als rust_ASC neu geschrieben. Die Rust-Version ist 10× schneller und unterstützt die vollständige APK-Dekompilierung: Mit 16 Threads dekompiliert sie eine 383 MB große APK in nur 4 Sekunden.
Wenn Ihr Workflow in Python geschrieben ist, können Sie weiterhin mit diesem Projekt integrieren; es bleibt der schnellste verfügbare Python-Android-Decompiler. Wenn Sie nur eine Binärdatei benötigen, verwenden Sie bitte rust_ASC.
ASC und rust_ASC werden parallel gepflegt, sodass Benutzer den Integrationsstil wählen können, der am besten zu ihrem Workflow passt.
Beim Dekompilieren riesiger Android-APKs besteht das Standardverfahren darin, zu warten. Wir warten darauf, dass Tools Gigabytes an RAM verschlingen, die Artefakte vollständig entpacken und Dutzende Minuten damit verbringen, schwere globale Indizes und Querverweise aufzubauen... All dies dient nur dazu, spätere schnelle Codesuchen zu gewährleisten, doch hier liegt der Widerspruch. Ein kompiliertes Artefakt ist bereits hochgradig strukturiert, moderne Decompiler nutzen dies nie; sie verschwenden enorme Mengen an Zeit und Speicher damit, eine aufgeblähte Datenbank von Codebeziehungen über bereits strukturierten Daten zu rekonstruieren. Dieser ingenieurmäßige Ansatz widerspricht dem gesunden Menschenverstand. Wenn ich jede Codebeziehung in Millisekunden direkt aus der APK extrahieren kann, hat diese Vorverarbeitung dann noch irgendeinen Wert?
Anstatt Decompiler zu schwerer Vorverarbeitung zu zwingen, entscheiden wir uns dafür, das kompilierte Artefakt direkt als Datenbank abzufragen. Wir haben eine zustandslose Engine ohne Overhead gebaut, die Code bei Bedarf in Millisekunden extrahiert und durchsucht. In diesem Briefing werden wir die zugrunde liegende Technik untersuchen, die erforderlich ist, um traditionelle Engpässe zu umgehen. Wir werden demonstrieren, wie man das vollständige Entpacken aufgibt, indem man direkt innerhalb des Deflate-Bitstreams sondiert und dichte Huffman-Lookup-Tabellen aufbaut, um Kernmetadaten zu extrahieren, ohne irrelevante Datenblöcke zu berühren. Darüber hinaus werden wir Optimierungsdetails des R8-Compilers erläutern, insbesondere wie deterministische Konstantenverschiebung und Instruktionsdeduplizierung hochkonzentrierte physische Layouts hinterlassen; wir machen uns dieses Compilerverhalten zunutze, um blitzschnelle DEX-übergreifende Codesuchen auszuführen. Um diese rohen Bytecode-Offsets auf Methoden zurückzuführen, haben wir eine O(1)-Instruktionslokalisierungs-Primitive entwickelt, die eine Methodenauflösung in konstanter Zeit erreicht, ohne schwere Mapping-Tabellen aufzubauen. Schließlich extrahiert Droid ASC beim Erreichen eines Ziels nur die spezifischen Bytecodes und ihre Abhängigkeiten und rekonstruiert dynamisch eine minimale und selbstkonsistente DEX vollständig im Speicher für eine sofortige Dekompilierung.
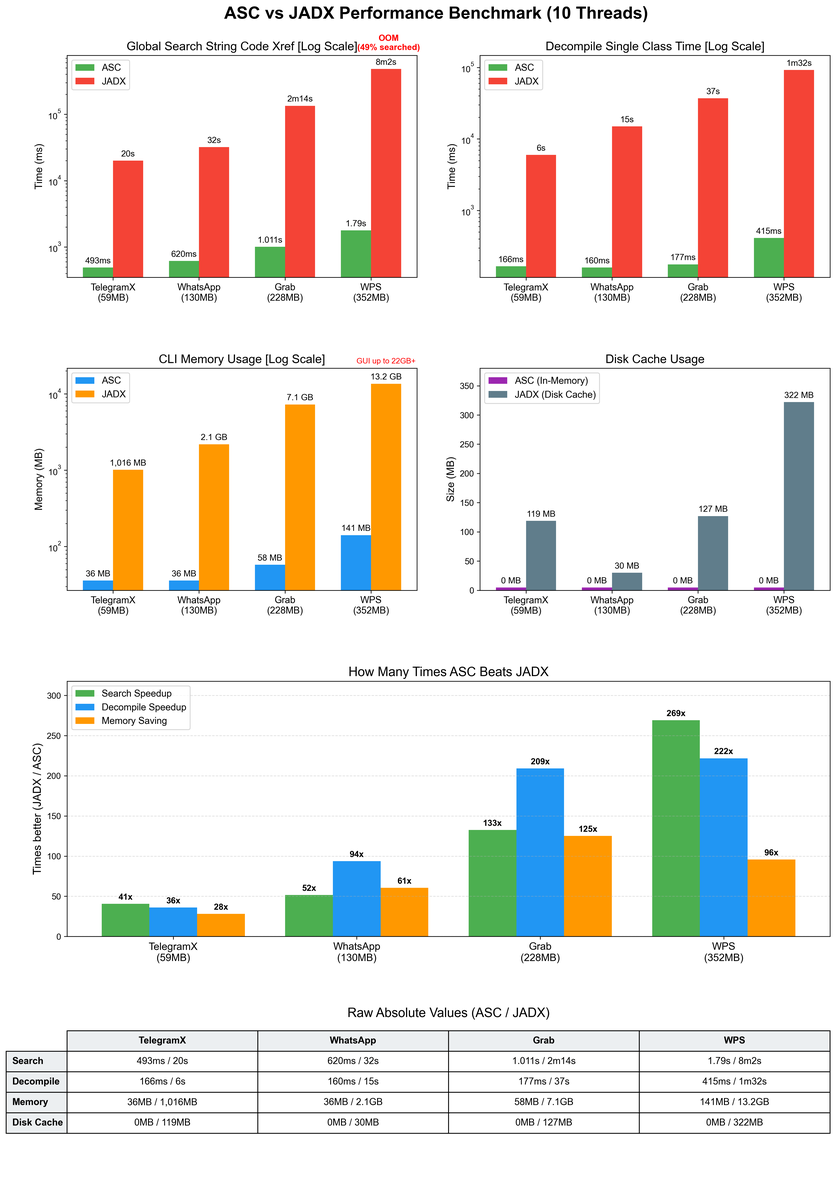
Wir werden diese Architektur live gegen eine 352 MB große kommerzielle APK demonstrieren. Droid ASC führt globale Querverweissuchen in 1,79 Sekunden aus und dekompiliert Zielklassen in 177 Millisekunden unter Verwendung von nur 141 MB RAM. Indem wir das Artefakt als schreibgeschützte Datenbank behandeln und ohne Vorverarbeitung arbeiten, führen wir den Decompiler zu seinem Kern zurück. Er ist kein aufgeblähtes Indizierungswerkzeug mehr, sondern eine blitzschnelle On-Demand-Dekompilierungs-Engine, die grundlegend neu definiert, wie wir kompilierten Code analysieren.
https://github.com/user-attachments/assets/4c4a6813-8561-490c-a573-ef113da861b6
Rohe Absolutwerte, gemessen mit 10 Threads über vier APK-Ziele zunehmender Größe:
Globale String-Xref-Suche
| Tool | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 322ms | 418ms | 806ms | 1.597s |
| JADX | 20s | 32s | 2m14s | 8m2s |
ASC ist 62x bis 302x schneller als JADX bei der globalen String-Xref-Suche.
Dekompilierung einer einzelnen Klasse
| Tool | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 157ms | 141ms | 165ms | 303ms |
| JADX | 6s | 15s | 37s | 1m32s |
ASC ist 38x bis 304x schneller als JADX bei der Dekompilierung einer einzelnen Klasse.
CLI-Speicherverbrauch
| Tool | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 36MB | 36MB | 58MB | 141MB |
| JADX | 1.016MB | 2,1GB | 7,1GB | 13,2GB |
ASC benötigt für den CLI-Betrieb 28- bis 125-mal weniger Speicher als JADX.
Festplatten-Cache-Nutzung
| Tool | TelegramX (59MB) | WhatsApp (130MB) | Grab (228MB) | Lark (352MB) |
|---|---|---|---|---|
| ASC | 0MB | 0MB | 0MB | 0MB |
| JADX | 119MB | 30MB | 127MB | 322MB |
ASC bleibt vollständig im Speicher, ohne Festplatten-Cache, während JADX bis zu 322MB schreibt.
Hinweis: Bei JADX geht während der globalen Suche auf dem größten Ziel (Lark) der Speicher aus (~49% durchsucht), während ASC jedes Ziel abschließt.
Wie der Benchmark zeigt, ist ASC bei ~50MB großen APKs 62-mal schneller als JADX und bei ~300MB großen APKs 302-mal schneller, bei minimalem Speicherbedarf. Agents können ASC nutzen, um Dutzende oder sogar Hunderte von APKs gleichzeitig zu analysieren, selbst auf schwachen Maschinen. Der JADX MCP hat hier größere Schwierigkeiten: JADX allein benötigt mehrere GB nur zum Vorladen, was den Wechsel zwischen Hunderten von APKs unpraktisch macht.
# from PyPI
pip install droidasc

# or from source
pip install .
Nach der Installation ist der droidasc-CLI-Befehl global verfügbar:
usage: droidasc [-h] {getclass,disassemble,listclass,getmanifest,findrefs} ...

ASC tooling entry (v0.1.2.post1).

positional arguments:
  {getclass,disassemble,listclass,getmanifest,findrefs}
    getclass            Locate the target class in APK, extract one DEX in
                        memory, then decompile.
    disassemble         Extract a class, rebuild a small DEX, then disassemble
                        it with dadguard.
    listclass           List classes across all DEX entries; use --prefix to
                        filter by package/class prefix.
    getmanifest         Decode AndroidManifest.xml from APK and print it as
                        XML.
    findrefs            Find code references for string/type/method/field
                        across all DEX entries in APK.

options:
  -h, --help            show this help message and exit









