 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only-Prüfwerkzeug für Citrix NetScaler CTX697096 (CVE-2026-88771–88778): überprüft Build, CVE-Voraussetzungen und Upgrade-Risiken und durchsucht öffentliche IoCs auf Kompromittierung.

Read-only-Prüfwerkzeug für Vorbedingungen und Exposition zum Citrix NetScaler ADC / NetScaler Gateway Security Bulletin CTX697096, das CVE-2026-88771 bis CVE-2026-88778 abdeckt, sowie zu CTX697174, das CVE-2026-88779 abdeckt (der SAML-Crash-Angriff), und zu CTX697191, das CVE-2026-107406 abdeckt (SAML, Remote Code Execution), und zu CTX697263, das PHP CVE-2026-109618 / CVE-2026-109619 abdeckt („php2shell", Management-GUI), und zu CTX697305, das 28 CVEs abdeckt, veröffentlicht am 12. November 2026.
Lizenz in einfachen Worten: Kostenlos für alle – führe es aus, ändere es, teile es, nutze es in deinem Unternehmen oder für die Incident Response deiner Kunden. Das Einzige, was nicht erlaubt ist: den Code zu verwenden, um ein konkurrierendes Tool zu bauen. Fragen oder andere Anliegen: [email protected].
⚠️ CVE-2026-88771 und CVE-2026-88772 werden in freier Wildbahn ausgenutzt und sind im CISA KEV-Katalog aufgeführt. Jetzt aktualisieren und bei internetexponierten Appliances von einer Kompromittierung ausgehen.
🚨 NEU – CTX697305 (12. November): 28 CVEs, kritisch, jeder NetScaler betroffen. Installiere 14.1-73.58, 13.1-64.39, 14.1-73.58 FIPS oder 13.1-37.293 FIPS/NDcPP. CTX697305 behebt 28 Speichersicherheits-Schwachstellen (bis CVSS 9.5). CVE-2026-120868 (Paketverarbeitung, 9.3) betrifft jede Bereitstellung in der Standardkonfiguration, und CVE-2026-107412 (9.5) jeden Gateway- und AAA-vserver. Das Bulletin nennt keinen Workaround und bislang keine Ausnutzung. Die korrigierten Builds enthalten auch alle früheren Fixes (CTX697096, CVE-2026-88779, CVE-2026-107406, php2shell), sodass sie der eine Build sind, der installiert werden sollte. Checker v1.19 prüft deinen Build gegen diese, zeigt an, welche der 28 CVE-Vorbedingungen deine Konfiguration erfüllt, und liefert VULNERABLE (Exit-Code 2) bei jedem Build unterhalb des Fixes.
php2shell ist behoben (27. Oktober): Installiere 14.1-73.49, 13.1-64.32, 14.1-73.49 FIPS oder 13.1-37.286 FIPS/NDcPP. Citrix hat CTX697263 mit den korrigierten Builds aktualisiert. Diese enthalten auch die Fixes für CTX697096, CVE-2026-88779 und CVE-2026-107406. Checker v1.18 prüft deinen Build gegen diese; bei einem Build ohne den Fix ist eine Management-GUI, die für beliebige Quellen offen ist (oder von einem Load-Balancing-vserver weitergeleitet wird), nun VULNERABLE (Exit-Code 2), und eine eingeschränkte GUI ist ein
[CHECK].
php2shell (21. Oktober): PHP CVE-2026-109618 und CVE-2026-109619 erreichen die NetScaler Management-GUI. Zwei Pre-Auth-Remote-Code-Execution-Schwachstellen in PHP selbst (jeweils CVSS 9.2), ausgenutzt seit dem 17. Oktober. Die Management-GUI von NetScaler führt PHP auf der NSIP, auf jeder SNIP mit Management-Zugriff und auf der Cluster-IP aus; Gateway und AAA sind nicht betroffen. Citrix: Alle unterstützten Builds unterhalb der oben genannten korrigierten Builds sind betroffen; NetScaler Console und SVM nicht. Bis du aktualisiert hast, beschränke GUI- und API-Zugriff mit ACLs auf Admin-Hosts (CTX228148). Checker v1.17 zeigt, ob das PHP auf der Appliance den Fix enthält, ob die Management-GUI eingeschränkt ist, und liefert Hinweise für die Suche in den Logs. Hintergrund: Remko Weijnens Firmware-Analyse.
CVE-2026-107406 (8. Oktober): kritische SAML-Schwachstelle, Remote-Code-Execution, erneut aktualisieren. CTX697191, CVSS 9.5: ein SAML-Speicherüberlauf, der zu Remote-Code-Execution oder Denial-of-Service führt. Auf den Builds, die bereits für CTX697096 und CVE-2026-88779 gepatcht wurden (14.1-73.37 bis 73.41, 13.1-64.23 bis 64.28, 14.1-FIPS 73.37 bis 73.41, 13.1-FIPS/NDcPP 37.279 bis 37.282), sind Sie betroffen, wenn die Appliance ein SAML-IdP ist (
add authentication samlIdPProfile); auf älteren Builds, wenn sie ein SAML-SP oder IdP ist. Behoben in 14.1-73.46, 13.1-64.29, 14.1-73.46 FIPS und 13.1-37.283 FIPS/NDcPP. Das Bulletin nennt keinen Workaround. Auch Secure Private Access Hybrid-Bereitstellungen mit NetScaler sind betroffen. Der Checker v1.16 prüft Ihren Build und Ihre SAML-Konfiguration gegen diese Versionen.
CVE-2026-88779 (3. Oktober): Der SAML-Angriff hat jetzt einen Fix, und SAML-Appliances müssen erneut aktualisieren. Die manipulierten SAML-Anfragen, die seit dem 2. Oktober gepatchte NetScaler zum Absturz bringen, sind CVE-2026-88779 (CTX697174, CVSS 8.7, gezielte Angriffe; seit dem 4. Oktober auf der Liste der bekannten ausgenutzten Schwachstellen von CISA, Frist für US-Bundesbehörden am 7. Oktober). Sie sind betroffen, wenn Ihre Konfiguration
add authentication samlActionoderadd authentication samlIdPProfileenthält. Behoben in 14.1-73.41, 13.1-64.28, 14.1-73.41 FIPS und 13.1-37.282 FIPS/NDcPP, sodass eine bereits für CTX697096 aktualisierte Appliance erneut aktualisiert werden muss. Bis dahin bietet Citrix Global Deny List-Signaturen über NetScaler Console oder eine Responder-Richtlinie vom Citrix-Support an. Der Checker v1.15 prüft Ihren Build gegen diese Versionen, zeigt an, ob eine SAML-Mitigationsrichtlinie jeden Gateway/AAA-vserver abdeckt, und meldet Injektionsversuche vom 2. Oktober bis zum Fix für CVE-2026-88779 als „may have run".
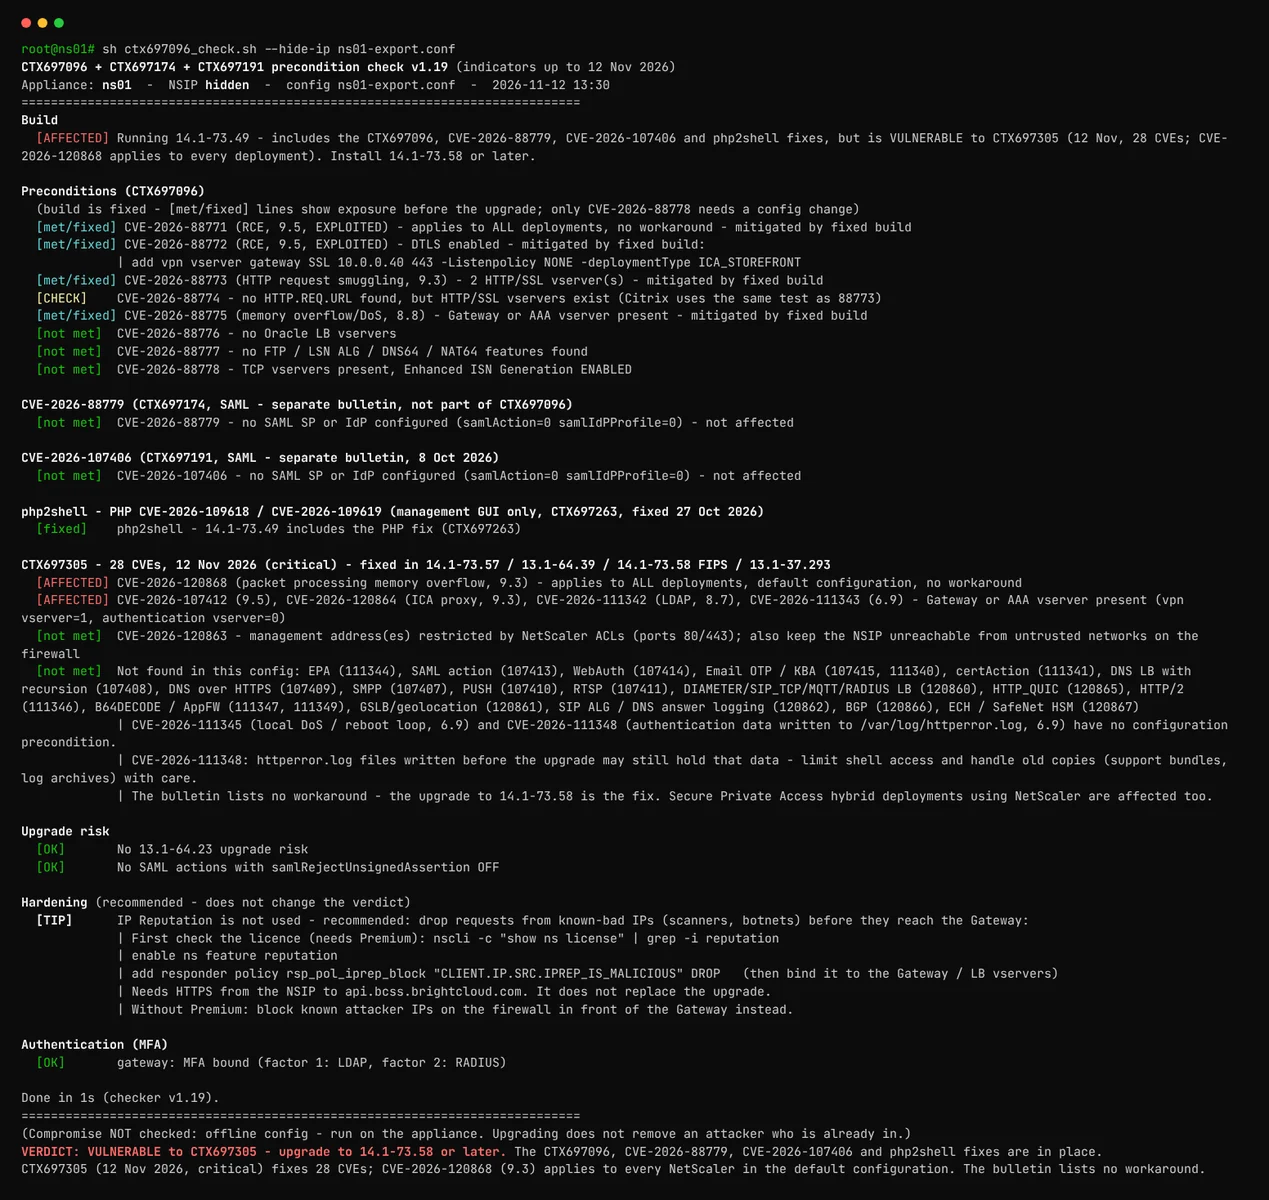
Ein sauberer Lauf auf einer gepatchten Labor-Appliance, gekürzt („..."). Die Befehle finden Sie unter Usage; Beispielausgaben für andere Ergebnisse unter Example output.
❤️ Neu: Sie können dieses Projekt jetzt unterstützen. Der Checker ist kostenlos und bleibt kostenlos – wenn er Ihnen Zeit gespart hat, ist eine freiwillige Spende willkommen.
Er beantwortet vier Fragen für jeden NetScaler:







