
kli-ex
 gmh5225/kli-ex
Erweiterter Lazy-Kernel-Importer für Windows-Treiber, der APIs zur Laufzeit mit verschlüsselten, zwischengespeicherten Importnamen auflöst, um die…
defensive-toolspersistence-mechanismsreverse-engineering+4
34
gmh5225/kli-exErweiterter Lazy-Kernel-Importer für Windows-Treiber, der APIs zur Laufzeit mit verschlüsselten, zwischengespeicherten Importnamen auflöst, um die…
 gmh5225/kprocterminator
Windows-Kernel-Treiber zum Beenden bestimmter Prozesse auf einem System
 praetorian-inc/caeruleus
Einzelne Go-Binärdatei für Bluetooth-Low-Energy-Sicherheitstests unter Linux/BlueZ: Scannen, GATT enumerieren, Lesen/Schreiben/Benachrichtigen,…
 frida/frida-gum
Plattformübergreifende Instrumentierungs- und Introspektionsbibliothek, geschrieben in C

 vqkro/ultrasploiter
Eine einzelne Binärdatei, die einen Portscanner, den vollständigen Exploit-DB-Index (47k Einträge) und ausführbare Exploit-Module in einem Tool…
 lzwhehe/benign-instruction-bench
Re-evaluating prompt-injection detectors on LLM agent tool outputs (paper draft, scripts, scores)
 sliverarmory/sliver-gui
Plattformübergreifende Electron-GUI für das Sliver-C2-Framework, die Session- und Beacon-Dashboards, Payload-Generierung, Listener, Loot und…
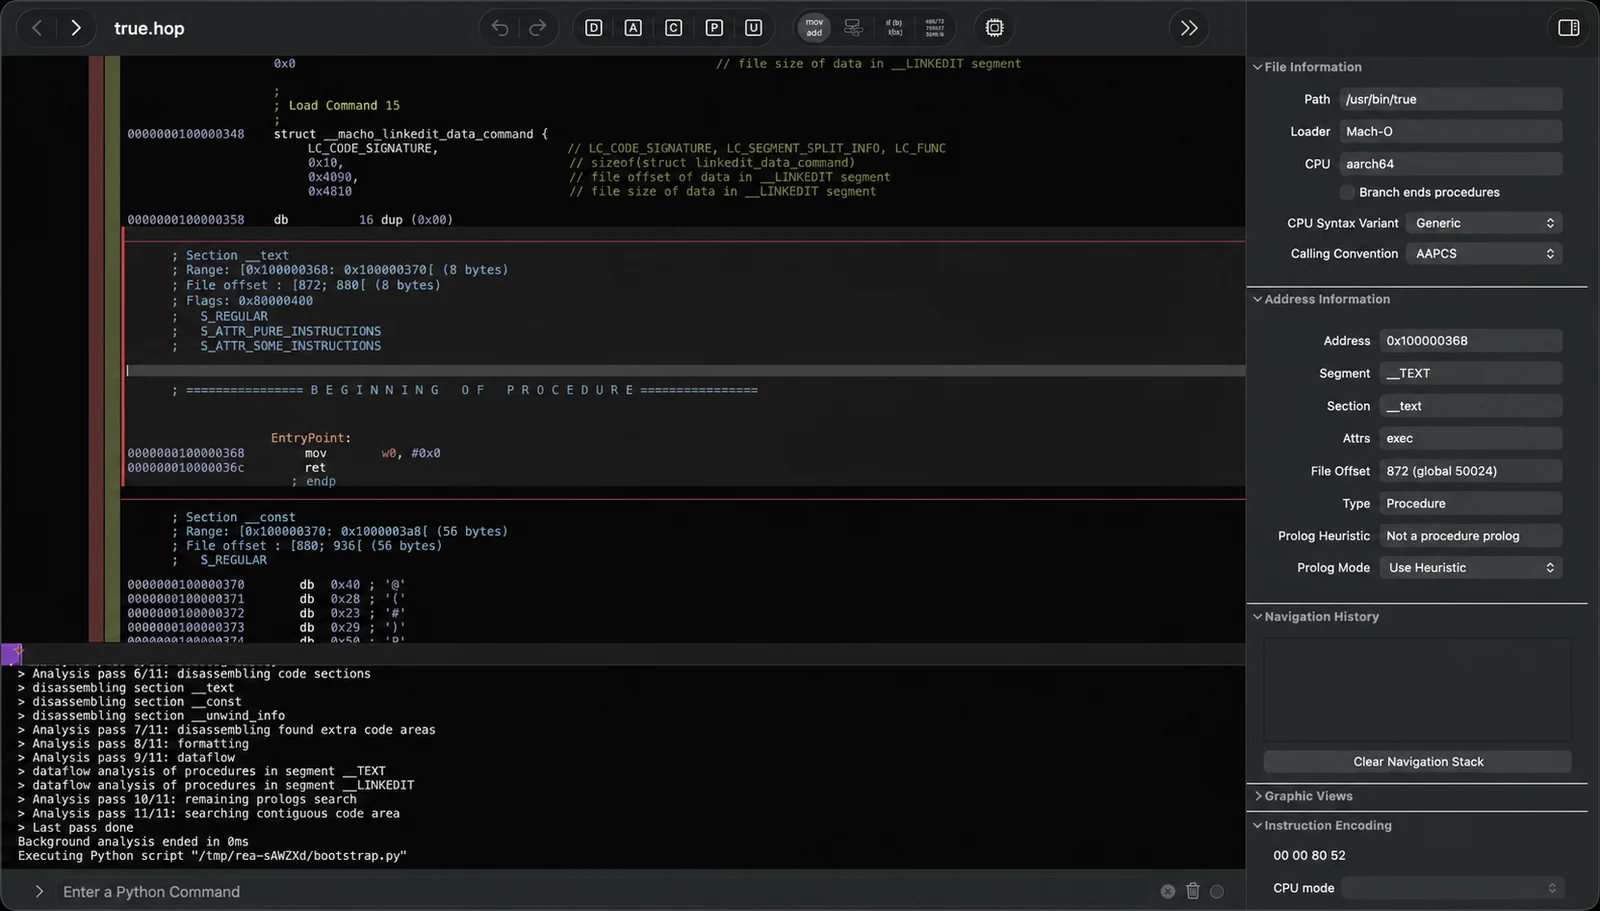 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 xf1les/fsop-finder
Binary-Ninja-Plugin, das glibc libio nach FSOP-Codepfaden durchsucht, die die Kontrollfluss- und Stack-Zeiger-Hijacking ermöglichen und die…
 modzero/burp-responseclusterer
Burp-Plugin, das Antworten gruppiert, um eine Übersicht der empfangenen Antworten anzuzeigen
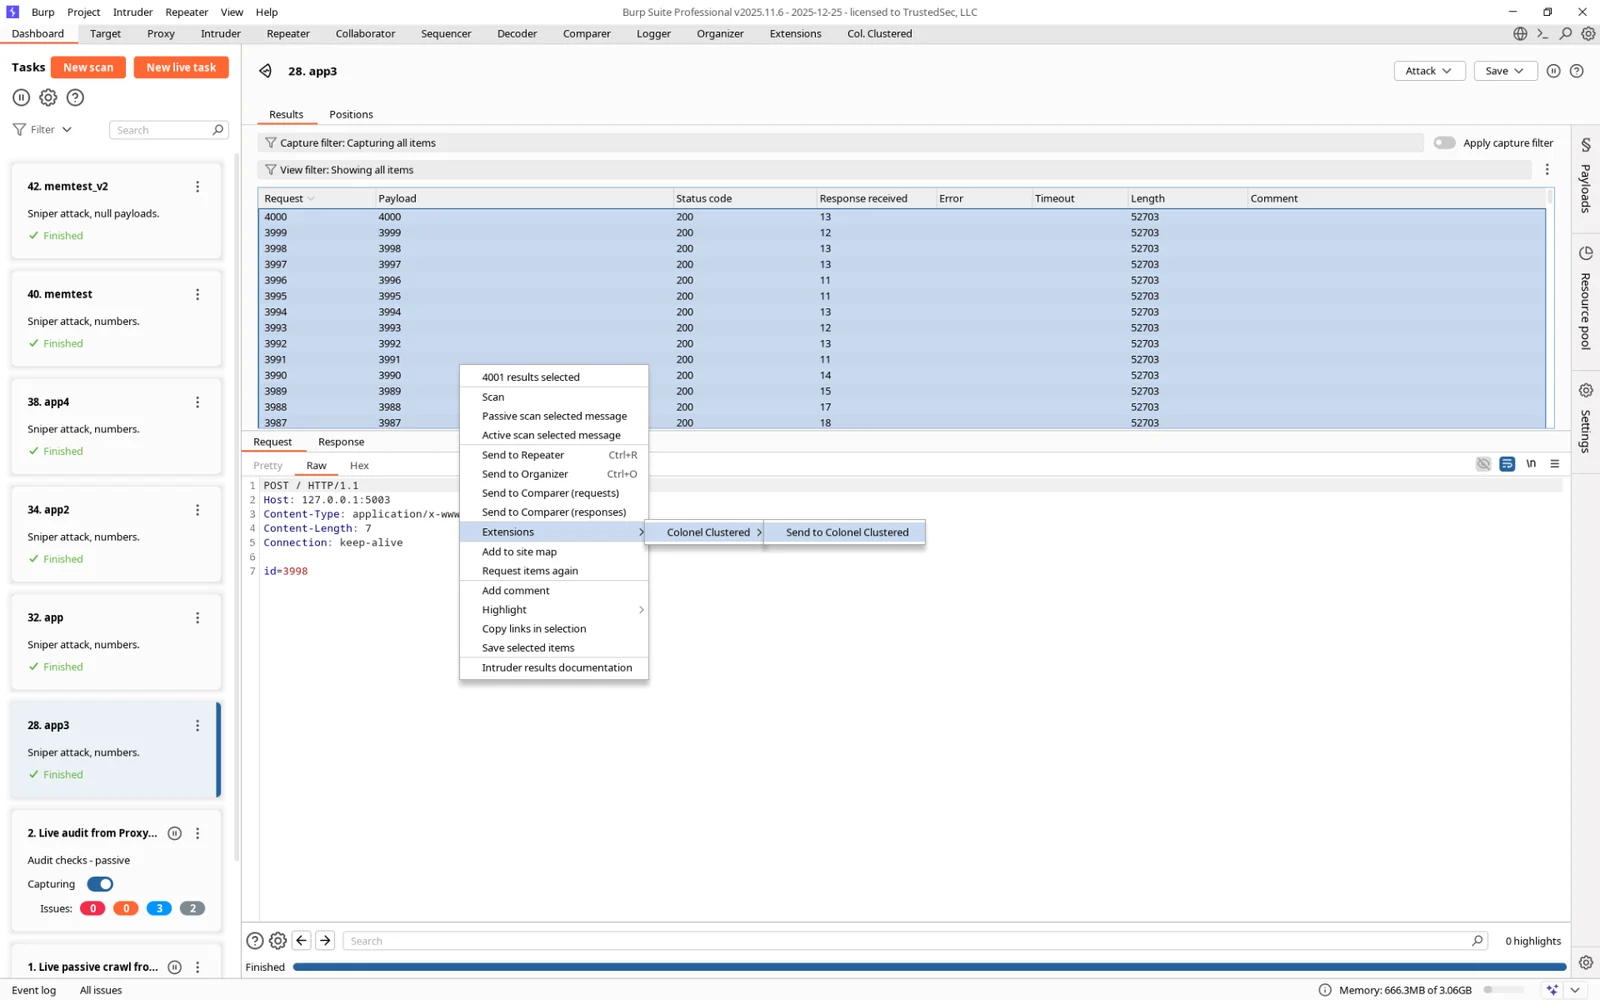 hoodoer/colonelclustered
Ein Java-Burp-Plugin, das Text-Clustering auf Antworten durchführt, um Ausreißer/Gruppen basierend auf dem tatsächlichen Inhalt der Server-Antworten…
 pentagridsec/pentagridresponseoverview
Response Overview Extension für BurpSuite – Exotische Antworten durch Gruppierung von Antwort-Bodies finden
 praetorian-inc/capability-sdk
Gemeinsames Go-SDK, das eine standardisierte Fähigkeitsschnittstelle für Sicherheitsscanner definiert, mit Ausgabe von Findings in mehreren Formaten…
 portswigger/active-scan-plus-plus
Burp-Suite-Erweiterung, die aktives und passives Scannen um Prüfungen auf Host-Header-Angriffe, XXE, Code-Injection und bekannte CVEs wie Shellshock…
 d0ge/xsw
XML Signature Wrapping Burp Suite Erweiterungen
 saml-toolkits/ruby-saml
Ruby-Bibliothek, die die SAML-Service-Provider-Seite von SSO implementiert und Authn-Anfragen, Antwortvalidierung, XML-Signaturprüfungen und…
 d0ge/websocketturbointruder
Burp-Suite-Erweiterung zum Fuzzing von WebSocket-Nachrichten mit benutzerdefiniertem Python-Code, mit Unterstützung für mehrere Engines,…
 hackvertor/repeat-strike
Burp-Suite-Erweiterung, die KI-generierte Regex-Strike-Regeln verwendet, um IDOR- und Zugriffskontrollschwachstellen zu erkennen und anschließend den…