
shadow-repeater
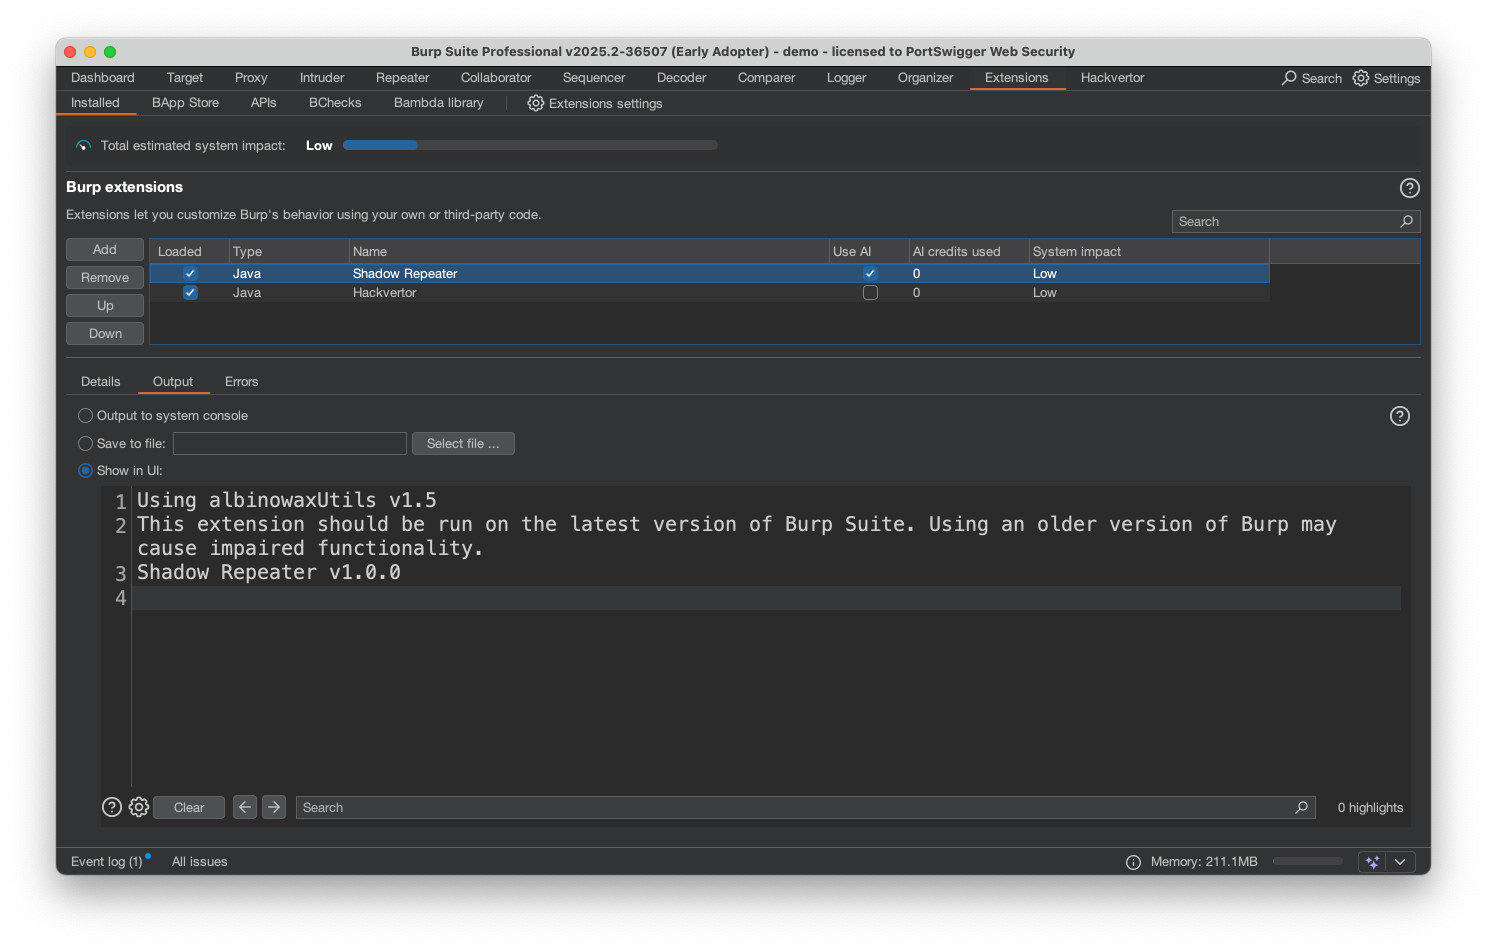
Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…

Burp-Suite-Repeater-Erweiterung, die Payloads automatisch mutiert und Antworten analysiert, um Path Traversal, SQL-Injection, XSS und andere…

Beispielhafte Burp-Suite-Erweiterungen zur Demonstration der Montoya-API, die HTTP- und Proxy-Handler, benutzerdefinierte Scan-Prüfungen,…

Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.

Statisch kompilierte ARM-Binärdateien für Debugging und Laufzeitanalyse

Reddit OSINT nach Benutzername. Entdecke indexierte Beiträge, Kommentare, gelöschte und aktive Inhalte, Aktivitätsmuster, offengelegte…

Neutralisiere KEPServerEX Anti-Debugging-Techniken

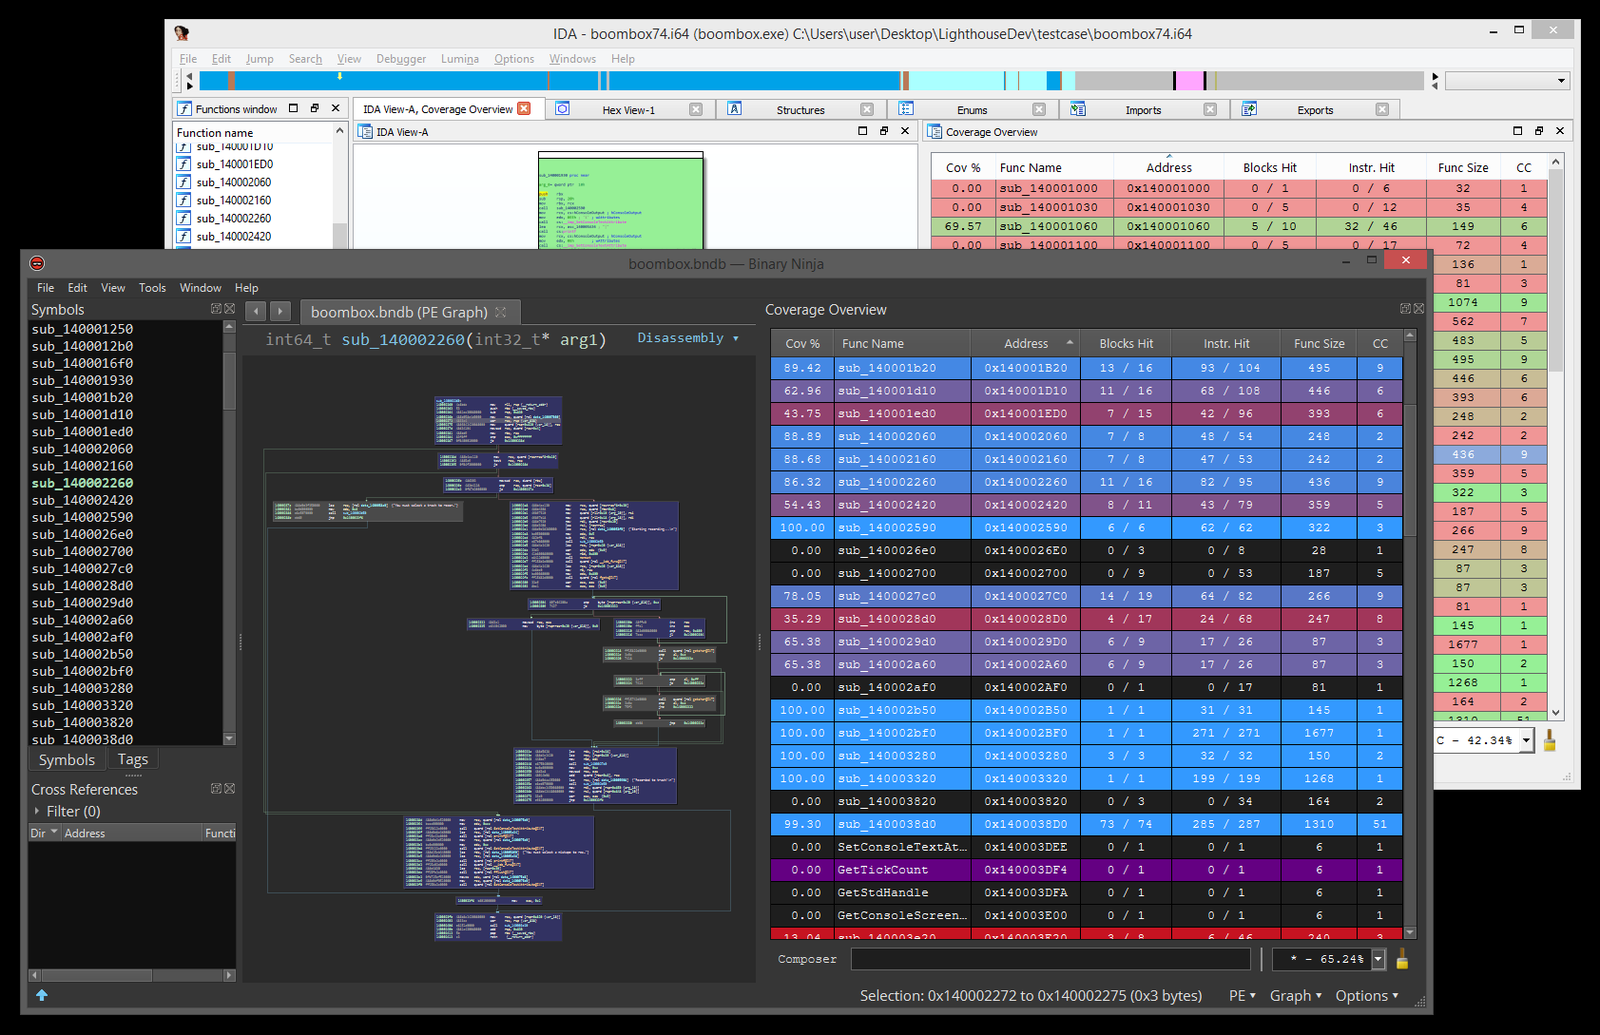
Ein Coverage-Explorer für Reverse Engineers

Binärer, coverage-gesteuerter Fuzzer für Windows, macOS, Linux und Android

Runtime Application Self Protection for Python web servers, serverless functions and MCP servers, detecting attacks, prompt injection and data leaks…

Standards-konformer HTML-Filter in PHP geschrieben

Sammlung von Zero Day Initiative-Konferenzpräsentationen, Whitepapers und Veröffentlichungen zur Schwachstellenforschung, die Exploit-Techniken und…

8-14 Zeichen Hashcat-Masken basierend auf der Analyse von 3,2 Millionen geknackten NTLM-Hashes während Pentests

Der nächste Level 100% Python-Obfuscator.

Extrahiert und entschlüsselt innere Payloads aus Donut-Obfuscator-Samples, indem Loader-Shellcode-Signaturen erkannt, die DONUT_INSTANCE-Struktur…

Listen Sie die mit dem AWS-Anmeldeinformationssatz verbundenen Berechtigungen auf

Terminal-UI zum Durchsuchen und Wiedergeben von AWS WAF v2-Logs aus CloudWatch, S3 und der Sampling-API, mit YAML-Filterung,…

Python-Bindings für Valgrinds VEX IR.

Sammlung von DFIR- und OSINT-Python-Skripten zum Parsen bösartiger LNK-Samples, Extrahieren von OLE-Objekten aus MHTML und Hashing von Favicons zur…