

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
repeat-strike — Burp-Suite-Erweiterung, die KI-generierte Regex-Strike-Regeln verwendet, um IDOR- und Zugriffskontrollschwachstellen zu erkennen und anschließend den Proxy-Verlauf zu scannen, um ähnliche Probleme im großen Maßstab zu finden. | Kitploit
Tools/GitHubGitHub/hackvertor/repeat-strike
Web-SchwachstellenscannerSchwachstellenanalyseWeb-Proxys & AbfangenWebanwendungs-ExploitationAPI-SicherheitstestsInformationsbeschaffungWebsicherheitPenetrationstestsKI-Sicherheit
GitHubhackvertor/repeat-strike

repeat-strike

42441vor 1 JahrVon Kitploit geprüft

Burp-Suite-Erweiterung, die KI-generierte Regex-Strike-Regeln verwendet, um IDOR- und Zugriffskontrollschwachstellen zu erkennen und anschließend den Proxy-Verlauf zu scannen, um ähnliche Probleme im großen Maßstab zu finden.
Repository anzeigen
Teilen

Repeater Strike logo

Repeater Strike

Repeater Strike ist ein KI-gestütztes Tool, das hilft, IDOR und andere Schwachstellen aufzudecken, indem es deine Repeater-Anfragen analysiert. Es generiert automatisch gezielte reguläre Ausdrücke basierend auf den Anfragen und Antworten, die du testest. Sobald eine Schwachstelle erkannt wird, werden diese Regexe auf deinen Proxy-Verlauf angewendet, um ähnliche Probleme in deinem gesamten Datenverkehr schnell zu identifizieren, was dir hilft, deine Funde zu skalieren und Zeit zu sparen.
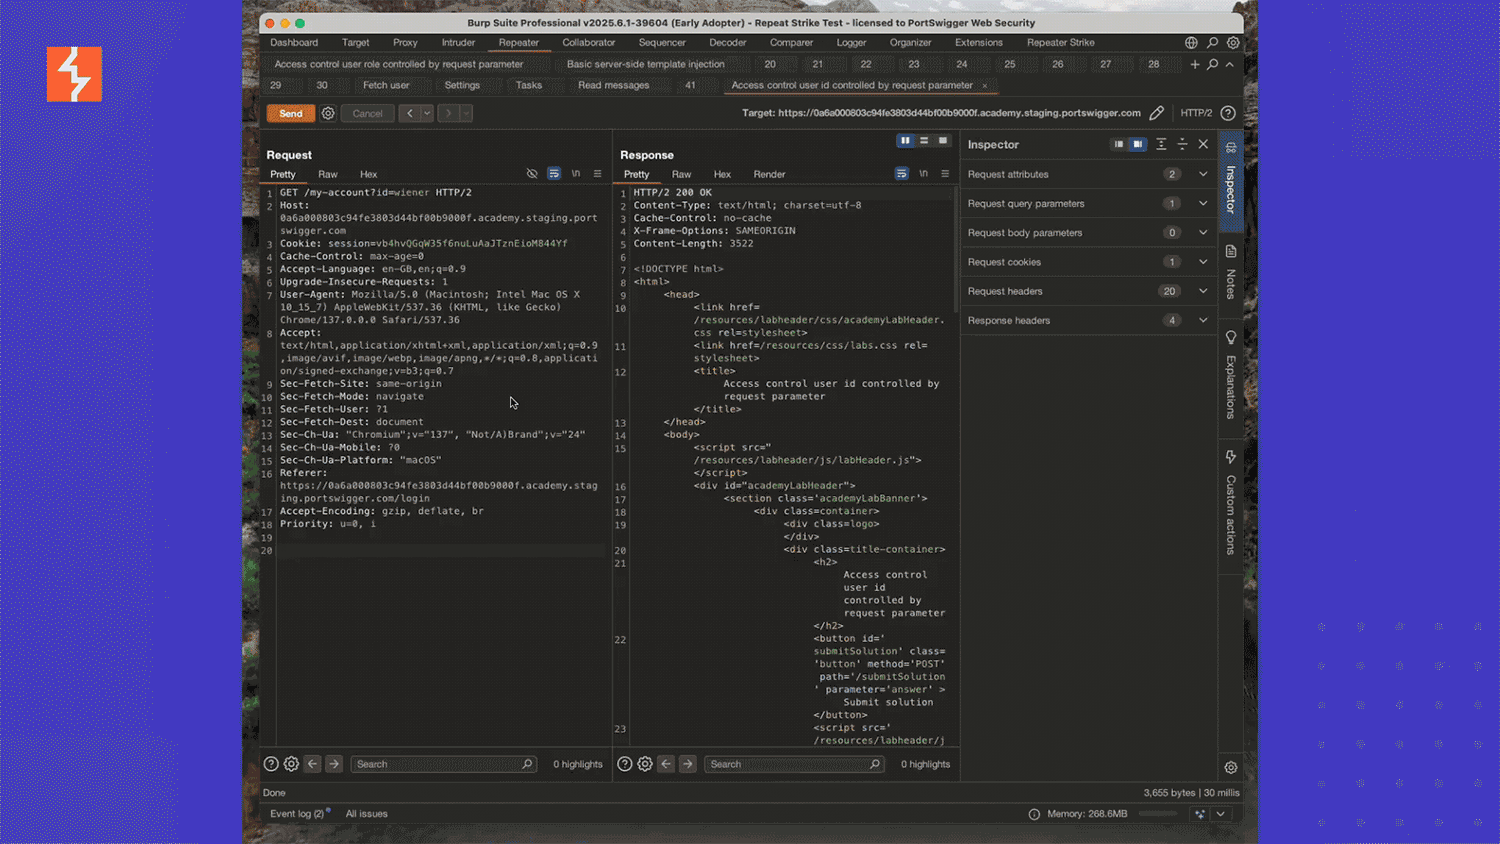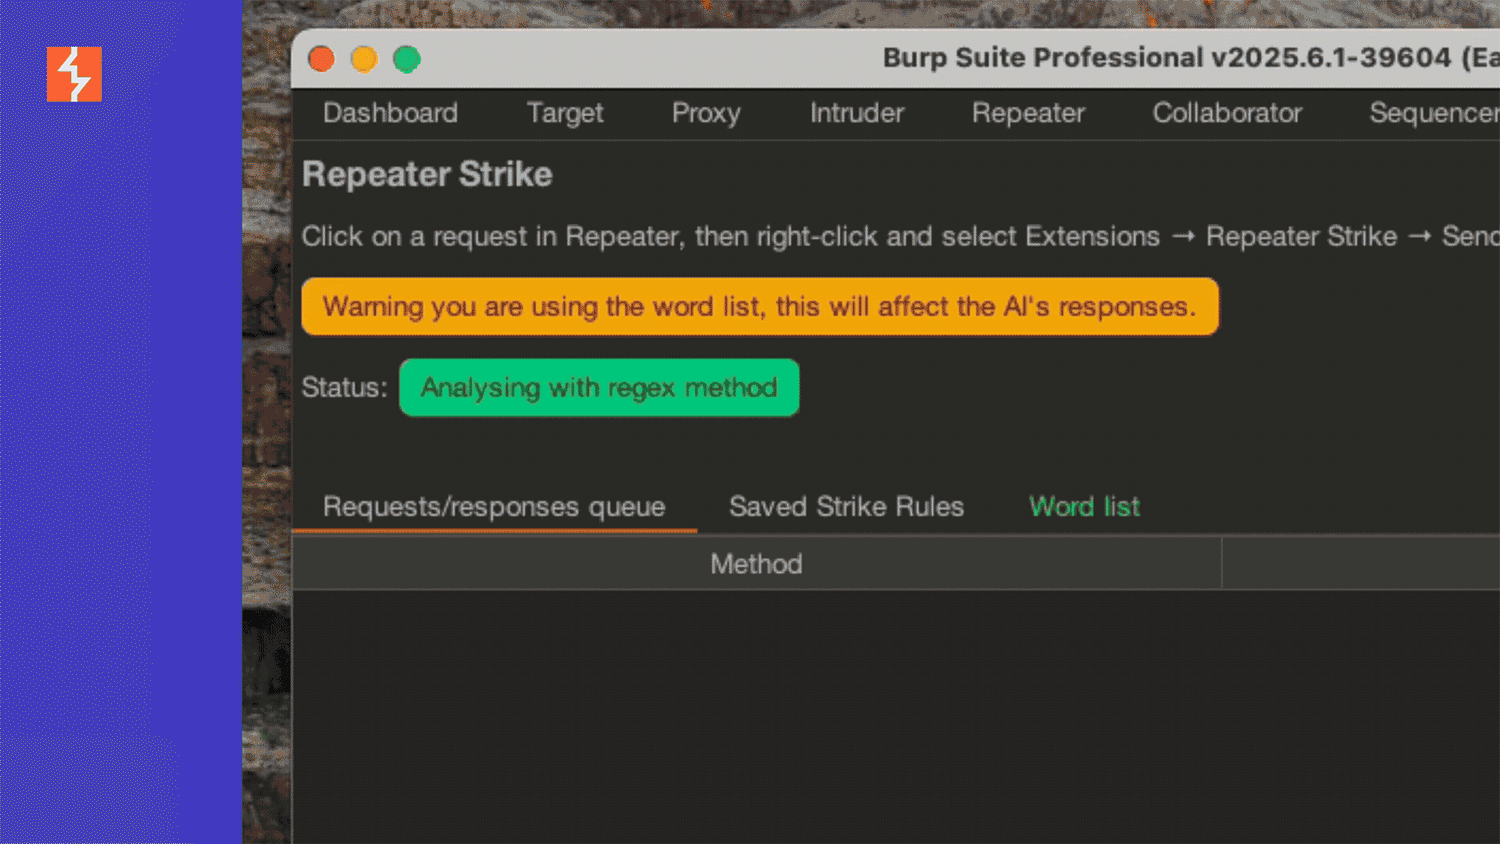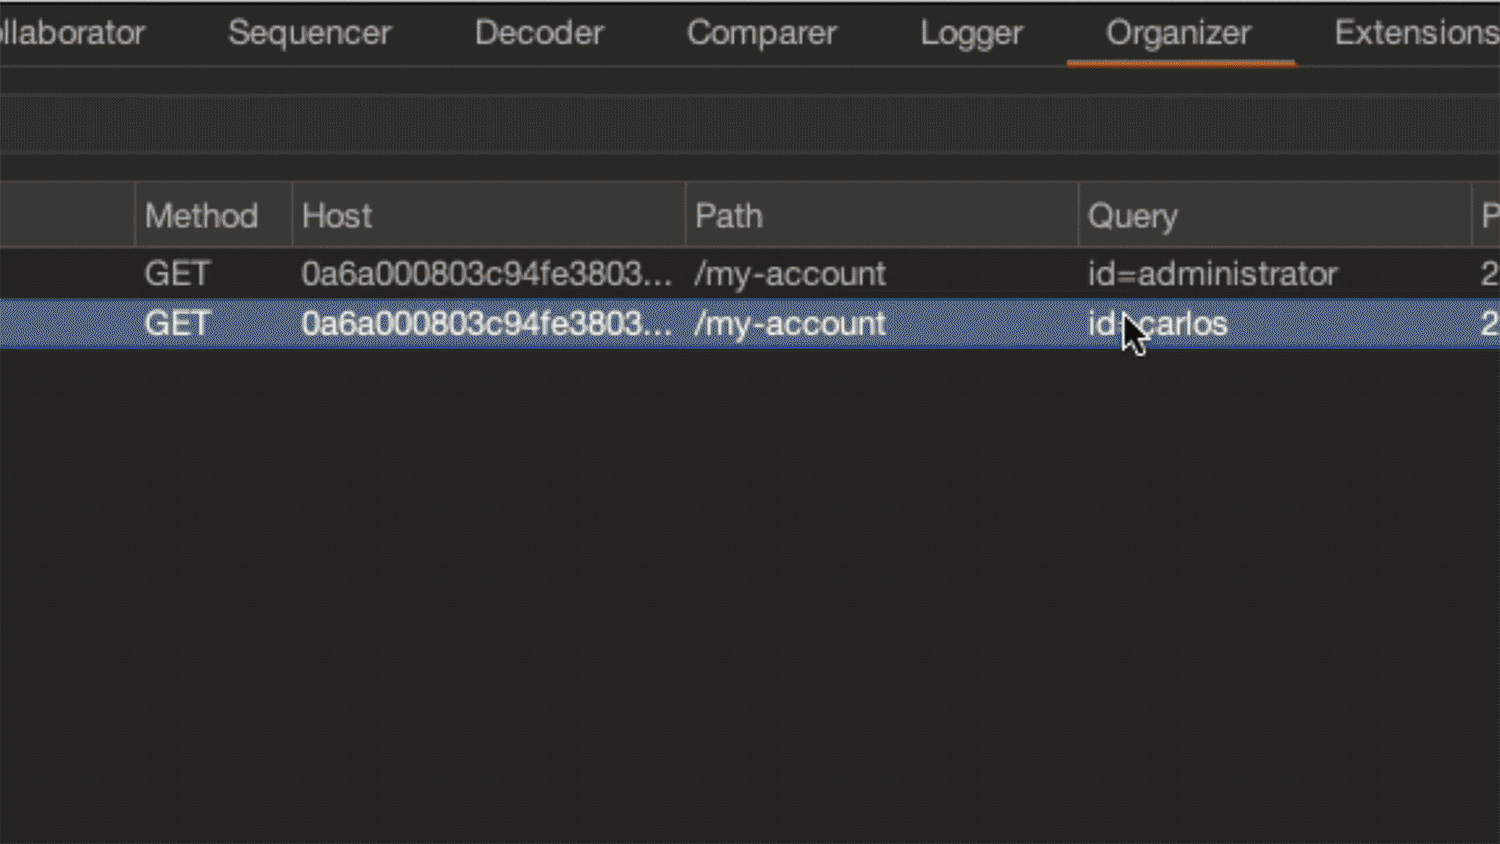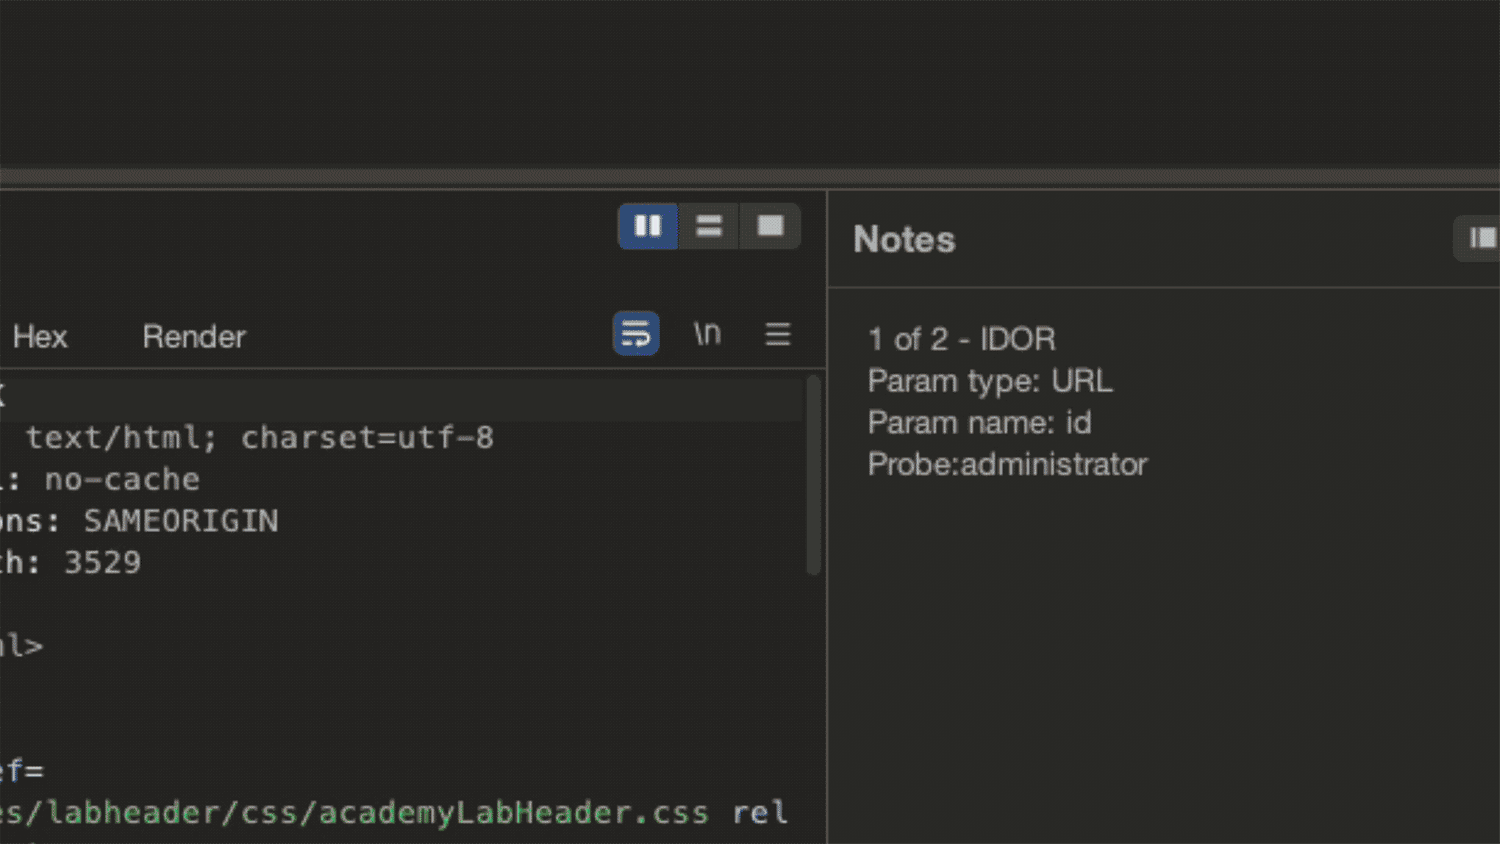
Repeater Strike Demo

Installationsanleitung

Gehe in Burp Suite Professional zu Extensions->BApp store und suche nach Repeater Strike. Klicke auf die Installationsschaltfläche und navigiere dann zum installierten Tab, wähle Repeater Strike aus und aktiviere das Kontrollkästchen "Use AI" im Extension-Tab.
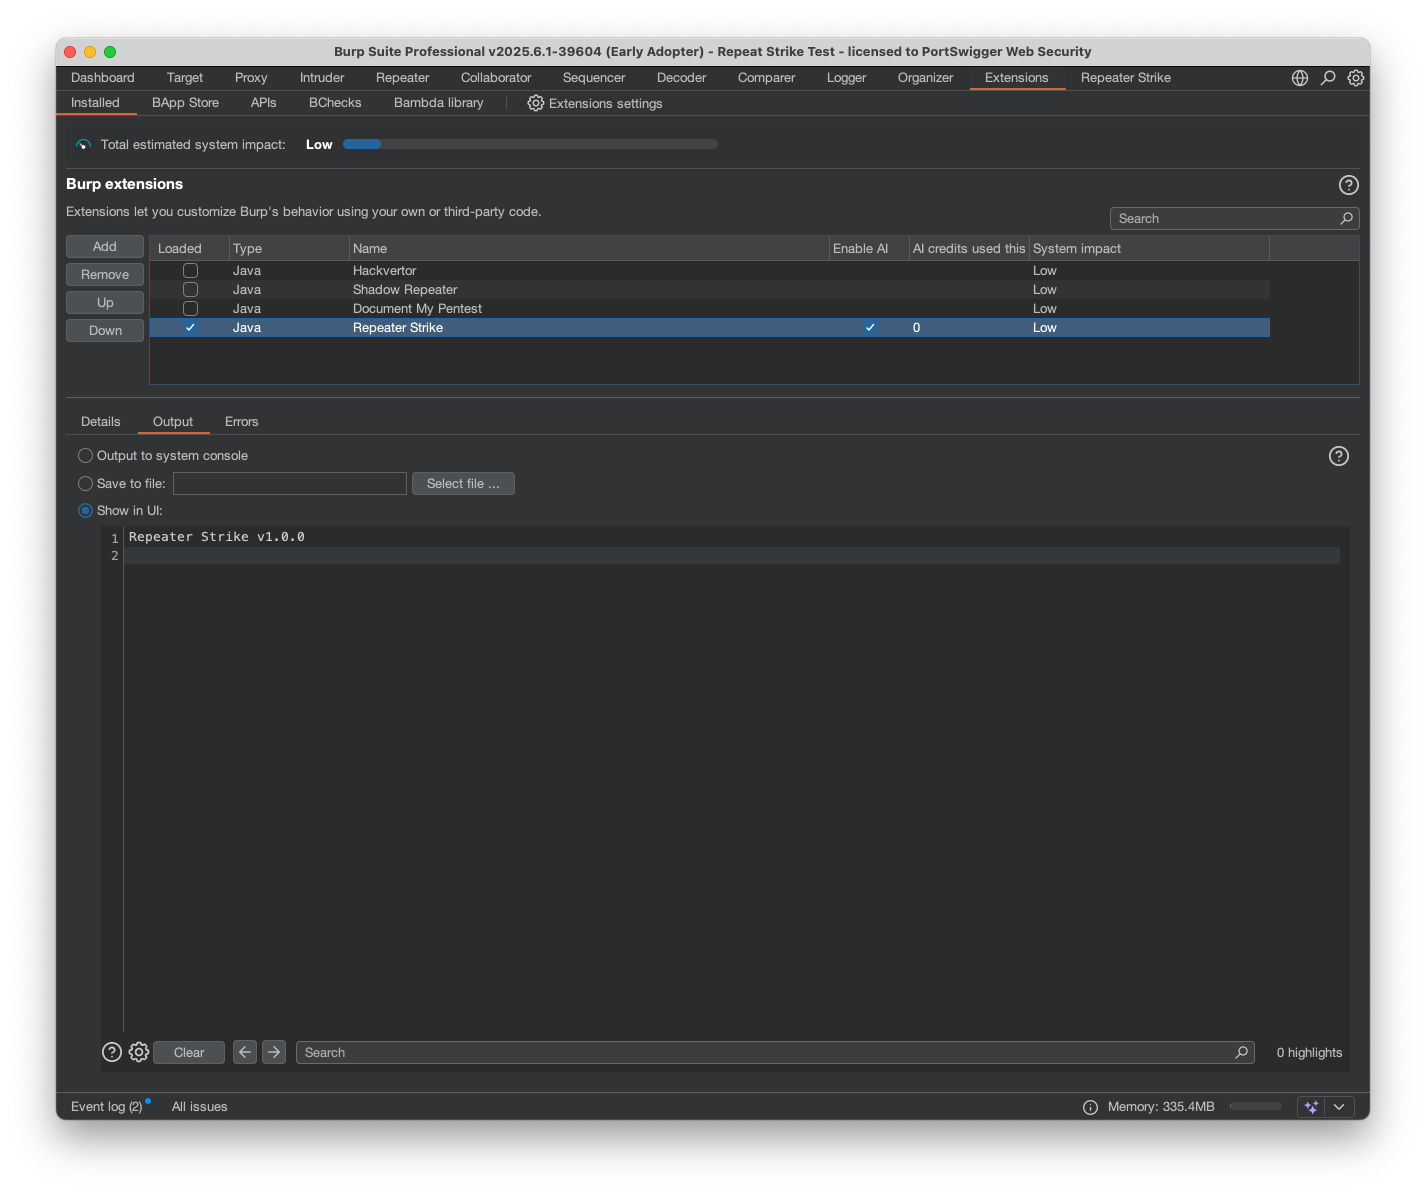
Installation screen

Verwendung

Identifiziere in Repeater das Ziel, das du testen möchtest. Du kannst dieses Academy Lab als Testfall verwenden: Academy Lab

  1. Öffne das Academy Lab im Browser von Burp und melde dich mit den bereitgestellten Anmeldedaten an.
  2. Notiere den API-Schlüssel und sende die Anfrage über den Proxy an Repeater.
  3. Stelle in Repeater eine Anfrage an den Host, dann Rechtsklick → Extensions → Repeater Strike → Send to Repeater Strike.
  4. Öffne im Repeater Strike-Tab den Untertab Word list und klicke auf Populate with default word list.
  5. Wechsle zum Untertab Requests/Responses queue und klicke auf Generate Strike Rule.
  6. Wähle Using AI Regex; bei Erfolg speichere die Strike Rule, und sie wird den Proxy-Verlauf scannen.

Bearbeite gespeicherte Strike Rules im Tab "Saved Strike Rules" und scanne den Proxy-Verlauf jederzeit mit der Schaltfläche "Run Strike rule on proxy history".

Einstellungen

Konfiguriere Repeater Strike im Extension-Tab → Extensions settings → Repeater Strike. Hier kannst du Scan-Limits für Proxy-Daten, Obergrenzen für Anfragen/Antworten/Bilder festlegen und automatische Strike Rules sowie das Scannen des Proxy-Verlaufs beim Senden von Repeater-Anfragen aktivieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





